

#bitgetsecurity
bitgetsecurity
287 مشاهدات
4 يقومون بالنقاش
رائج
جديد

حادث أمني من Bitget—ماذا حدث؟
حصل عالم العملات المشفرة على تذكير آخر بأن البورصة الكبيرة لا تعني انعدام المخاطر. 😳
في 24 سبتمبر، أفادت Bitget بعمليات تحويل غير مصرح بها من بعض محافظها الساخنة/شبه الساخنة. كانت التقديرات الأولية حوالي 351.6 مليون دولار، ثم جرى تحديثها لاحقًا إلى حوالي 387.5 مليون دولار بناءً على مزيد من التتبع على السلسلة.
تقول Bitget إن محافظها الباردة ظلت آمنة، وأن المبلغ المتأثر مغطى من صندوق حماية المستخدمين لديها. وتم إيقاف عمليات السحب مؤقتًا أثناء استمرار التحقيق الأمني.
بالنسبة لي، الدرس بسيط:
لا تحتفظ بكل شيء في بورصة واحدة
لا تشارك عبارة البذور أو المفتاح الخاص
تحقق دائمًا من الروابط قبل توصيل محفظتك
وتذكر: العملات المشفرة دائمًا تأتي مع مخاطر.
ما رأيك: بورصات CEX أم الاحتفاظ الذاتي؟
#BinanceSquareFamily #BitgetSecurity #bitgethack
71
مقالة
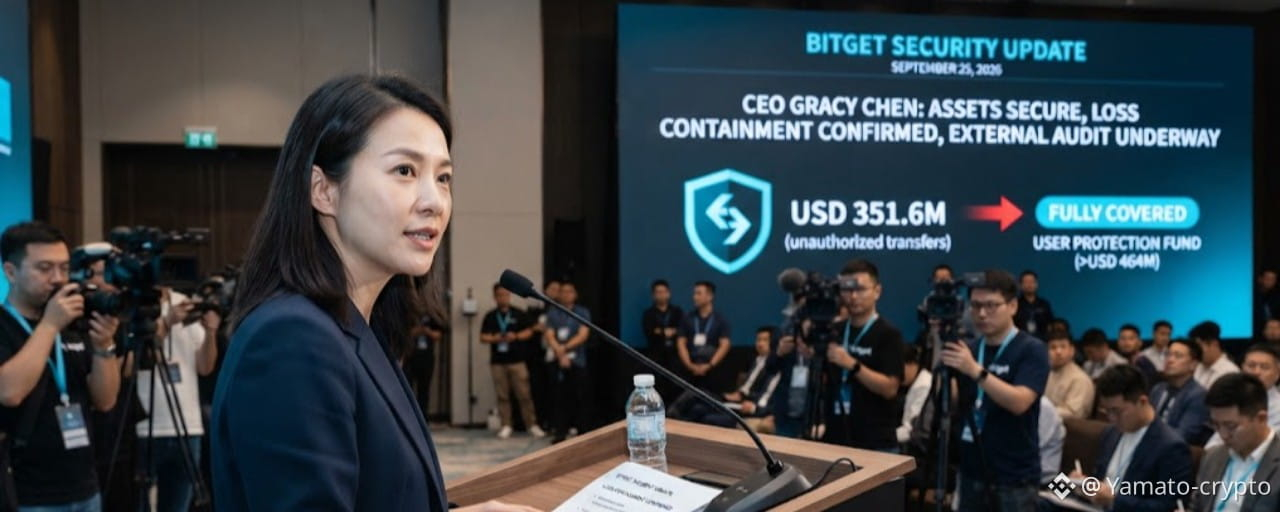
الرئيس التنفيذي لبيتجيت يكشف عن الثغرة التي سمحت بالهجوم السيبراني.سجّلت بورصة بيتجيت عمليات تحويل غير مصرح بها يوم الخميس بإجمالي يقدّر بنحو 351.6 مليون دولار. وفي ردّها على الهجوم السيبراني، كشف الرئيس التنفيذي للشركة، غرايسي تشين، عن مصدر الخلل أمس، 24 سبتمبر 2026.
"تمكّن المهاجم من اختراق خادم حاسم في بنية محفظتنا، والتلاعب بسجلات المعاملات، وإيهام نظام الموافقات بتحويل الأموال،" أوضحت تشين.
أشار المسؤول إلى أن هذه الثغرة لم تُخِلّف وصولاً إلى المفاتيح الخاصة للمستخدمين، وبالتالي استبعدت أسوأ السيناريوهات.
الرئيس التنفيذي لبيتجيت يكشف عن الثغرة التي سمحت بالهجوم السيبراني.
سجّلت بورصة بيتجيت عمليات تحويل غير مصرح بها يوم الخميس بإجمالي يقدّر بنحو 351.6 مليون دولار. وفي ردّها على الهجوم السيبراني، كشف الرئيس التنفيذي للشركة، غرايسي تشين، عن مصدر الخلل أمس، 24 سبتمبر 2026.
"تمكّن المهاجم من اختراق خادم حاسم في بنية محفظتنا، والتلاعب بسجلات المعاملات، وإيهام نظام الموافقات بتحويل الأموال،" أوضحت تشين.
أشار المسؤول إلى أن هذه الثغرة لم تُخِلّف وصولاً إلى المفاتيح الخاصة للمستخدمين، وبالتالي استبعدت أسوأ السيناريوهات.
"تمكّن المهاجم من اختراق خادم حاسم في بنية محفظتنا، والتلاعب بسجلات المعاملات، وإيهام نظام الموافقات بتحويل الأموال،" أوضحت تشين.
أشار المسؤول إلى أن هذه الثغرة لم تُخِلّف وصولاً إلى المفاتيح الخاصة للمستخدمين، وبالتالي استبعدت أسوأ السيناريوهات.
257

·
--
صاعد
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
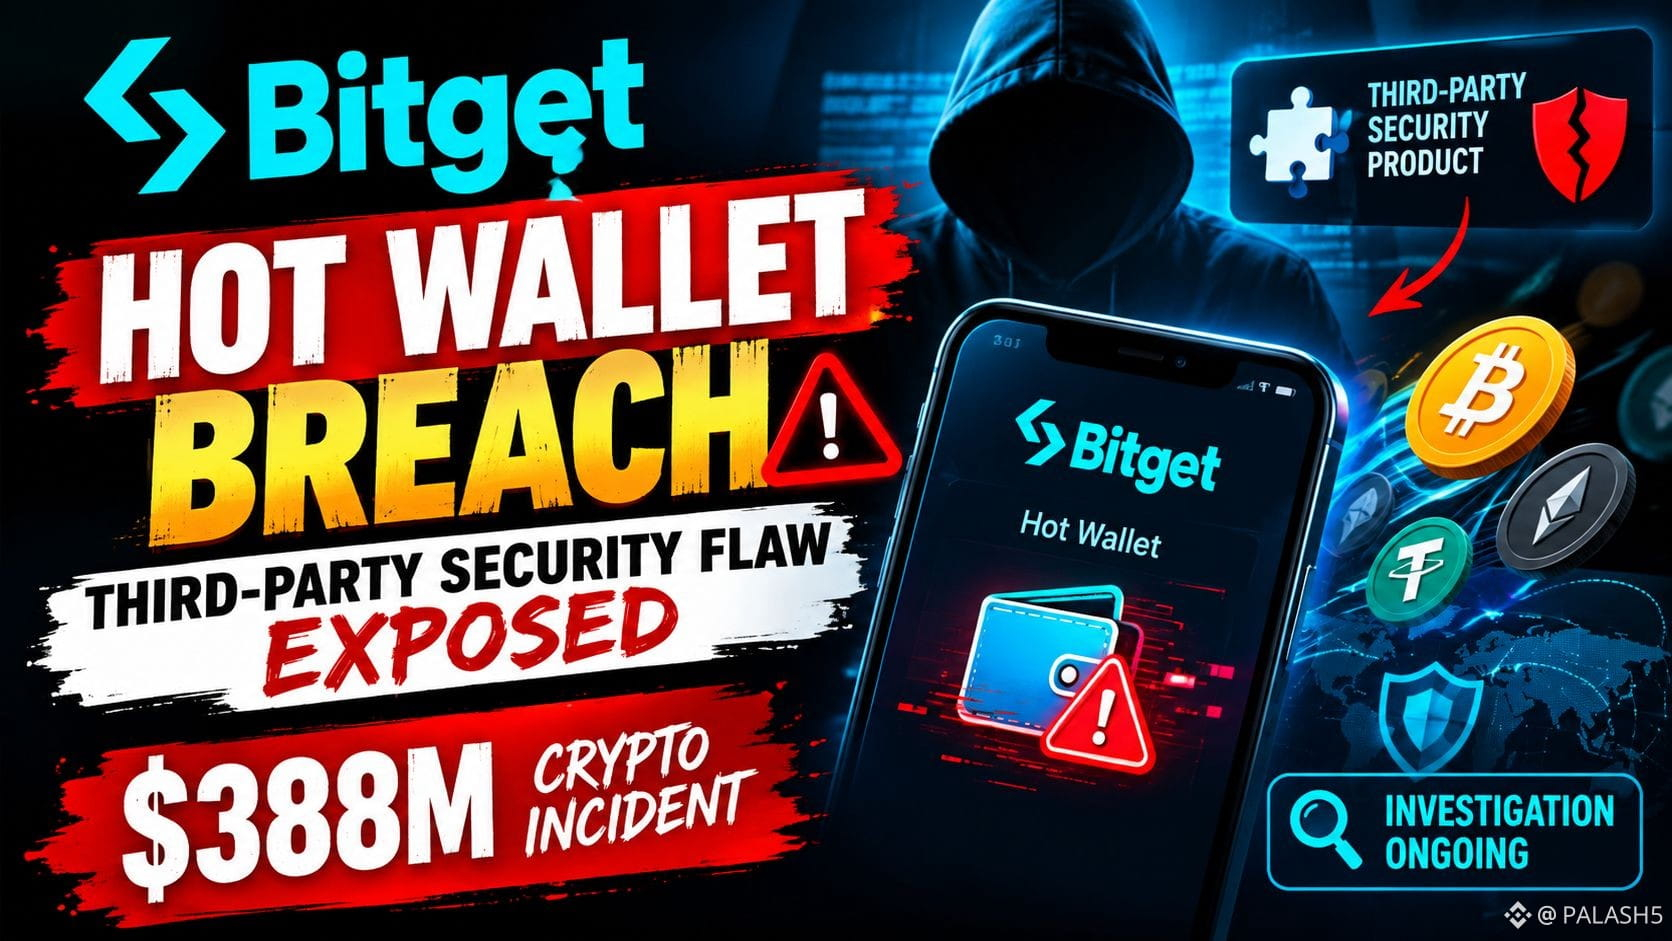
تقول أحدث رسالة حسابية من Bitget إن الحادث الذي وقع في 24 سبتمبر شمل تحويلات غير مصرح بها من جزء من بنية محافظها الساخنة والدافئة. وتشير التحقيقات إلى أن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية، وحصلوا على بيانات اعتماد داخلية، واستخدموا أوامر سحب احتيالية. وتقول Bitget إن الثغرة الأساسية تم إصلاحها منذ ذلك الحين.
يُقدَّر الأثر الحالي المُبلغ عنه بنحو 387.5 إلى 388 مليون دولار. وتقول Bitget إن محافظها الباردة لم تتأثر، وإن أرصدة حسابات المستخدمين تظل دون تغيير، وأن Mandiant وSlowMist تدعمان التحقيقات الجنائية المستمرة واستعادة الأصول.
استنتاجي: يسلط هذا الحادث الضوء على أن أمن منصات التداول لا يعتمد فقط على بنية المحافظ، بل أيضًا على أمان أنظمة الجهات الخارجية وضوابط الوصول. والأسئلة المهمة الآن هي: كيف تم استغلال الثغرة الخارجية؟ وما الضمانات الإضافية التي تم تطبيقها؟ وكم مقدار الأصول المتضررة الذي يمكن استعادته.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
498
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinClears$85200
6,344 مشاهدات
172 يقومون بالنقاش
2
#AltcoinSeasonIndexHoldsAbove60For5Days
35,569 مشاهدات
959 يقومون بالنقاش
3
#USADPAdds90000JobsInSeptember
15,885 مشاهدات
545 يقومون بالنقاش
4
#USCorePCEEasesTo3%InAugust
12,425 مشاهدات
439 يقومون بالنقاش
5
#KospiPostsWorstQuarterSince2020
9,266 مشاهدات
438 يقومون بالنقاش
6
#SECToClarifyOnChainFundraisingRules
22,143 مشاهدات
604 يقومون بالنقاش
7
#UKFCAOpensCryptoFirmAuthorization
22,797 مشاهدات
517 يقومون بالنقاش
8
#JapanMOFStudyGroupOnTokenizedGovtBonds
17,825 مشاهدات
410 يقومون بالنقاش
9
#QNTRises287%
78,128 مشاهدات
870 يقومون بالنقاش
10
#TrumpRejectsAIRulesForVoluntaryAudits
47,130 مشاهدات
763 يقومون بالنقاش