

#ledger
ledger
793,595 مشاهدات
887 يقومون بالنقاش
رائج
جديد

·
--
مقالة
دفتر Web3 الخاص بأوجول الجزء 23: تقاعد "Supra Fit" لمحافظ LEDGERمرحبًا يا محاربي الشوارع! بينما كنت أريح ساقي اليوم على جانب الطريق عند كشك طعام بعد رحلة توصيل طويلة، قرأت تحديثًا مثيرًا للاهتمام من BitDegree. شركة المحفظة العتادية العملاقة، Ledger، تقول رسميًا وداعًا لجهازها الأسطوري—Ledger Nano S—وتقدّم خصمًا بنسبة 20% لأصحاب الأجهزة لترقية محافظهم.
بصفتي سائق أوژول يعتمد باستمرار على معدات تعمل بكفاءة، فإن تحديث التقنية هذا انطبعت عليه فورًا منطق الشارع اليومي الخاص بي. لِنفكّك لماذا ترقية خزانة العملات الرقمية القديمة يشبه تمامًا ترقية وسيلة تنقّلك اليومية.
دفتر Web3 الخاص بأوجول الجزء 23: تقاعد "Supra Fit" لمحافظ LEDGER
مرحبًا يا محاربي الشوارع! بينما كنت أريح ساقي اليوم على جانب الطريق عند كشك طعام بعد رحلة توصيل طويلة، قرأت تحديثًا مثيرًا للاهتمام من BitDegree. شركة المحفظة العتادية العملاقة، Ledger، تقول رسميًا وداعًا لجهازها الأسطوري—Ledger Nano S—وتقدّم خصمًا بنسبة 20% لأصحاب الأجهزة لترقية محافظهم.
بصفتي سائق أوژول يعتمد باستمرار على معدات تعمل بكفاءة، فإن تحديث التقنية هذا انطبعت عليه فورًا منطق الشارع اليومي الخاص بي. لِنفكّك لماذا ترقية خزانة العملات الرقمية القديمة يشبه تمامًا ترقية وسيلة تنقّلك اليومية.
بصفتي سائق أوژول يعتمد باستمرار على معدات تعمل بكفاءة، فإن تحديث التقنية هذا انطبعت عليه فورًا منطق الشارع اليومي الخاص بي. لِنفكّك لماذا ترقية خزانة العملات الرقمية القديمة يشبه تمامًا ترقية وسيلة تنقّلك اليومية.
71

باورود و ليجر يتعاونان لتوفير التخزين البارد للأسهم المُرمّزة كتوكنات
- أعلنت باورود وليجر عن شراكة توفر حل التخزين البارد للأسهم المُرمّزة كتوكنات.
- يمكن للمستخدمين المؤهلين من xStocks تخزين التوكنات المرتبطة بالأسهم المدعومة على محفظة ليجر الصلبة.
- تساعد ميزة الموافقة على المعاملات المادية في تعزيز التحكم في الأصول خارج منصات التداول عبر الإنترنت.
- لم يوفّر مصدر RSS مزيدًا من التفاصيل حول المواعيد أو الرسوم أو قائمة التوكنات المحددة.
#BinanceSquare #CryptoNews #Ledger #TokenizedStocks
$btc $eth
#vlikevn Titanbot
المصدر: CoinGape
114
·
--
تمّ التحقق
🚨$XRP لدى Ledger تاريخ مهم قادم: 5 أكتوبر.
بدأت PermissionDelegationV1_1 عدّها التنازلي لتنشيط مدته 14 يومًا بعد أن بدأ المدققون بدعمها في 21 سبتمبر. حاليًا، يدعم التعديل حوالي 29 من أصل 35 مدققًا موثوقًا.
المستوى الحاسم هو دعم بنسبة 80%. إذا حافظت هذه العتبة على ثباتها، فقد يصبح التحديث متاحًا في 5 أكتوبر.
ما يجعل هذا الأمر مثيرًا للاهتمام هو أنه ليس المحاولة الأولى. فقد تم رفض الإصدار السابق بعد أن حدد مختبر ضمن المجتمع ثغرة مرتبطة بالرسوم يمكن أن يتم استغلالها محتملًا عبر المعاملات الفاشلة. الآن تم تضمين الإصلاح في xrpld 3.3.0، مع التحقق من التواقيع قبل تحصيل الرسوم.
وفي الوقت نفسه، ما زال XLS-65 وXLS-66 بانتظار دعم المدققين المطلوب.
يقدّم XLS-65 محافظ الأصول المفردة، بينما يبني XLS-66 إقراضًا محدد المدة حولها، مع التعامل مع القروض والسداد والتخلف عن السداد على السلسلة.
لذا فإن الأسبوعين القادمين يستحقان المراقبة عن كثب. قد يشكّل 5 أكتوبر خطوة مهمة أخرى لبنية XRPL للترخيص والإقراض — بشرط أن يبقى دعم المدققين أعلى من العتبة المطلوبة.
#xrp #ledger
3
1.8k

·
--
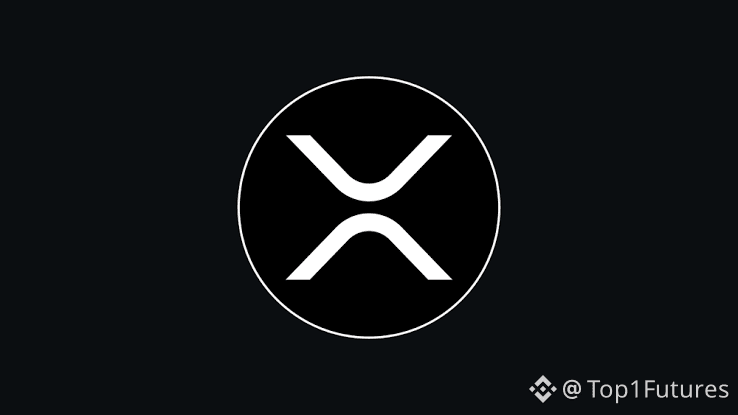
بعد أن قرأت في هذه الشبكة الاجتماعية أنه باستخدام وضع الكاميرا في الهاتف يمكن رؤية شاشة أجهزة <a>Ledger</a> الأقدم بوضوح شديد، جرّبت ذلك بجهاز <a>Ledger</a> قديم مخضرم.
الرقم #Ledger لديه مشكلة في الشاشة، ومع مرور الوقت تضعف الإضاءة حتى يأتي وقت لا يعود يُرى فيها شيء تقريبًا.
عند توجيه أي كاميرا، تُلتقط الإضاءة بشكل أفضل مما يفعله العين البشرية، ويمكن رؤية الشاشة بوضوح عالٍ.
لكن انتبه: استخدم هاتفًا قديمًا أو كاميرا تصوير غير متصلة بالإنترنت.
إذا استخدمت هاتفك، وجّه لتشاهد الموضع (Pocicion) ثم أخرج الكاميرا وحرّك، مثال: إذا كانت كلمة المرور هي 4 والرقم 7، عندها أطفئ الكاميرا وحرّك 3 أماكن وغيّر، وبهذه الطريقة تؤكد أن الكاميرا لا ترى كلمة المرور.
هذه الصورة حقيقية، تم التقاطها للتو بجهاز قديم <a>Ledger</a> تقريبًا شاشته ميتة ولا يُرى فيها شيء تقريبًا. لكن انظروا كيف تتغير عندما تنظر إليها بكاميرا الهاتف.
مذهل.
900
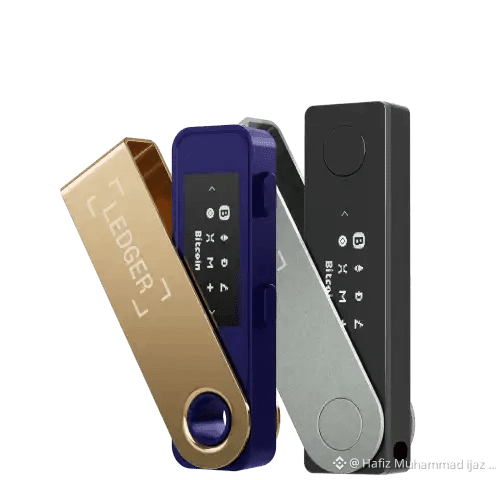
قام دفتر الأستاذ بتعيين رئيس جديد للأمن للتو، في الوقت الذي عبرت فيه عمليات اختراق العملات الرقمية عتبة 1.4 مليار دولار هذا العام وحده. كانت المحافظ المادية يُفترض أنها الخيار «الآمن»، لكن سطح الهجوم يستمر في التحول من العقود الذكية إلى سلاسل الإمداد، والتصيد الاحتيالي، والهندسة الاجتماعية بدلًا من ذلك. حتى الشركات التي بُنيت لحماية مفاتيحك أصبحت مضطرة إلى تطوير دفاعاتها الخاصة.
#Ledger #CryptoSecurity #Web3
#Ledger #CryptoSecurity #Web3
49

·
--
🚨 يعزّز دفتر الأستاذ قيادةَ الأمن مع OD... 🦈
📊 يوحّد دفتر الأستاذ منصبَ مدير المعلومات/مدير الأمن السيبراني (CIO/CSO) المزدوج الجديد، consolidates network, product and enterprise risk تحت إشراف مُحترف مُخضرم واحد، بما يشدّ من الحاجز المؤسسي. 🔍 تُشير خلفية أوديد بلادتمان في Fireblocks إلى مواءمة أعمق مع وسائل حماية على مستوى الحفظ الأمين، وهي خطوة قد تُحسّن تدفقات السيولة الداخلة من صناديق أكثر حذرًا من المخاطر. 📈 يقلّل توحيد القيادة من الاحتكاك الداخلي، ما قد يصعّد من مسار تطوير منتجات Ledger ويعزّز حصنه أمام هجمات سلسلة التوريد.
💬 كيف ستُعيد هذه الترقية الهيكلية تشكيل علاوة أجهزة المحافظ للملفات الاستثمارية المؤسسية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #LEDGER #Security #CIO #HardwareWallet #Crypto
🔥 💎
15

🚀 يكشف ليدجر عن قائده الجديد للأمان 🦈
📊 يشكّل أحدث تغيير تنفيذي لدى ليدجر تعيين أوديد بلتمان—المدير السابق في فايربوكِس—على رأس منصبي مدير المعلومات (CIO) ومدير الأمن (CSO)، لدمج التكنولوجيا والأمن تحت سقف واحد. يشير هذا الدمج إلى تعزيز الدرع حول طبقات الشبكة والمنتج ومكان العمل، وشَدّ الخندق ضد التهديدات المتطورة. 🛡️
👀 يبدو أن “الأموال الذكية” تعتقد أن هذه الخطوة قد تعزّز ثقة المؤسسات، وربما تمهّد الطريق أمام تدفقات أكبر إلى الحفظ.
💬 هل سيؤدي هذا التطوير المزدوج الدور إلى إشعال موجة جديدة من اعتماد المؤسسات ل محافظ الأجهزة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرك وراقبها. 🛡️
🏷️ #LEDGER #SecurityUpgrade #CryptoInfrastructure #HardwareWallet #Crypto
🔥 🦈
18
يعرف سجلّ CTO نداءً إلى المسؤولية من قِبل صيّادي أخطاء الذكاء الاصطناعي، محذّرًا من «جذب المشاهدات»
- يرى ليدجر وتريزور أن على الباحثين مسؤولية نشر نتائجهم إذا لم يقم المزوّد بإصلاح الخلل خلال مدة الإبلاغ المتفق عليها.
- شدد CTO ليدجر على أهمية الإبلاغ عن الأخطاء بشكل مسؤول، وتجنب سلوك «جذب المشاهدات» (attention farming) الذي قد يضلّل المجتمع.
- يسلّط المقال الضوء على مسؤولية الباحثين الأمنيين في مجال العملات الرقمية، خصوصًا عندما يتعلق الأمر بالذكاء الاصطناعي ومحافظ الأجهزة.
#BinanceSquare #CryptoNews #Ledger #Trezor #AI Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
137


تشهد الأسواق في الآونة الأخيرة تصحيحاً طفيفاً، حيث يتم التداول حالياً عند مستوى $BTC 89.100 دولار، وقد تراجعت إلى $ETH 2.925 دولار. وفي الوقت نفسه، تستعد شركة Ledger لإطلاق طرح عام أولي ضخم بقيمة 4 مليارات دولار بدعم من Goldman Sachs وBarclays. ووفقاً لتقرير PwC، فإن اعتماد التشفير من قبل المؤسسات قد تجاوز عتبة لا يمكن الرجوع عنها. وتُظهر هذه التطورات تسارع تكامل القطاع مع التمويل التقليدي. #Bitcoin #Ledger #Crypto
تشهد الأسواق في الآونة الأخيرة تصحيحاً طفيفاً، حيث يتم التداول حالياً عند مستوى $BTC 89.100 دولار، وقد تراجعت إلى $ETH 2.925 دولار. وفي الوقت نفسه، تستعد شركة Ledger لإطلاق طرح عام أولي ضخم بقيمة 4 مليارات دولار بدعم من Goldman Sachs وBarclays. ووفقاً لتقرير PwC، فإن اعتماد التشفير من قبل المؤسسات قد تجاوز عتبة لا يمكن الرجوع عنها. وتُظهر هذه التطورات تسارع تكامل القطاع مع التمويل التقليدي. #Bitcoin #Ledger #Crypto
41
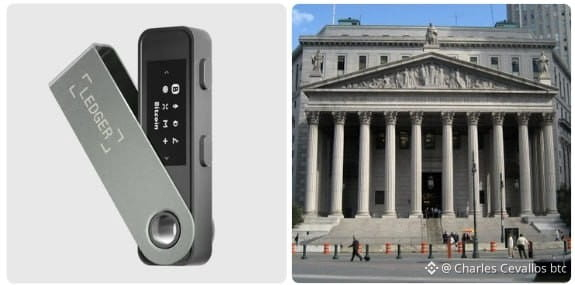
⚖️ دفتر الأستاذ يواجه دعوى جماعية بقيمة 500 مليون دولار في الولايات المتحدة.
يُتهمت الشركة بالتقليل من شأن الاستغلال الذي حدث في ديسمبر 2023 في مكتبتها Connect Kit، مما أدى إلى تعريض بيانات حاسمة وناقلات هجوم لمستخدميها للخطر. في Web3، لا تُفترض السلامة: بل تُراجَع.
👉 راجِع محفظتك اليوم: تحقّق من الأذونات النشطة في أدوات مثل Revoke.cash، وألغِ عمليات التفويض غير المحدودة لعقود (unlimited allowances)، وطبّق عناوين Multisig لعزل الموقّعين المعرضين.
#Ledger #CryptoSecurity #Web3 #BinanceSquare
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
⚖️ دفتر الأستاذ يواجه دعوى جماعية بقيمة 500 مليون دولار في الولايات المتحدة.
يُتهمت الشركة بالتقليل من شأن الاستغلال الذي حدث في ديسمبر 2023 في مكتبتها Connect Kit، مما أدى إلى تعريض بيانات حاسمة وناقلات هجوم لمستخدميها للخطر. في Web3، لا تُفترض السلامة: بل تُراجَع.
👉 راجِع محفظتك اليوم: تحقّق من الأذونات النشطة في أدوات مثل Revoke.cash، وألغِ عمليات التفويض غير المحدودة لعقود (unlimited allowances)، وطبّق عناوين Multisig لعزل الموقّعين المعرضين.
#Ledger #CryptoSecurity #Web3 #BinanceSquare
$BTC
$BNB
$SOL
4
1.1k

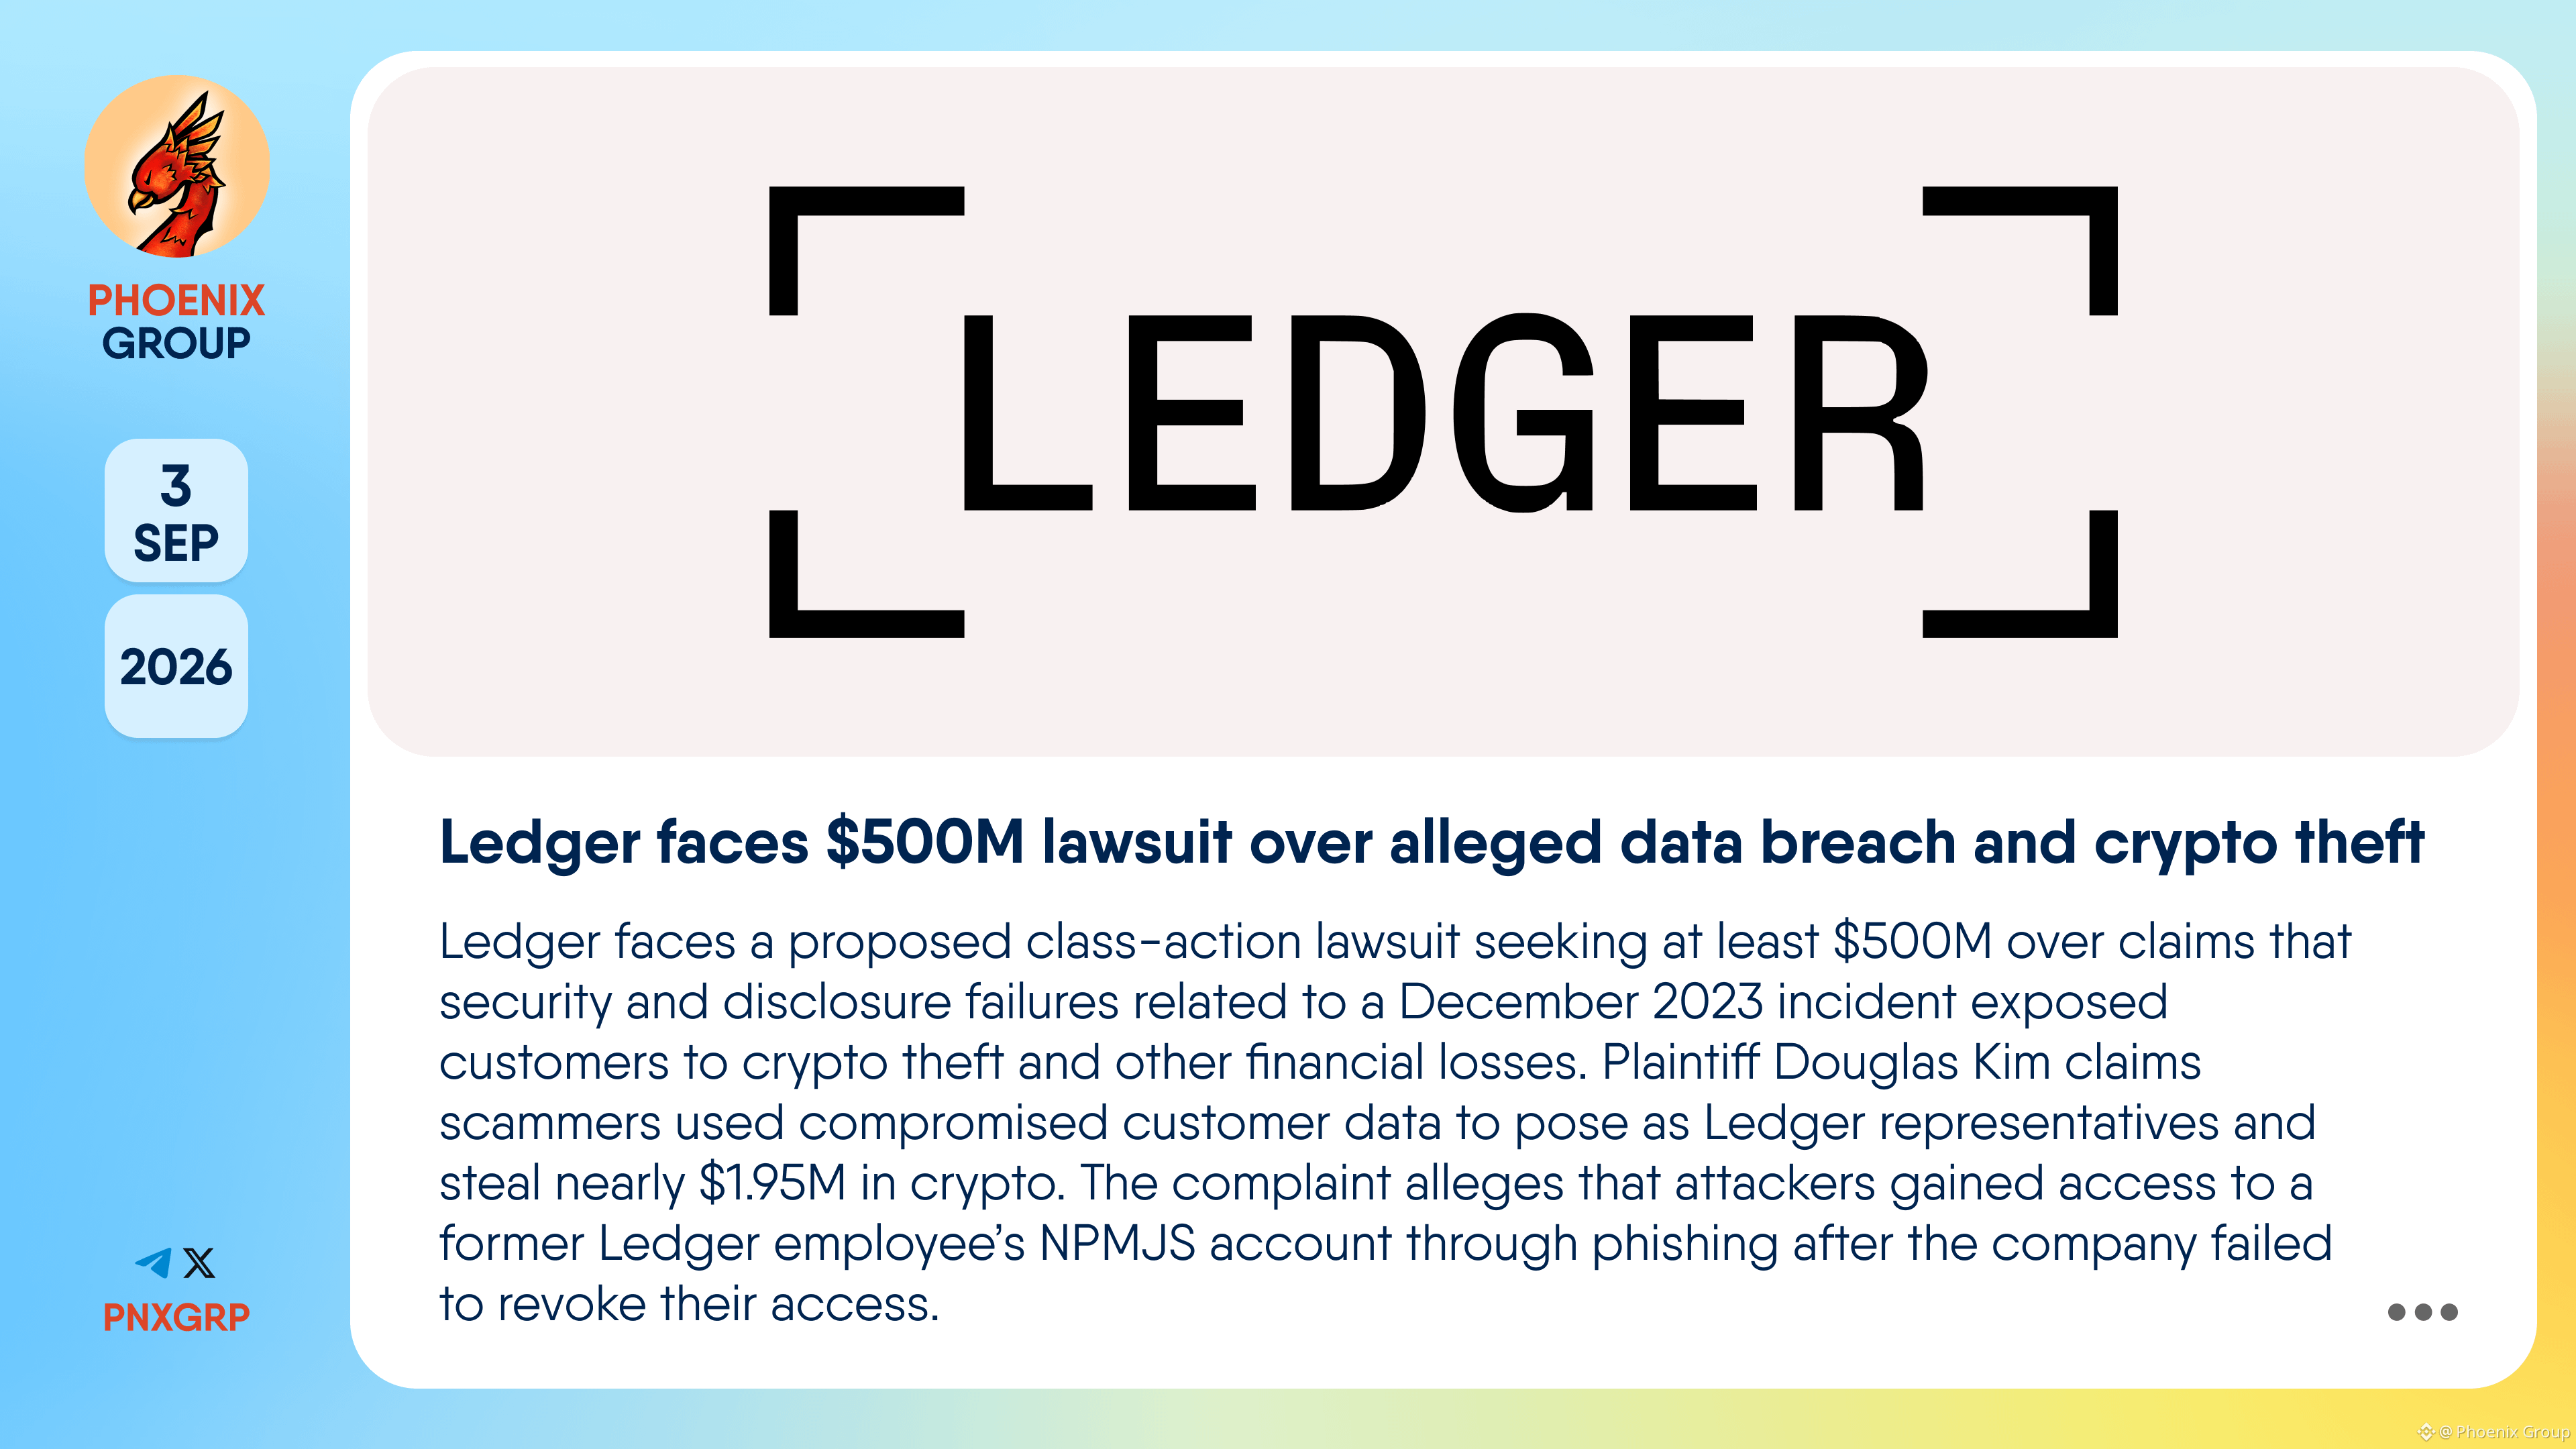
تواجه شركة «ليدجر» دعوى قضائية بقيمة 500 مليون دولار بزعم اختراق بيانات وسرقة عملات رقمية
#Ledger قدمت دعوى جماعية مقترحة تسعى إلى الحصول على ما لا يقل عن 500 مليون دولار عن مزاعم بأن أوجه القصور في الأمان والإفصاح المرتبطة بحادثة وقعت في ديسمبر 2023 عرّضت العملاء لسرقة العملات الرقمية وخسائر مالية أخرى. ويدّعي المدّعي دوغلاس كيم أن المحتالين استخدموا بيانات عملاء مسرّبة للتظاهر بأنهم ممثلون عن «ليدجر» وسرقوا ما يقرب من 1.95 مليون دولار في العملات الرقمية.
وتزعم الشكوى أن المهاجمين حصلوا على وصول إلى حساب NPMJS الخاص بموظف سابق في شركة «ليدجر» عبر التصيد الاحتيالي بعد أن فشلت الشركة في إلغاء هذا الوصول. ثم قام المهاجمون برفع نسخة خبيثة من «ليدجر كونكت كِت» مصممة لخداع المستخدمين من خلال الموافقة على المعاملات التي أعادت توجيه الأموال إلى محافظ يتحكم بها المهاجمون، وهي ثغرة اعترفت بها «ليدجر» لاحقًا.
👉 crypto.news/ledger-sued-for-500m-over-alleged-data-breach-and-crypto-theft/
162
·
--
🚨 تم رفع دعوى ضد Ledger!
مبلغ المطالبة لا يقل عن 500 مليون دولار، تم سرقة ما يقرب من 2 مليون دولار من الأصول المشفّرة—فمن المسؤول فعلاً؟
المجموعة: [点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)
في 27 أغسطس، رفع أحد المستخدمين دعوى قضائية في محكمة الولايات المتحدة الفيدرالية للمنطقة الجنوبية من نيويورك، وبصفته ممثلاً عن دعوى جماعية وطنية مقترحة، متهمًا Ledger بوجود مشكلات في حماية البيانات وتدابير الأمان والإفصاح عن الحادث. والأهم من ذلك، يدّعي المدعي أنه في النهاية تكبّد خسارة تقارب 1.95 مليون دولار من الأصول المشفرة.
تسعى هذه الدعوى حاليًا إلى تعويض لا يقل عن 500 مليون دولار، وقد يتوسع المبلغ أكثر. لكن ما يستحق الاهتمام حقًا ليس رقم «500 مليون دولار» بحد ذاته، بل المشكلة الأساسية التي يواجهها مستخدمو Ledger على المدى الطويل: إذا كان المهاجم يمتلك معلوماتك الشخصية، فهل يحتاج فعلًا إلى كسر محفظة العتاد؟ 😨
أحد محاور الجدل في هذه القضية هو حادث أمني متعلق بـ Ledger Connect Kit وقع في ديسمبر 2023. في ذلك الوقت، تم اختراق حساب NPMJS لموظف سابق في Ledger، واستخدم المهاجم صلاحيات مُستولى عليها لنشر نسخة خبيثة من Connect Kit. عند استخدام بعض التطبيقات ذات الصلة، قد يُستدرج المستخدمون إلى توقيع معاملات خبيثة، ما يؤدي في النهاية إلى تحويل الأموال.
اعترفت Ledger آنذاك بوجود مشكلات تتعلق بسحب الصلاحيات (إلغاء الوصول)، وذكرت أن محفظة العتاد نفسها لم يتم اختراقها مباشرة. لكن هذه الدعوى تطرح اتهامات أشد خطورة:
قد يكون المهاجم لم يحصل فقط على فرصة للهجوم على مستوى تقني، بل استغل أيضًا معلومات العملاء التي تم تسريبها سابقًا للاحتيال بشكل دقيق. يقول المدعي Kim إنه في فبراير 2025، تلقى اتصالًا من شخص يدّعي أنه من موظفي Ledger وCoincover، حيث وجّهه الطرف الآخر إلى موقع مزيف بحجة وجود مخاطر على حسابه.
بعد ذلك، قام باتباع التعليمات وتشغيل الجهاز.
بعد يومين، اكتشف أن أصوله المشفرة تم تحويلها بالفعل، مع خسارة تقارب 1,948,000 دولار.
وهذا يكشف مشكلة واقعية جدًا في مجال محافظ العتاد:
قد لا تكون محفظة العتاد قد تعرضت لـ«كسر»، لكن قد يكون المستخدم نفسه قد «تم خداعه لفتح الوصول».
إذا كان لدى المهاجم معلومات عن اسمك وبريدك الإلكتروني ورقم هاتفك، وحتى إذا كان يعرف أنك بالفعل مستخدم لإحدى العلامات التجارية للمحافظ، فقد ترتفع نسبة نجاح التصيّد الاحتيالي المستهدف بشكل كبير.
انقر على صورة الملف الشخصي للانضمام إلى مجموعة دردشة Jiuji للمخططات اليومية 🚀
#Ledger #加密货币 #硬件钱包
🚨 تم رفع دعوى ضد Ledger!
مبلغ المطالبة لا يقل عن 500 مليون دولار، تم سرقة ما يقرب من 2 مليون دولار من الأصول المشفّرة—فمن المسؤول فعلاً؟
المجموعة: 点击进入玖玖的粉丝群
في 27 أغسطس، رفع أحد المستخدمين دعوى قضائية في محكمة الولايات المتحدة الفيدرالية للمنطقة الجنوبية من نيويورك، وبصفته ممثلاً عن دعوى جماعية وطنية مقترحة، متهمًا Ledger بوجود مشكلات في حماية البيانات وتدابير الأمان والإفصاح عن الحادث. والأهم من ذلك، يدّعي المدعي أنه في النهاية تكبّد خسارة تقارب 1.95 مليون دولار من الأصول المشفرة.
تسعى هذه الدعوى حاليًا إلى تعويض لا يقل عن 500 مليون دولار، وقد يتوسع المبلغ أكثر. لكن ما يستحق الاهتمام حقًا ليس رقم «500 مليون دولار» بحد ذاته، بل المشكلة الأساسية التي يواجهها مستخدمو Ledger على المدى الطويل: إذا كان المهاجم يمتلك معلوماتك الشخصية، فهل يحتاج فعلًا إلى كسر محفظة العتاد؟ 😨
أحد محاور الجدل في هذه القضية هو حادث أمني متعلق بـ Ledger Connect Kit وقع في ديسمبر 2023. في ذلك الوقت، تم اختراق حساب NPMJS لموظف سابق في Ledger، واستخدم المهاجم صلاحيات مُستولى عليها لنشر نسخة خبيثة من Connect Kit. عند استخدام بعض التطبيقات ذات الصلة، قد يُستدرج المستخدمون إلى توقيع معاملات خبيثة، ما يؤدي في النهاية إلى تحويل الأموال.
اعترفت Ledger آنذاك بوجود مشكلات تتعلق بسحب الصلاحيات (إلغاء الوصول)، وذكرت أن محفظة العتاد نفسها لم يتم اختراقها مباشرة. لكن هذه الدعوى تطرح اتهامات أشد خطورة:
قد يكون المهاجم لم يحصل فقط على فرصة للهجوم على مستوى تقني، بل استغل أيضًا معلومات العملاء التي تم تسريبها سابقًا للاحتيال بشكل دقيق. يقول المدعي Kim إنه في فبراير 2025، تلقى اتصالًا من شخص يدّعي أنه من موظفي Ledger وCoincover، حيث وجّهه الطرف الآخر إلى موقع مزيف بحجة وجود مخاطر على حسابه.
بعد ذلك، قام باتباع التعليمات وتشغيل الجهاز.
بعد يومين، اكتشف أن أصوله المشفرة تم تحويلها بالفعل، مع خسارة تقارب 1,948,000 دولار.
وهذا يكشف مشكلة واقعية جدًا في مجال محافظ العتاد:
قد لا تكون محفظة العتاد قد تعرضت لـ«كسر»، لكن قد يكون المستخدم نفسه قد «تم خداعه لفتح الوصول».
إذا كان لدى المهاجم معلومات عن اسمك وبريدك الإلكتروني ورقم هاتفك، وحتى إذا كان يعرف أنك بالفعل مستخدم لإحدى العلامات التجارية للمحافظ، فقد ترتفع نسبة نجاح التصيّد الاحتيالي المستهدف بشكل كبير.
انقر على صورة الملف الشخصي للانضمام إلى مجموعة دردشة Jiuji للمخططات اليومية 🚀
#Ledger #加密货币 #硬件钱包
1
1
354
·
--
صاعد
⚠️مستخدم رقم #LEDGER فقد مليون دولار في عملية احتيال تصيد
مستخدم Ledger فقد مليون دولار بعد استلامه رسالة مزيفة تتظاهر بأنها دعم فني من Ledger.
الرسالة قامت بتوجيه الضحية إلى موقع تصيد، حيث أدخلت عبارة الاسترداد الخاصة بها، مما أتاح للمهاجمين تفريغ محفظتها.
$BTC
{future}(BTCUSDT)
{future}(BNBUSDT)
$SOL
$USDC
{future}(USDCUSDT)
⚠️مستخدم رقم #LEDGER فقد مليون دولار في عملية احتيال تصيد
مستخدم Ledger فقد مليون دولار بعد استلامه رسالة مزيفة تتظاهر بأنها دعم فني من Ledger.
الرسالة قامت بتوجيه الضحية إلى موقع تصيد، حيث أدخلت عبارة الاسترداد الخاصة بها، مما أتاح للمهاجمين تفريغ محفظتها.
$BTC
$SOL
$USDC
مستخدم Ledger فقد مليون دولار بعد استلامه رسالة مزيفة تتظاهر بأنها دعم فني من Ledger.
الرسالة قامت بتوجيه الضحية إلى موقع تصيد، حيث أدخلت عبارة الاسترداد الخاصة بها، مما أتاح للمهاجمين تفريغ محفظتها.
$BTC
$SOL
$USDC
1
3
1.3k
·
--
لقد فكّرت في قصة المحافظ الخارجية هذه ("Wallets") طوال فترة الصباح. وهذا ما ترجمتُه في ذهني كَمبتدئ.
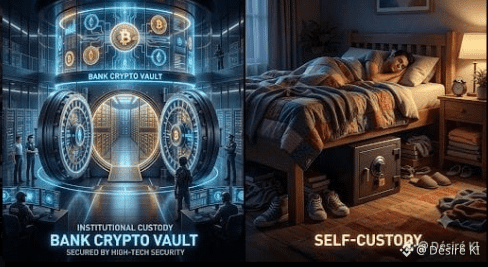
الاحتفاظ على Binance: هذا مثل وضع مجوهراتك في خزانة فندق كبير فاخر. إنها شديدة الأمان، فهم يتولّون كل شيء نيابةً عنك، وإذا ضعتَ رمز الوصول، يمكن لمدير الفندق مساعدتك. لكن تقنيًا، الخزانة ليست ملكك.
المحفظة المادية (Ledger/Trezor): هذه هي الخزانة المخفية تحت سريرك. أنت المالك الوحيد هناك. لكن انتبه: إذا ضعتَ المفتاح، لا أحد يستطيع مساعدتك. المال سيضيع إلى الأبد.
وبما أن لدي ذاكرة سمكة ذهبية ولا أملك إلا بضعة يورو في $BNB، سأبقى في الفندق في الوقت الحالي! 😂
هل تُقِرّ بهذه المقارنة؟ 👇
#EducationCrypto #BinanceSquare #Ledger #CryptoSecurite
1
1
227
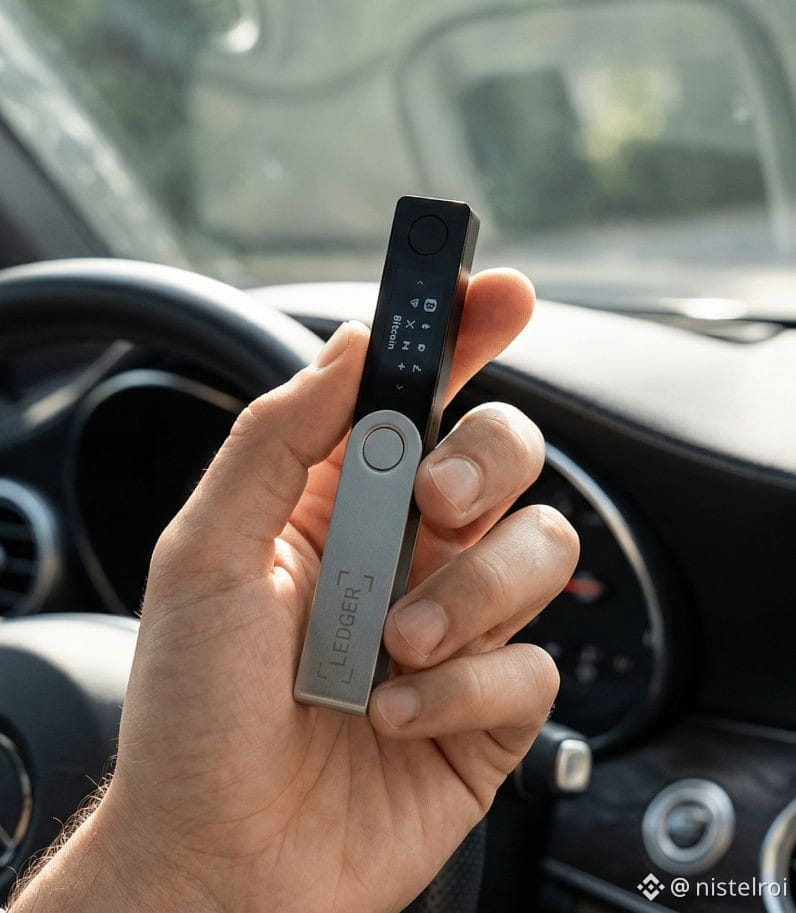
يُعتبر الباحث الشهير في مجال أبحاث البلوكشين على السلسلة ZachXBT أنه انتقد المحافظ العتادية
ووفقا له، فهي لا تصلح لتخزين مبالغ كبيرة بسبب الثغرات، وسوء سهولة الاستخدام، وحدوث أعطال منتظمة عند تحديث تطبيقات النظام
وتم وصف Ledger بأنه أسوأ خيار بسبب أن تحديثات برنامج Ledger Live غالبا ما تُعطل الوظائف الأساسية
ولأجل الأمان، نصح باستخدام iPhone منفصل يُستخدم حصريا لإدارة العملات الرقمية
#HardwareWallet #ZachXBT #Ledger
1
182
·
--
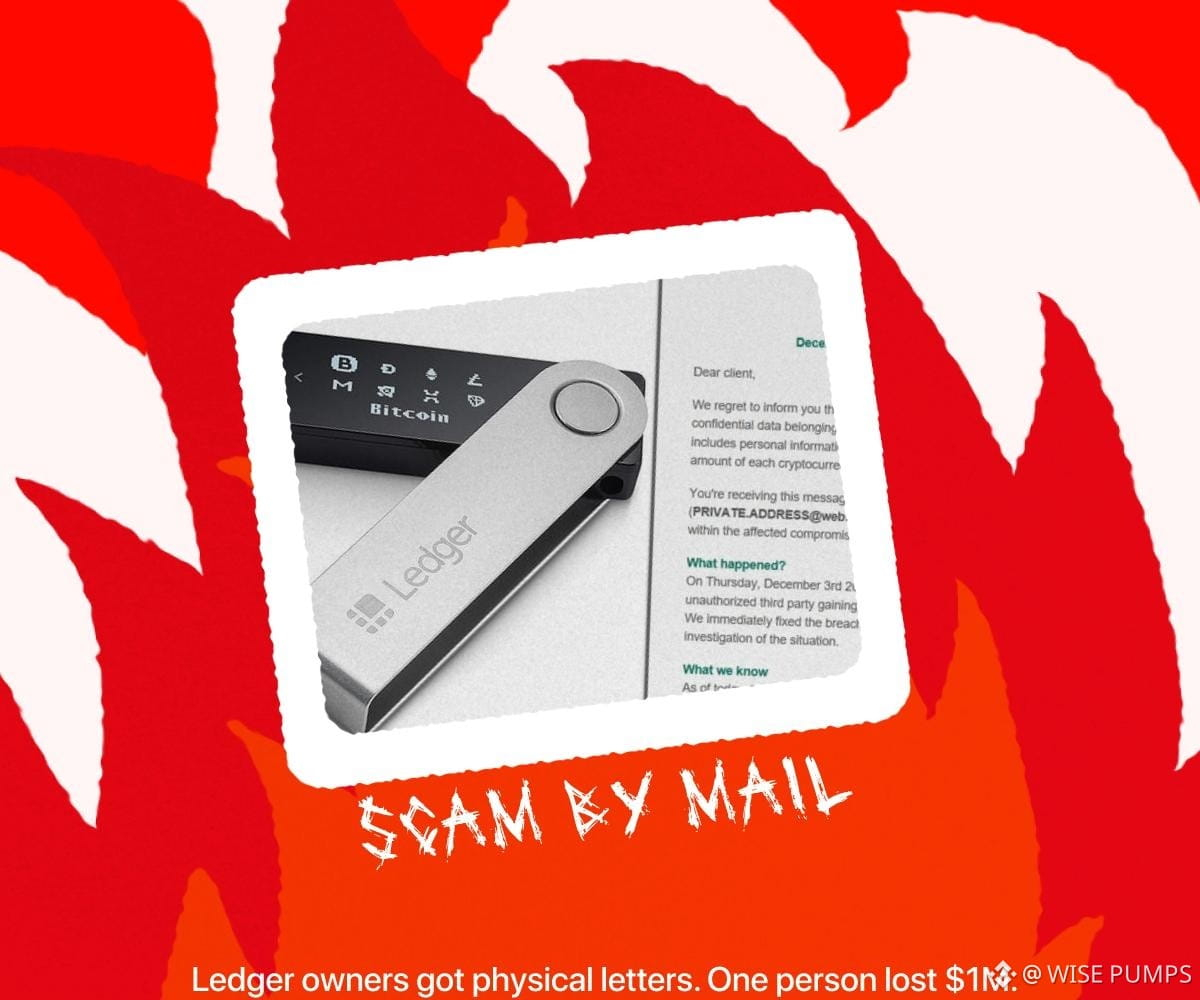
☠️ #Ledger الاحتيال أصبح واقعياً. شخص ما فقد بالفعل 1 مليون دولار.
🟠مالكو Ledger يتلقون رسائل ورقية في عناوين منازلهم — شعارات تبدو رسمية، تحذيرات عن تهديدات الحواسيب الكمية، ورمز QR لتحديث أمني "عاجل."
🟠الرمز QR يقود إلى موقع تصيد يطلب عبارة البذور. شخص واحد امتثل وفقد 1 مليون دولار. #Wallet تم سحبه على الفور.
🟠العناوين تأتي من اختراق بيانات Ledger في 2020 — 270 ألف سجل عميل تسربت ولم تختفِ حقاً. #Database وجدت استخداماً جديداً.
🟠تطور المخطط: الرسائل الإلكترونية لم تكن تحقق نتائج جيدة بما فيه الكفاية، لذا الآن الأمر تحول إلى البريد الفعلي. ظرف رسمي، نص مقنع، سرد تهديدات كمية. أصعب تجاهل من مجلد الرسائل المزعجة.
🟠leLedger لا ترسل أبداً رسائل ورقية. لا تطلب عبارة بذور. تحت أي ظرف. لا لأي سبب.
💀 اختراق بيانات 2020 لا يزال يولد ضحايا في 2025 — فقط مع جودة إنتاج أفضل. عبارة البذور تدخل، الرصيد يخرج. لا يهم إذا كان الطلب يأتي عبر البريد الإلكتروني، #websites ، أو ظرف يحمل شعاراً.
#SECPausesNewETFApplicationReview @wisegbevecryptonews9
☠️ #Ledger الاحتيال أصبح واقعياً. شخص ما فقد بالفعل 1 مليون دولار.
🟠مالكو Ledger يتلقون رسائل ورقية في عناوين منازلهم — شعارات تبدو رسمية، تحذيرات عن تهديدات الحواسيب الكمية، ورمز QR لتحديث أمني "عاجل."
🟠الرمز QR يقود إلى موقع تصيد يطلب عبارة البذور. شخص واحد امتثل وفقد 1 مليون دولار. #Wallet تم سحبه على الفور.
🟠العناوين تأتي من اختراق بيانات Ledger في 2020 — 270 ألف سجل عميل تسربت ولم تختفِ حقاً. #Database وجدت استخداماً جديداً.
🟠تطور المخطط: الرسائل الإلكترونية لم تكن تحقق نتائج جيدة بما فيه الكفاية، لذا الآن الأمر تحول إلى البريد الفعلي. ظرف رسمي، نص مقنع، سرد تهديدات كمية. أصعب تجاهل من مجلد الرسائل المزعجة.
🟠leLedger لا ترسل أبداً رسائل ورقية. لا تطلب عبارة بذور. تحت أي ظرف. لا لأي سبب.
💀 اختراق بيانات 2020 لا يزال يولد ضحايا في 2025 — فقط مع جودة إنتاج أفضل. عبارة البذور تدخل، الرصيد يخرج. لا يهم إذا كان الطلب يأتي عبر البريد الإلكتروني، #websites ، أو ظرف يحمل شعاراً.
#SECPausesNewETFApplicationReview @WISE PUMPS
266
【هل حتى محفظة الأجهزة غير آمنة؟ تم اختراق محفظة Ledger الباردة】
أحدثت الآونة الأخيرة ضجة كبيرة في عالم العملات المشفرة — فقد تم اختراق محفظة Ledger الباردة، التي يُنظر إليها على أنها "الأكثر أمانًا"، بواسطة قراصنة! 😱
لطالما كانت محافظ الأجهزة هي الخيار المفضل لدى قدامى مجتمع الكريبتو لتخزين مبالغ كبيرة من الأصول، وكانت Ledger من أبرز العلامات التجارية الرائدة في هذا المجال. لكن الحادثة هذه المرة هزّت ثقة الجميع مباشرةً: حتى المحافظ الباردة التي يُقال إنها "تخزين دون اتصال بالإنترنت وبعزلها الفيزيائي عن الإنترنت" لم تعد آمنة بشكل مطلق.
🔍 ما الذي ينبغي أن نتعلمه من هذه الواقعة؟
1️⃣ لا توجد خطة تخزين آمنة تمامًا
المحفظة الباردة ≠ 100% أمان، بل هي فقط تقلل نسبيًا من احتمالية التعرض للهجوم
2️⃣ هجمات سلسلة الإمداد ومخاطر الأمان المادي
ليس من الضروري أن يخترق القراصنة الجهاز نفسه؛ فثغرات سلسلة الإمداد تُعد أيضًا خطرًا قاتلًا
3️⃣ تخزين الأصول بشكل متفرق هو درس إلزامي
لا تضع كل بيضك في سلة واحدة؛ فالتجزئة عبر محافظ متعددة التوقيع (multisig) والفصل بين التخزين الساخن والبارد هي استراتيجية أكثر أمانًا
4️⃣ عادات الأمان أهم من الجهاز نفسه
تسريب عبارة الاسترداد، توقيعات التصيد الاحتيالي، تحديثات Firmware مزيفة... غالبًا تكون المشكلة في الإنسان وليست في الجهاز
💡 تنبيه من أهل الخبرة داخل الدائرة: مهما كانت المحفظة التي تستخدمها، يجب عليك فحص تحديثات البرامج الثابتة بشكل دوري، والتحقق من القنوات الرسمية، وتخزين الأصول بشكل متفرق، ولا تُحمّل كل ثروتك على جهاز واحد.
كيف يتم تخزين أصولك حاليًا؟ شاركنا في قسم التعليقات 👇
#硬件钱包 #加密安全 #Ledger
34
أثارت حادثة اختراق محفظة ليدجر الباردة نقاشًا حادًا في المجتمع. باعتبارها واحدة من أكبر شركات تصنيع المحافظ العتادية عالميًا، لطالما اعتمدت شركة ليدجر شعار “مفاتيح خاصة غير متصلة بالإنترنت، وعدم الاتصال بالشبكة مطلقًا” كنقطة بيع محورية. وبدون شك، فإن اختراق الطرف البارد (system) يُزلزل ثقة بعض المستخدمين.
ومن الناحية التقنية، ما زالت المعلومات المتاحة علنًا غير مكتملة، لذا يلزم التركيز على النقاط التالية:
1️⃣ هل ينطوي الهجوم على العبث على مستوى سلسلة التوريد، أم أن حلقة عمليات المستخدم هي التي تم استهدافها عبر التصيّد الاحتيالي؟
2️⃣ نطاق التأثر وحجم الخسائر المالية
3️⃣ تقرير التتبع الرسمي من Ledger وخطة التعويض
المحفظة الباردة ≠ أمان مطلق؛ فالعِتاد يظل مجرد حلقة لتقليل المخاطر. كما أن عادات مثل العزل الفيزيائي لعبارة الاستعادة، والتحقق من البرامج الثابتة، والتأكيد المزدوج للمعاملات تظل بنفس القدر من الأهمية.
تتم الآن إعادة تقييم “أسطورة الأمان” للمحافظ العتادية.🔐
#硬件钱包 #加密安全 #Ledger
37

·
--
صاعد
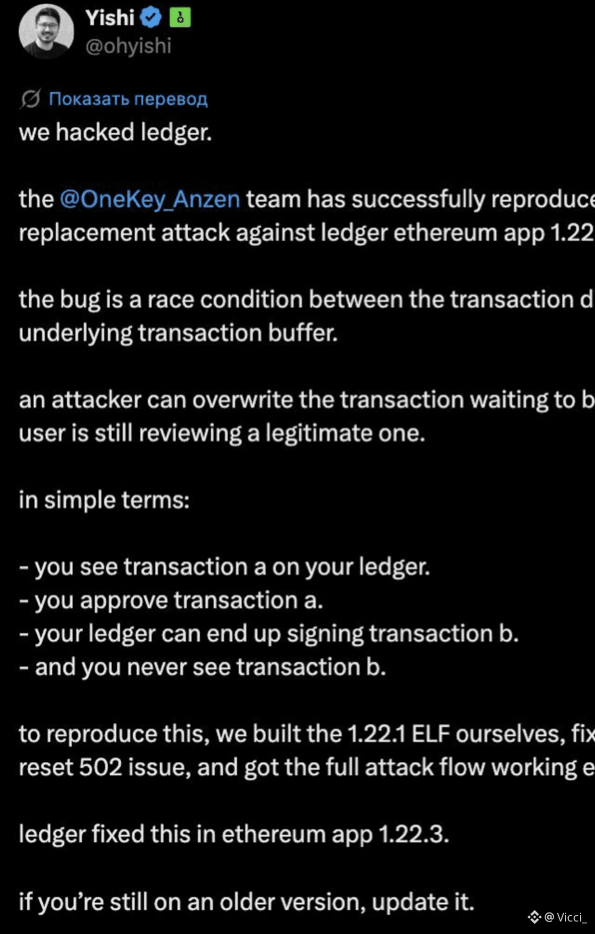
OneKey قامت للتو بإعادة إنتاج استغلال Ledger بشكل علني، من البداية إلى النهاية
- الادعاء: تطبيق Ethereum الخاص بـ Ledger (v1.22.1) يمكنه توقيع معاملة مختلفة عن تلك الظاهرة على الشاشة
- أنت توافق على المعاملة A
- يقوم الجهاز فعليًا بتوقيع المعاملة B، التي لم ترها أبدًا
- إعادة الإنتاج تمت من البداية إلى النهاية، بدون نظريات
قام Ledger بإصلاح ذلك في 1.22.3، حدِّث أو ابقَ مكشوفًا
لا أستطيع التحقق من ذلك بنفسي، لكن منافسًا يذكر رقم إصدار مطابق بالضبط علنًا ليس أمرًا عاديًا.
اكتب إصدار برنامج Ledger الثابت لديك — لنعرف كم منكم قام بالفعل بالتحديث.
تحققت من جهازي بالفعل)
#oneKey #Ledger #exploit
$ETH
93
يعيد OneKey عرض هجوم بديل يعتمد على استغلال ثغرة في تطبيق Ledger Ethereum القديم
- أعلن OneKey أنه نجح في إعادة عرض هجوم استغلال ثغرة على الإصدار القديم من تطبيق Ledger في بيئة المختبر الخاصة بهم.
- تم إصلاح هذه الثغرة بواسطة Ledger في إصدار تطبيق Ethereum 1.22.2.
- لم يتم فقد أي أموال من المستخدمين أثناء عملية إعادة العرض هذه.
- لم يوفّر مصدر RSS تفاصيل إضافية حول طريقة الهجوم أو نطاق التأثير.
#BinanceSquare #CryptoNews #Ledger #Ethereum #Security
$eth
vlikevn Titanbot
المصدر: CoinTelegraph
17
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NFPWatch
10.6M مشاهدات
18,136 يقومون بالنقاش
2
#BitcoinFundingRateTriplesTo10%
21,372 مشاهدات
400 يقومون بالنقاش
3
#BitcoinSurpasses$86KUp2.99%
6,682 مشاهدات
49 يقومون بالنقاش
4
#ZcashFalls21%FromSeptemberPeak
20,926 مشاهدات
389 يقومون بالنقاش
5
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
15,182 مشاهدات
199 يقومون بالنقاش
6
#XRPPostsFirstThreeGreenMonthsInQ3
19,342 مشاهدات
404 يقومون بالنقاش
7
#BNBChainTokenizedStocksTop$1BAt30%Share
288 مشاهدات
25 يقومون بالنقاش
8
#BitcoinRisesToward$85K
61,637 مشاهدات
123 يقومون بالنقاش
9
#AmazonPlansToSell$8BNvidiaChips
6,259 مشاهدات
82 يقومون بالنقاش
10
#NEARFallsToAround$4.70Down14%
41,711 مشاهدات
107 يقومون بالنقاش