

#circletetherfreezebitgethackerwallet
circletetherfreezebitgethackerwallet
114,108 مشاهدات
1,554 يقومون بالنقاش
رائج
جديد

عرض الترجمة
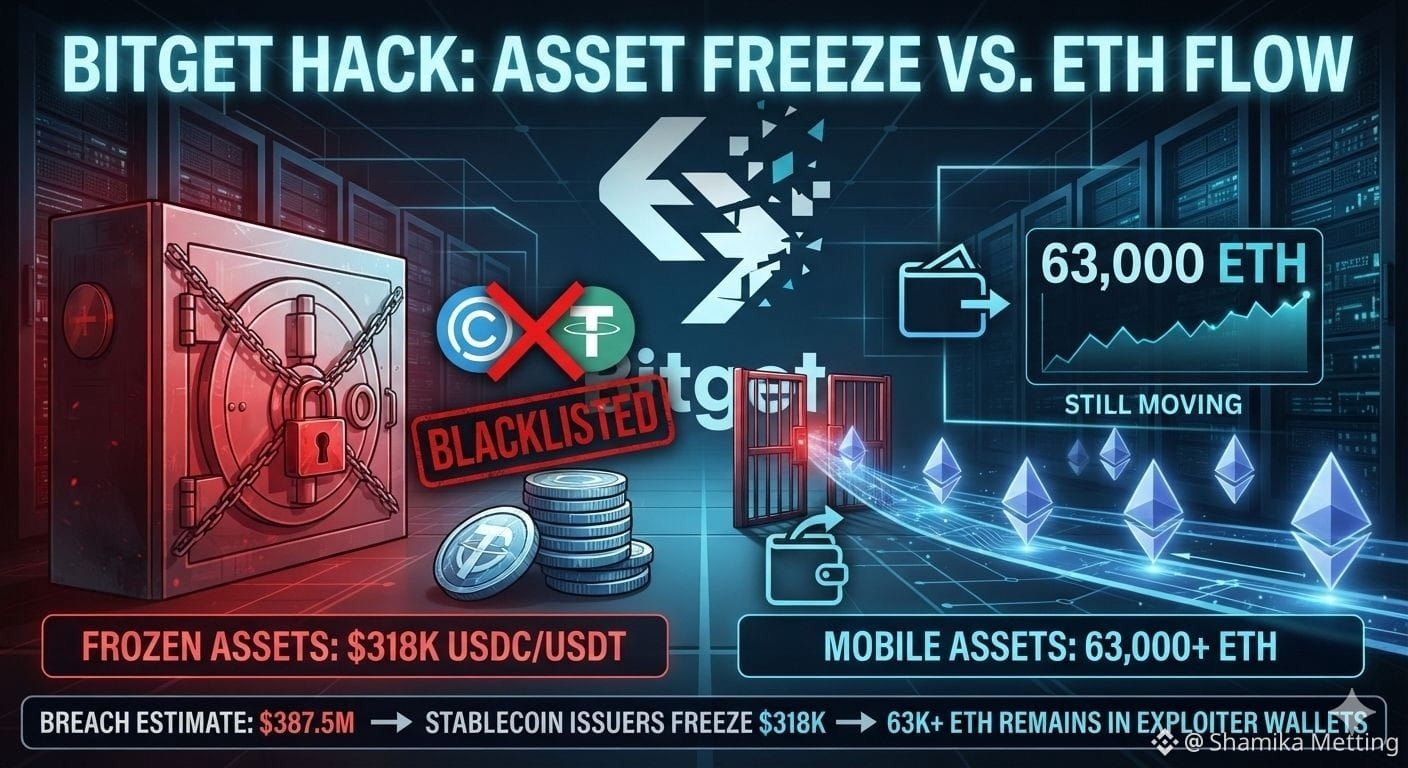
#circletetherfreezebitgethackerwallet 🚨 اختراق BITGET: تم تجميد 318 ألف دولار. لكن 63 ألف+ ETH ما زالت تتحرك
أظهر استغلال Bitget واحدًا من حقائق أمن العملات المشفرة.
قامت Circle وTether بإدراج محفظة أحد المخترقين ضمن القوائم السوداء، ما أدى إلى تجميد حوالي 318 ألف دولار من USDC وUSDT.
لكن هذه هي القصة 👇
🔹 يُقدَّر الآن أن اختراق Bitget وصل إلى حوالي 387.5 مليون دولار
🔹 أكثر من 63,000 ETH لا تزال موجودة في المحافظ المرتبطة بالمستغل
🔹 لا يمكن تجميد ETH من قبل مُصدري العملات المستقرة
🔹 تقول Bitget إن الهجوم شمل اختراق بنية تحتية للواجهة الخلفية وليس تسريبًا
🔹 تقول Bitget إن صندوق الحماية لديها البالغ 464 مليون دولار+ يغطي خسائر المستخدمين
📌 خلاصة المتداول: راقب المحافظ وحركات ETH/XRP عن كثب. التحويلات الكبيرة، إلى البورصات قد تزيد ضغط البيع.
السؤال الحقيقي: هل سيستمر المخترق في الاحتفاظ بـ ETH أم سيبدأ في توزيع ETH عبر المحافظ؟
ما الذي تتابعه؟ تدفقات ETH أم تحديثات تعافي Bitget؟ 👇
متابعة من فضلكم
#Crypto #Ethereum #Bitget
$ETH $BTC $SOL
1
3
6.4k
#CircleTetherFreezeBitgetHackerWallet قامت Circle وTether بإدراج محفظة مرتبطة باستغلال Bitget في القائمة السوداء، مما أدى إلى تجميد ما يقرب من 318,000 دولار من USDC وUSDT. وجاء الإجراء بعد اختراق Bitget الذي تأثر فيه حوالي 351.6 مليون دولار من الأصول.
ومع ذلك، بقيت معظم الأموال المسروقة خارج متناول مُصدري العملات المستقرة، إذ يُقال إن أكثر من 63,000 ETH ما زالت محتفظًا بها عبر محافظ مرتبطة بالمستغلين.
#Circle #Tether #USDC #USDT $USDC
{spot}(USDCUSDT)
$USDT $ETH
{spot}(ETHUSDT)
#CircleTetherFreezeBitgetHackerWallet قامت Circle وTether بإدراج محفظة مرتبطة باستغلال Bitget في القائمة السوداء، مما أدى إلى تجميد ما يقرب من 318,000 دولار من USDC وUSDT. وجاء الإجراء بعد اختراق Bitget الذي تأثر فيه حوالي 351.6 مليون دولار من الأصول.
ومع ذلك، بقيت معظم الأموال المسروقة خارج متناول مُصدري العملات المستقرة، إذ يُقال إن أكثر من 63,000 ETH ما زالت محتفظًا بها عبر محافظ مرتبطة بالمستغلين.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
ومع ذلك، بقيت معظم الأموال المسروقة خارج متناول مُصدري العملات المستقرة، إذ يُقال إن أكثر من 63,000 ETH ما زالت محتفظًا بها عبر محافظ مرتبطة بالمستغلين.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
1
38
·
--
قامت شركة Circle بتجميد محفظة Tether مرتبطة بقرصان من Bitget، مُعلنةً خطوةً بارزةً في المعركة المستمرة ضد الأنشطة غير المشروعة في مجال العملات المشفرة. تُبرز هذه الخطوة تزايد التعاون بين الجهات الكبرى لتعزيز الأمان والامتثال. يراقب السوق عن كثب لمعرفة كيف سيؤثر ذلك في الثقة والتدقيق التنظيمي على العملات المستقرة والبورصات. تُعدّ هذه الإجراءات الاستباقية، رغم احتمال أن تكون مُعطِّلة على المدى القصير، ضرورية لصحة واعتماد الأصول الرقمية على المدى الطويل. وتُظهر هذه الحادثة أهمية بروتوكولات أمنية قوية لجميع المشاركين في النظام البيئي.
إخلاء المسؤولية: تُقدَّم هذه المحتويات لأغراض المعلومات فقط ولا تشكل نصيحة استثمارية.
#CircleTetherFreezeBitgetHackerWallet
إخلاء المسؤولية: تُقدَّم هذه المحتويات لأغراض المعلومات فقط ولا تشكل نصيحة استثمارية.
#CircleTetherFreezeBitgetHackerWallet
79
·
--
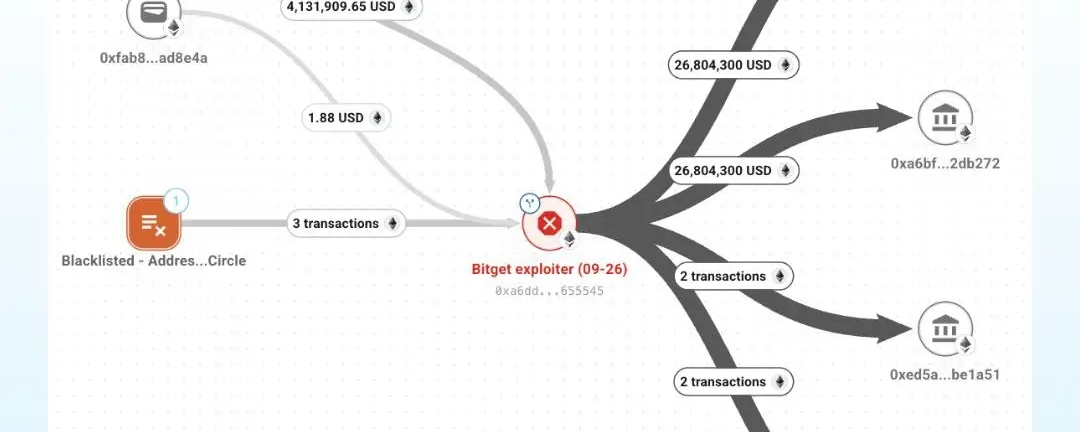
مقالة
📽️🍿 والمدينة الإعلامية 🎪 حول اختراق Bitget مستمرة!ماذا حدث و ما هو تسلسل الأحداث
🦹 لقد دخل الهاكر إلى بورصة Bitget وقام بسحب الأموال منها بقيمة 385 مليون دولار 💰 بعملات تشفير مختلفة.
⏳ تم ملاحظة أول تحويل "مريب" قبل 3 ساعات من ردّ Bitget فعليًا
تم تنبيههم مرات أكثر خلال هذه الـ3 ساعات، مرة واحدة بواسطة Bubblemaps الذي رأى كميات هائلة تُسحب إلى محفظة جديدة ثم تُقسَّم إلى أماكن أكثر فورًا بعد ذلك—وهو ما يُعرف جيدًا كتكنيكات يستخدمها القراصنة.
🤯 لم يكن هناك استغلال ل مفاتيح خاصة 🙂↔️ على الإطلاق، فقد حدثت عملية السطو بالكامل لأن نظام Bitget نفسه ALLOWED لذلك أن يحدث.
📽️🍿 والمدينة الإعلامية 🎪 حول اختراق Bitget مستمرة!
ماذا حدث و ما هو تسلسل الأحداث
🦹 لقد دخل الهاكر إلى بورصة Bitget وقام بسحب الأموال منها بقيمة 385 مليون دولار 💰 بعملات تشفير مختلفة.
⏳ تم ملاحظة أول تحويل "مريب" قبل 3 ساعات من ردّ Bitget فعليًا
تم تنبيههم مرات أكثر خلال هذه الـ3 ساعات، مرة واحدة بواسطة Bubblemaps الذي رأى كميات هائلة تُسحب إلى محفظة جديدة ثم تُقسَّم إلى أماكن أكثر فورًا بعد ذلك—وهو ما يُعرف جيدًا كتكنيكات يستخدمها القراصنة.
🤯 لم يكن هناك استغلال ل مفاتيح خاصة 🙂↔️ على الإطلاق، فقد حدثت عملية السطو بالكامل لأن نظام Bitget نفسه ALLOWED لذلك أن يحدث.
3
2.2k
·
--
صاعد
#circletetherfreezebitgethackerwallet
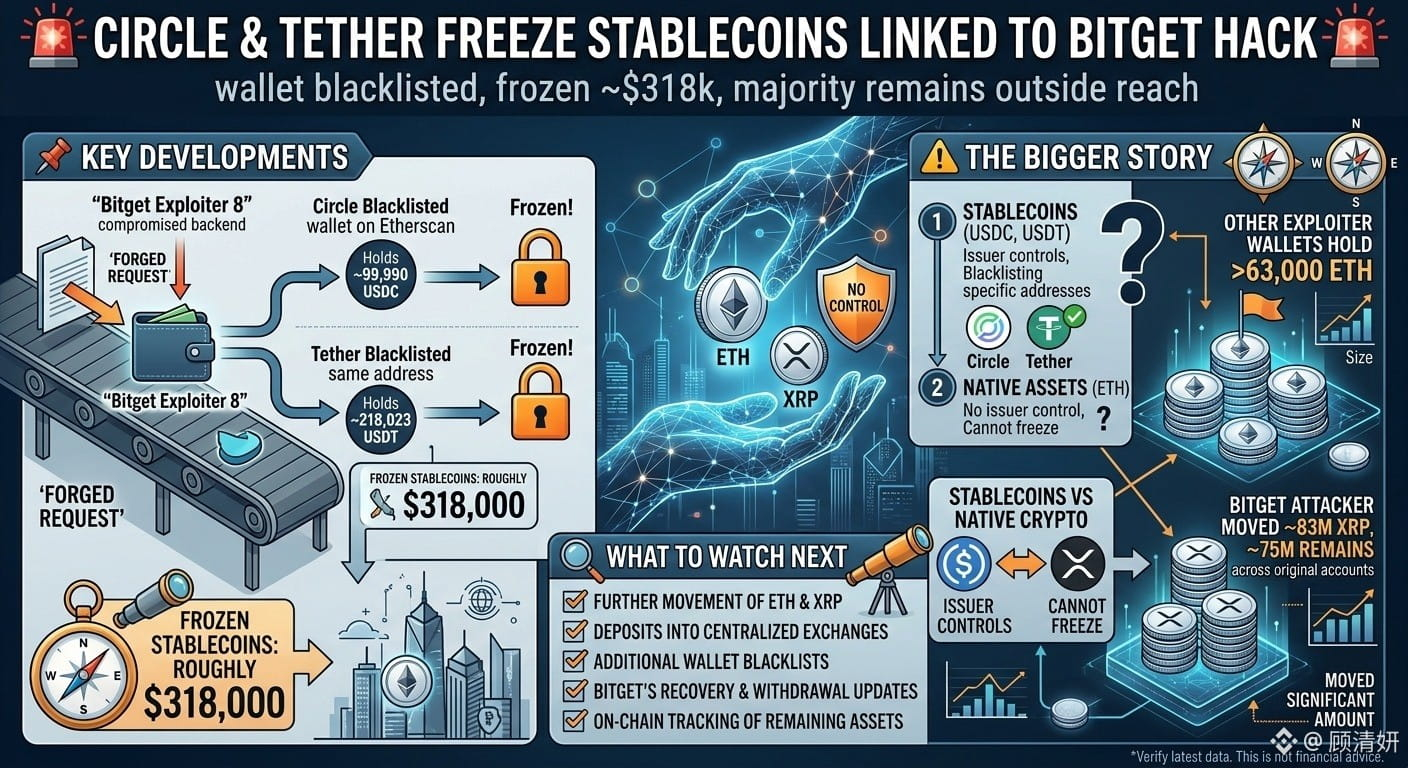
🚨 تجميد CIRCLE و TETHER للستيبلكوينات المرتبطة باختراق Bitget
قامت Circle وTether بحظر عنوان مرتبط باختراق Bitget الأمني الأخير، ما أدى إلى تجميد ما يقارب 318,000 دولار من USDC وUSDT.
لكن أغلب الأصول المسروقة لا تزال خارج نطاق مُصدري العملات المستقرة.
📌 أبرز التطورات
• قامت Circle بحظر عنوان مُحدد باسم “Bitget Exploiter 8” على Etherscan.
• كان لدى العنوان نحو 99,990 USDC و218,023 USDT.
• بعد ذلك، قامت Tether بحظر العنوان نفسه.
• تبلغ قيمة الستيبلكوينات المُجمدة قرابة 318,000 دولار.
• يُذكر أن محافظ أخرى مرتبطة بالمستغل ما زالت تمتلك أكثر من 63,000 ETH.
• يمكن لمُصدري الستيبلكوين تجميد توكناتهم الخاصة، لكن لا يمكنهم تجميد ETH الأصلي الذي يحتفظ به المهاجم.
⚠️ القصة الأكبر
تُبرز هذه الحادثة فرقًا مهمًا بين الستيبلكوينات والأصول التشفيرية الأصلية.
تتضمن USDC وUSDT ضوابط على مستوى المُصدر تتيح لـ Circle وTether حظر عناوين محددة.
ولا تمتلك ETH مُصدرًا يتمتع بنفس نوع التحكم.
وفي الوقت نفسه، قام مهاجم Bitget أيضًا بنقل كمية كبيرة من XRP المسروق. أفادت CoinDesk بأنه تم نقل ما يقارب 83 مليون دولار من XRP من ثلاثة محافظ احتفاظ أصلية، مع بقاء حوالي 75 مليون دولار عبر الحسابات الأصلية وقت تقريرها.
🔎 ما الذي يجب مراقبته
• أي تحركات إضافية للأموال من ETH وXRP المسروقة
• الإيداعات إلى البورصات المركزية
• إدراج محافظ إضافية في القائمة السوداء
• تحديثات الاسترداد والسحب لدى Bitget
• تتبع الأصول المتبقية على السلسلة
هذه ليست مجرد قصة اختراق بورصة أخرى. بل تُظهر كيف يمكن أن يختلف تمكّن تجميد الأصول بشكل كبير اعتمادًا على البلوكشين الأساسي وتصميم التوكن.
$SUPER $GRAM $PYTH
{future}(PYTHUSDT)
{future}(GRAMUSDT)
{future}(SUPERUSDT)
#circletetherfreezebitgethackerwallet
🚨 تجميد CIRCLE و TETHER للستيبلكوينات المرتبطة باختراق Bitget
قامت Circle وTether بحظر عنوان مرتبط باختراق Bitget الأمني الأخير، ما أدى إلى تجميد ما يقارب 318,000 دولار من USDC وUSDT.
لكن أغلب الأصول المسروقة لا تزال خارج نطاق مُصدري العملات المستقرة.
📌 أبرز التطورات
• قامت Circle بحظر عنوان مُحدد باسم “Bitget Exploiter 8” على Etherscan.
• كان لدى العنوان نحو 99,990 USDC و218,023 USDT.
• بعد ذلك، قامت Tether بحظر العنوان نفسه.
• تبلغ قيمة الستيبلكوينات المُجمدة قرابة 318,000 دولار.
• يُذكر أن محافظ أخرى مرتبطة بالمستغل ما زالت تمتلك أكثر من 63,000 ETH.
• يمكن لمُصدري الستيبلكوين تجميد توكناتهم الخاصة، لكن لا يمكنهم تجميد ETH الأصلي الذي يحتفظ به المهاجم.
⚠️ القصة الأكبر
تُبرز هذه الحادثة فرقًا مهمًا بين الستيبلكوينات والأصول التشفيرية الأصلية.
تتضمن USDC وUSDT ضوابط على مستوى المُصدر تتيح لـ Circle وTether حظر عناوين محددة.
ولا تمتلك ETH مُصدرًا يتمتع بنفس نوع التحكم.
وفي الوقت نفسه، قام مهاجم Bitget أيضًا بنقل كمية كبيرة من XRP المسروق. أفادت CoinDesk بأنه تم نقل ما يقارب 83 مليون دولار من XRP من ثلاثة محافظ احتفاظ أصلية، مع بقاء حوالي 75 مليون دولار عبر الحسابات الأصلية وقت تقريرها.
🔎 ما الذي يجب مراقبته
• أي تحركات إضافية للأموال من ETH وXRP المسروقة
• الإيداعات إلى البورصات المركزية
• إدراج محافظ إضافية في القائمة السوداء
• تحديثات الاسترداد والسحب لدى Bitget
• تتبع الأصول المتبقية على السلسلة
هذه ليست مجرد قصة اختراق بورصة أخرى. بل تُظهر كيف يمكن أن يختلف تمكّن تجميد الأصول بشكل كبير اعتمادًا على البلوكشين الأساسي وتصميم التوكن.
$SUPER $GRAM $PYTH
صقرالكريبتو1:
إذا كنت مهتمًا بمبادرات ومكافآت مجتمع Binance Square، يمكنك الاطلاع على التفاصيل هنا:
https://app.binance.com/uni-qr/cpos/371236206995198?r=BJVUISWL&l=ar&uco=85gobSlX7-HA00IdwCDWsg&uc=app_square_share_link&us=copylink
4
13
13.9k

📊 اختراق Bitget: ما الذي يجب أن ينتبه له متداولو العملات المشفرة
تقول Bitget إن الاختراق أثر على ما يقارب 387.5 مليون دولار من الأصول، بينما يهدف صندوق الحماية لديها إلى تغطية خسائر العملاء.
قامت Circle وTether بالفعل بتجميد جزء صغير من الستابل كوينز المسروقة.
الآن راقب عن كثب تحركات محافظ $ETH و$XRP — يمكن لبيانات السلسلة (on-chain) أن تكشف عن الخطوة التالية قبل أن تَظهر العناوين الرئيسية. 🔎
#circletetherfreezebitgethackerwallet
3
2k
·
--
صاعد
#CircleTetherFreezeBitgetHackerWallet تجمّد “Circle” و“Tether” حوالي 318,000 دولار أمريكي في USDC وUSDT المرتبطين باختراق Bitget. وتمكّنا من وضع تلك العملات المستقرة في القائمة السوداء لأن الرموز تملك عناصر تحكم على مستوى المُصدِر لإمكانية التجميد. �$NVDAB
#CircleTetherFreezeBitgetHackerWallet تجمّد “Circle” و“Tether” حوالي 318,000 دولار أمريكي في USDC وUSDT المرتبطين باختراق Bitget. وتمكّنا من وضع تلك العملات المستقرة في القائمة السوداء لأن الرموز تملك عناصر تحكم على مستوى المُصدِر لإمكانية التجميد. �$NVDAB
1
13
مقالة
#circletetherfreezeBitgethackerwallet#CircleTetherFreezeBitgetHackerWallet
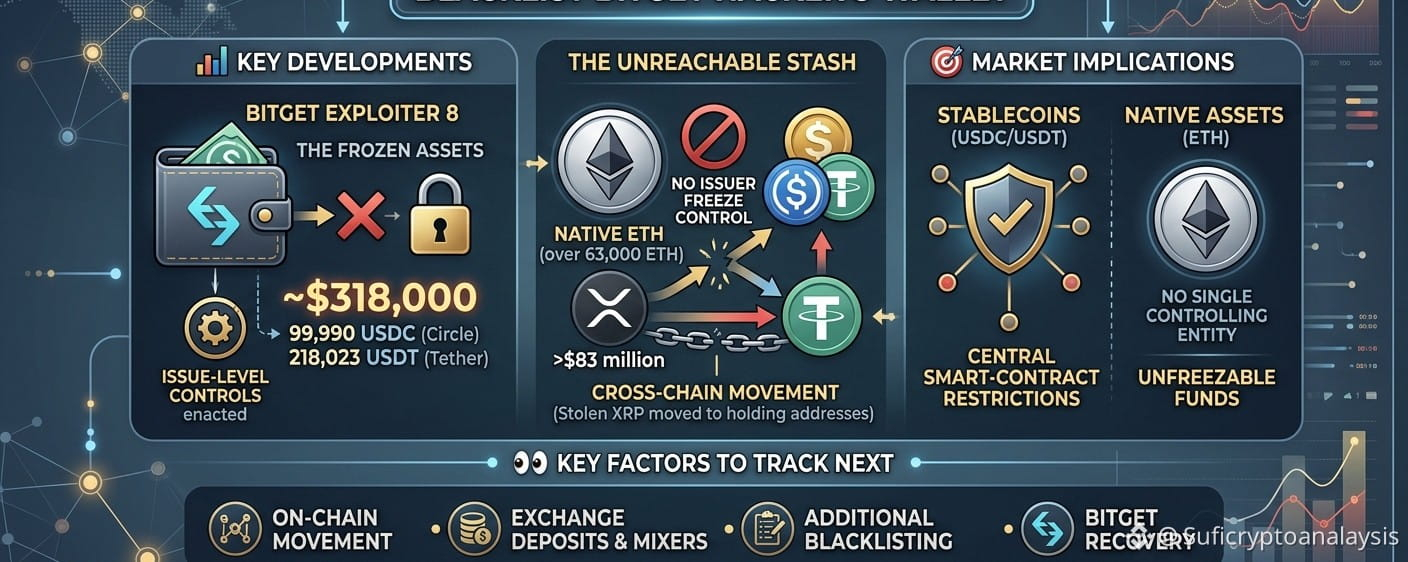
🌐 تجميد الأصول: دائرة وTether تُدرجان القائمة السوداء لمحفظة قرصان Bitgetمن خلال استجابة أمنية سريعة، قامت الجهات المُصدِّرة الرئيسية للستابلكوين — Circle وTether — بإدراج محفظة رقمية مرتبطة مباشرةً بخرق الأمان الأخير في بورصة Bitget ضمن القائمة السوداء. وبالتعاون، تمكنت الشركتان من تجميد ما يقارب 318,000 دولار من السيولة، ما يُبرز قدرات الاسترجاع (clawback) القوية المدمجة في الستابلكوينات الحديثة.📊 أبرز التطوراتالأصول المُجمّدة: احتوت العنوان المُدرج في القائمة السوداء (المُوسوم باسم "Bitget Exploiter 8" على Etherscan) على 99,990 USDC و218,023 USDT.ضوابط الستابلكوين: نفّذت كلٌّ من Circle وTether إجراءاتها على مستوى المُصدِّر لقفل هذه الرموز تحديدًا، ما جعلها غير قابلة للحركة تمامًا.الرصيد غير المُتاح: رغم عملية التجميد، لا يزال المهاجم يحتفظ باحتياطيات ضخمة خارج نطاق السيطرة، بما في ذلك أكثر من 63,000 إيثريوم (ETH) أصلي.الحركة عبر السلاسل: تشير التقارير إلى أن المُستغل قد بدأ أيضًا تحركات كبيرة للأموال المسروقة من XRP، من خلال تحويل حوالي 83 مليون دولار عبر عناوين حيازة مختلفة.🎯 الآثار على السوقتُظهر هذه الحادثة فرقًا بنيويًا جوهريًا في التمويل اللامركزي: تمتلك الستابلكوينات (USDC/USDT) قيودًا مركزية على مستوى العقود الذكية تسمح للمُصدِرين بحظر محافظ، بينما لا توجد لُجهة واحدة تمتلك القدرة على تجميد الأموال في الأصول الأصلية مثل ETH. ورغم أن المبلغ المُجمَّد يمثل جزءًا صغيرًا من إجمالي المكافأة المسروقة، فإنه يحد من قدرة المهاجم على سحب الأموال بسرعة إلى الخارج، كما يوضح لماذا يُحوّل القراصنة سريعًا الستابلكوينات إلى أصول أصلية أو عملات خصوصية.👀 العوامل الرئيسية التي يجب تتبعها بعد ذلكالحركة المستمرة على السلسلة للأموال المسروقة من ETH وباقي حيازات XRP.محاولات محتملة من القراصنة لإيداع الأموال في البورصات المركزية باستخدام الخلاطات (mixers).طلبات إضافية لإدراج عناوين ضمن القائمة السوداء من جانب جهات إنفاذ القانون أو شركات الأمن السيبراني.جداول الاسترداد الرسمية وتحديثات النظام من فريق Bitget.كيف تنظر إلى هذا التوازن بين المركزية واللامركزية؟ هل تُعد القدرة على تجميد الأصول شبكة أمان ضرورية، أم أنها تتعارض مع جوهر أخلاقيات التشفير الحقيقي؟
#circletetherfreezeBitgethackerwallet
#CircleTetherFreezeBitgetHackerWallet
🌐 تجميد الأصول: دائرة وTether تُدرجان القائمة السوداء لمحفظة قرصان Bitgetمن خلال استجابة أمنية سريعة، قامت الجهات المُصدِّرة الرئيسية للستابلكوين — Circle وTether — بإدراج محفظة رقمية مرتبطة مباشرةً بخرق الأمان الأخير في بورصة Bitget ضمن القائمة السوداء. وبالتعاون، تمكنت الشركتان من تجميد ما يقارب 318,000 دولار من السيولة، ما يُبرز قدرات الاسترجاع (clawback) القوية المدمجة في الستابلكوينات الحديثة.📊 أبرز التطوراتالأصول المُجمّدة: احتوت العنوان المُدرج في القائمة السوداء (المُوسوم باسم "Bitget Exploiter 8" على Etherscan) على 99,990 USDC و218,023 USDT.ضوابط الستابلكوين: نفّذت كلٌّ من Circle وTether إجراءاتها على مستوى المُصدِّر لقفل هذه الرموز تحديدًا، ما جعلها غير قابلة للحركة تمامًا.الرصيد غير المُتاح: رغم عملية التجميد، لا يزال المهاجم يحتفظ باحتياطيات ضخمة خارج نطاق السيطرة، بما في ذلك أكثر من 63,000 إيثريوم (ETH) أصلي.الحركة عبر السلاسل: تشير التقارير إلى أن المُستغل قد بدأ أيضًا تحركات كبيرة للأموال المسروقة من XRP، من خلال تحويل حوالي 83 مليون دولار عبر عناوين حيازة مختلفة.🎯 الآثار على السوقتُظهر هذه الحادثة فرقًا بنيويًا جوهريًا في التمويل اللامركزي: تمتلك الستابلكوينات (USDC/USDT) قيودًا مركزية على مستوى العقود الذكية تسمح للمُصدِرين بحظر محافظ، بينما لا توجد لُجهة واحدة تمتلك القدرة على تجميد الأموال في الأصول الأصلية مثل ETH. ورغم أن المبلغ المُجمَّد يمثل جزءًا صغيرًا من إجمالي المكافأة المسروقة، فإنه يحد من قدرة المهاجم على سحب الأموال بسرعة إلى الخارج، كما يوضح لماذا يُحوّل القراصنة سريعًا الستابلكوينات إلى أصول أصلية أو عملات خصوصية.👀 العوامل الرئيسية التي يجب تتبعها بعد ذلكالحركة المستمرة على السلسلة للأموال المسروقة من ETH وباقي حيازات XRP.محاولات محتملة من القراصنة لإيداع الأموال في البورصات المركزية باستخدام الخلاطات (mixers).طلبات إضافية لإدراج عناوين ضمن القائمة السوداء من جانب جهات إنفاذ القانون أو شركات الأمن السيبراني.جداول الاسترداد الرسمية وتحديثات النظام من فريق Bitget.كيف تنظر إلى هذا التوازن بين المركزية واللامركزية؟ هل تُعد القدرة على تجميد الأصول شبكة أمان ضرورية، أم أنها تتعارض مع جوهر أخلاقيات التشفير الحقيقي؟
🌐 تجميد الأصول: دائرة وTether تُدرجان القائمة السوداء لمحفظة قرصان Bitgetمن خلال استجابة أمنية سريعة، قامت الجهات المُصدِّرة الرئيسية للستابلكوين — Circle وTether — بإدراج محفظة رقمية مرتبطة مباشرةً بخرق الأمان الأخير في بورصة Bitget ضمن القائمة السوداء. وبالتعاون، تمكنت الشركتان من تجميد ما يقارب 318,000 دولار من السيولة، ما يُبرز قدرات الاسترجاع (clawback) القوية المدمجة في الستابلكوينات الحديثة.📊 أبرز التطوراتالأصول المُجمّدة: احتوت العنوان المُدرج في القائمة السوداء (المُوسوم باسم "Bitget Exploiter 8" على Etherscan) على 99,990 USDC و218,023 USDT.ضوابط الستابلكوين: نفّذت كلٌّ من Circle وTether إجراءاتها على مستوى المُصدِّر لقفل هذه الرموز تحديدًا، ما جعلها غير قابلة للحركة تمامًا.الرصيد غير المُتاح: رغم عملية التجميد، لا يزال المهاجم يحتفظ باحتياطيات ضخمة خارج نطاق السيطرة، بما في ذلك أكثر من 63,000 إيثريوم (ETH) أصلي.الحركة عبر السلاسل: تشير التقارير إلى أن المُستغل قد بدأ أيضًا تحركات كبيرة للأموال المسروقة من XRP، من خلال تحويل حوالي 83 مليون دولار عبر عناوين حيازة مختلفة.🎯 الآثار على السوقتُظهر هذه الحادثة فرقًا بنيويًا جوهريًا في التمويل اللامركزي: تمتلك الستابلكوينات (USDC/USDT) قيودًا مركزية على مستوى العقود الذكية تسمح للمُصدِرين بحظر محافظ، بينما لا توجد لُجهة واحدة تمتلك القدرة على تجميد الأموال في الأصول الأصلية مثل ETH. ورغم أن المبلغ المُجمَّد يمثل جزءًا صغيرًا من إجمالي المكافأة المسروقة، فإنه يحد من قدرة المهاجم على سحب الأموال بسرعة إلى الخارج، كما يوضح لماذا يُحوّل القراصنة سريعًا الستابلكوينات إلى أصول أصلية أو عملات خصوصية.👀 العوامل الرئيسية التي يجب تتبعها بعد ذلكالحركة المستمرة على السلسلة للأموال المسروقة من ETH وباقي حيازات XRP.محاولات محتملة من القراصنة لإيداع الأموال في البورصات المركزية باستخدام الخلاطات (mixers).طلبات إضافية لإدراج عناوين ضمن القائمة السوداء من جانب جهات إنفاذ القانون أو شركات الأمن السيبراني.جداول الاسترداد الرسمية وتحديثات النظام من فريق Bitget.كيف تنظر إلى هذا التوازن بين المركزية واللامركزية؟ هل تُعد القدرة على تجميد الأصول شبكة أمان ضرورية، أم أنها تتعارض مع جوهر أخلاقيات التشفير الحقيقي؟
4
مقالة
قيام Circle وTether بتجميد محفظة مرتبطة باختراق Bitgetأثار حادث أمني جديد في Bitget نقاشًا رئيسيًا آخر حول أمن العملات المشفرة والتحكم بالعملات المستقرة.
يُقال إن شركة Circle وTether أدرجتا محفظة مرتبطة بالاختراق في القائمة السوداء، وقامتا بتجميد ما يقرب من 318,000 دولار من قيمة USDC وUSDT.
ومع ذلك، فإن هذا لا يمثل سوى جزء صغير من الأصول المتضررة. ويُقال إن قدرًا كبيرًا منها تم تحويله إلى ETH، وهي عملة لا يمكن تجميدها بشكل مباشر من قِبل مُصدري USDC أو USDT.
وهذا يخلق تباينًا مثيرًا للاهتمام.
العملات المستقرة: يمكن للجهات المُصدِرة التدخل وتجميد رموز محددة.
قيام Circle وTether بتجميد محفظة مرتبطة باختراق Bitget
أثار حادث أمني جديد في Bitget نقاشًا رئيسيًا آخر حول أمن العملات المشفرة والتحكم بالعملات المستقرة.
يُقال إن شركة Circle وTether أدرجتا محفظة مرتبطة بالاختراق في القائمة السوداء، وقامتا بتجميد ما يقرب من 318,000 دولار من قيمة USDC وUSDT.
ومع ذلك، فإن هذا لا يمثل سوى جزء صغير من الأصول المتضررة. ويُقال إن قدرًا كبيرًا منها تم تحويله إلى ETH، وهي عملة لا يمكن تجميدها بشكل مباشر من قِبل مُصدري USDC أو USDT.
وهذا يخلق تباينًا مثيرًا للاهتمام.
العملات المستقرة: يمكن للجهات المُصدِرة التدخل وتجميد رموز محددة.
1
65
🚨 تجميد دائرة وتيثر المرتبط بمحفظة Bitget
قامت دائرة (Circle) وتيثر (Tether) بإدراج محفظة مرتبطة باستغلال Bitget الأخير في القائمة السوداء، مما أدى إلى تجميد ما يقارب 318,000 دولار من أصول USDC وUSDT.
لكن الجزء المثير للاهتمام هو أن غالبية الأصول المسروقة قيل إنها نُقلت إلى ETH، وهو ما لا يمكن تجميده ببساطة من قِبل مُصدر عملة مستقرة.
تُبرز هذه الحادثة سؤالًا مهمًا في أمن العملات الرقمية:
🔐 كيف ينبغي للصناعة الموازنة بين استرداد الأصول والأمان واللامركزية؟
ما رأيك؟
$USDC
{spot}(USDCUSDT)
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
🚨 تجميد دائرة وتيثر المرتبط بمحفظة Bitget
قامت دائرة (Circle) وتيثر (Tether) بإدراج محفظة مرتبطة باستغلال Bitget الأخير في القائمة السوداء، مما أدى إلى تجميد ما يقارب 318,000 دولار من أصول USDC وUSDT.
لكن الجزء المثير للاهتمام هو أن غالبية الأصول المسروقة قيل إنها نُقلت إلى ETH، وهو ما لا يمكن تجميده ببساطة من قِبل مُصدر عملة مستقرة.
تُبرز هذه الحادثة سؤالًا مهمًا في أمن العملات الرقمية:
🔐 كيف ينبغي للصناعة الموازنة بين استرداد الأصول والأمان واللامركزية؟
ما رأيك؟
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
92
*تحديث اختراق Bitget — $XRP
{spot}(XRPUSDT)
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities قام المهاجم بتحريك ~83 مليون دولار من الأموال المسروقة $XRP من 3 محافظ حيازة.
حوالي 103 ملايين دولار من XRP سُرق إجمالًا — والآن ~75 مليون دولار لا تزال موجودة في محافظ _لا يمكن تجميدها_ وفقًا لقواعد XRP Ledger. XRP هو الأصل الأصلي، لذا لا تمتلك Ripple زر تجميد له.
ما _يمكن_ فعله:
- يمكن للبورصات إدراج الحسابات التي _تستقبل_ الأموال المسروقة في القائمة السوداء
- لكن لا يمكنها حظر محافظ المهاجم الخاصة
للمقارنة: قامت Circle وTether بالفعل بتجميد ~320 ألف دولار في USDC/USDT ذات الصلة — هذه الرموز لديها ضوابط القائمة السوداء.
يقول Bitget إن صندوق الحماية الخاص به سيغطي بالكامل خسارة 387.5 مليون دولار، وأن أرصدة العملاء آمنة، وستُستأنف عمليات السحب تدريجيًا من 28 سبتمبر - 2 أكتوبر.
الآن السؤال الحقيقي هو: كم يمكن تتبّع/تجميد جزء من $XRP عند وصوله إلى CEXs؟ المطاردة على السلسلة جارية. 7fa8
*تحديث اختراق Bitget — $XRP
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities قام المهاجم بتحريك ~83 مليون دولار من الأموال المسروقة $XRP من 3 محافظ حيازة.
حوالي 103 ملايين دولار من XRP سُرق إجمالًا — والآن ~75 مليون دولار لا تزال موجودة في محافظ _لا يمكن تجميدها_ وفقًا لقواعد XRP Ledger. XRP هو الأصل الأصلي، لذا لا تمتلك Ripple زر تجميد له.
ما _يمكن_ فعله:
- يمكن للبورصات إدراج الحسابات التي _تستقبل_ الأموال المسروقة في القائمة السوداء
- لكن لا يمكنها حظر محافظ المهاجم الخاصة
للمقارنة: قامت Circle وTether بالفعل بتجميد ~320 ألف دولار في USDC/USDT ذات الصلة — هذه الرموز لديها ضوابط القائمة السوداء.
يقول Bitget إن صندوق الحماية الخاص به سيغطي بالكامل خسارة 387.5 مليون دولار، وأن أرصدة العملاء آمنة، وستُستأنف عمليات السحب تدريجيًا من 28 سبتمبر - 2 أكتوبر.
الآن السؤال الحقيقي هو: كم يمكن تتبّع/تجميد جزء من $XRP عند وصوله إلى CEXs؟ المطاردة على السلسلة جارية. 7fa8
113

·
--
صاعد
#circletetherfreezebitgethackerwallet
🚨 تنبيه أمني: عنوان مستغل اعتراض Circle وTether بعد اختراق Bitget 🛡️
تنسيق أمني سريع على السلسلة! بعد حادث أمني تم خلاله اختراق البنية التحتية لمحافظ جهة Bitget الخلفية، اتخذ مُصدرو عملات مستقرة رئيسيون مثل Circle وTether إجراءات عاجلة لوضع عنوان مُصنَّف بعنوان "Bitget Exploiter 8" على القائمة السوداء وتجميده.
أدّى الردّ المشترك إلى تجميد ما يقارب 318,000 دولار من العملات المستقرة (99,990 USDC و218,023 USDT) المحتجزة في المحفظة المستهدفة، ما قطع تلك الأصول المحددة عن إمكانية غسلها عبر منصات وسيطة.
$ZEC
{future}(ZECUSDT)
💡 أبرز النقاط:
🛑 حظر سريع: نفّذ كلٌّ من Circle وTether عمليات تجميد عبر العقود الذكية خلال ساعات من تنبيهات الأمن التي أطلقتها شركة MistTrack الأمنية.
⚖️ حدود عمليات التجميد على السلسلة: في حين يمكن لمُصدري العملات المستقرة تجميد الرموز المرتبطة بالعملات الورقية (USDC/USDT)، لا يمكن تجميد الأصول اللامركزية مثل Ethereum. تشير المتابعات إلى أن المهاجم حوّل بسرعة جزءًا كبيرًا من الأصول المسروقة إلى ETH.
🛡️ حماية كاملة مشمولة: أكدت الرئيسة التنفيذية لـ Bitget، Gracy Chen، أن المفاتيح الخاصة لم يتم تسريبها وأن أصول المستخدمين محمية بالكامل عبر صندوق حماية المستخدمين في Bitget (بقيمـة تتجاوز 400 مليون دولار).
ما رأيك في تجميد العملات المستقرة المركزية—شبكة أمان حيوية أثناء اختراقات البورصات أم تذكير بمدى التحكم المركزي داخل الكريبتو؟ شارك رأيك أدناه! 👇
#CircleMints500MUSDCOnSolana #Bitget
#circletetherfreezebitgethackerwallet
🚨 تنبيه أمني: عنوان مستغل اعتراض Circle وTether بعد اختراق Bitget 🛡️
تنسيق أمني سريع على السلسلة! بعد حادث أمني تم خلاله اختراق البنية التحتية لمحافظ جهة Bitget الخلفية، اتخذ مُصدرو عملات مستقرة رئيسيون مثل Circle وTether إجراءات عاجلة لوضع عنوان مُصنَّف بعنوان "Bitget Exploiter 8" على القائمة السوداء وتجميده.
أدّى الردّ المشترك إلى تجميد ما يقارب 318,000 دولار من العملات المستقرة (99,990 USDC و218,023 USDT) المحتجزة في المحفظة المستهدفة، ما قطع تلك الأصول المحددة عن إمكانية غسلها عبر منصات وسيطة.
$ZEC
💡 أبرز النقاط:
🛑 حظر سريع: نفّذ كلٌّ من Circle وTether عمليات تجميد عبر العقود الذكية خلال ساعات من تنبيهات الأمن التي أطلقتها شركة MistTrack الأمنية.
⚖️ حدود عمليات التجميد على السلسلة: في حين يمكن لمُصدري العملات المستقرة تجميد الرموز المرتبطة بالعملات الورقية (USDC/USDT)، لا يمكن تجميد الأصول اللامركزية مثل Ethereum. تشير المتابعات إلى أن المهاجم حوّل بسرعة جزءًا كبيرًا من الأصول المسروقة إلى ETH.
🛡️ حماية كاملة مشمولة: أكدت الرئيسة التنفيذية لـ Bitget، Gracy Chen، أن المفاتيح الخاصة لم يتم تسريبها وأن أصول المستخدمين محمية بالكامل عبر صندوق حماية المستخدمين في Bitget (بقيمـة تتجاوز 400 مليون دولار).
ما رأيك في تجميد العملات المستقرة المركزية—شبكة أمان حيوية أثناء اختراقات البورصات أم تذكير بمدى التحكم المركزي داخل الكريبتو؟ شارك رأيك أدناه! 👇
#CircleMints500MUSDCOnSolana #Bitget
1
2.4k
·
--
صاعد
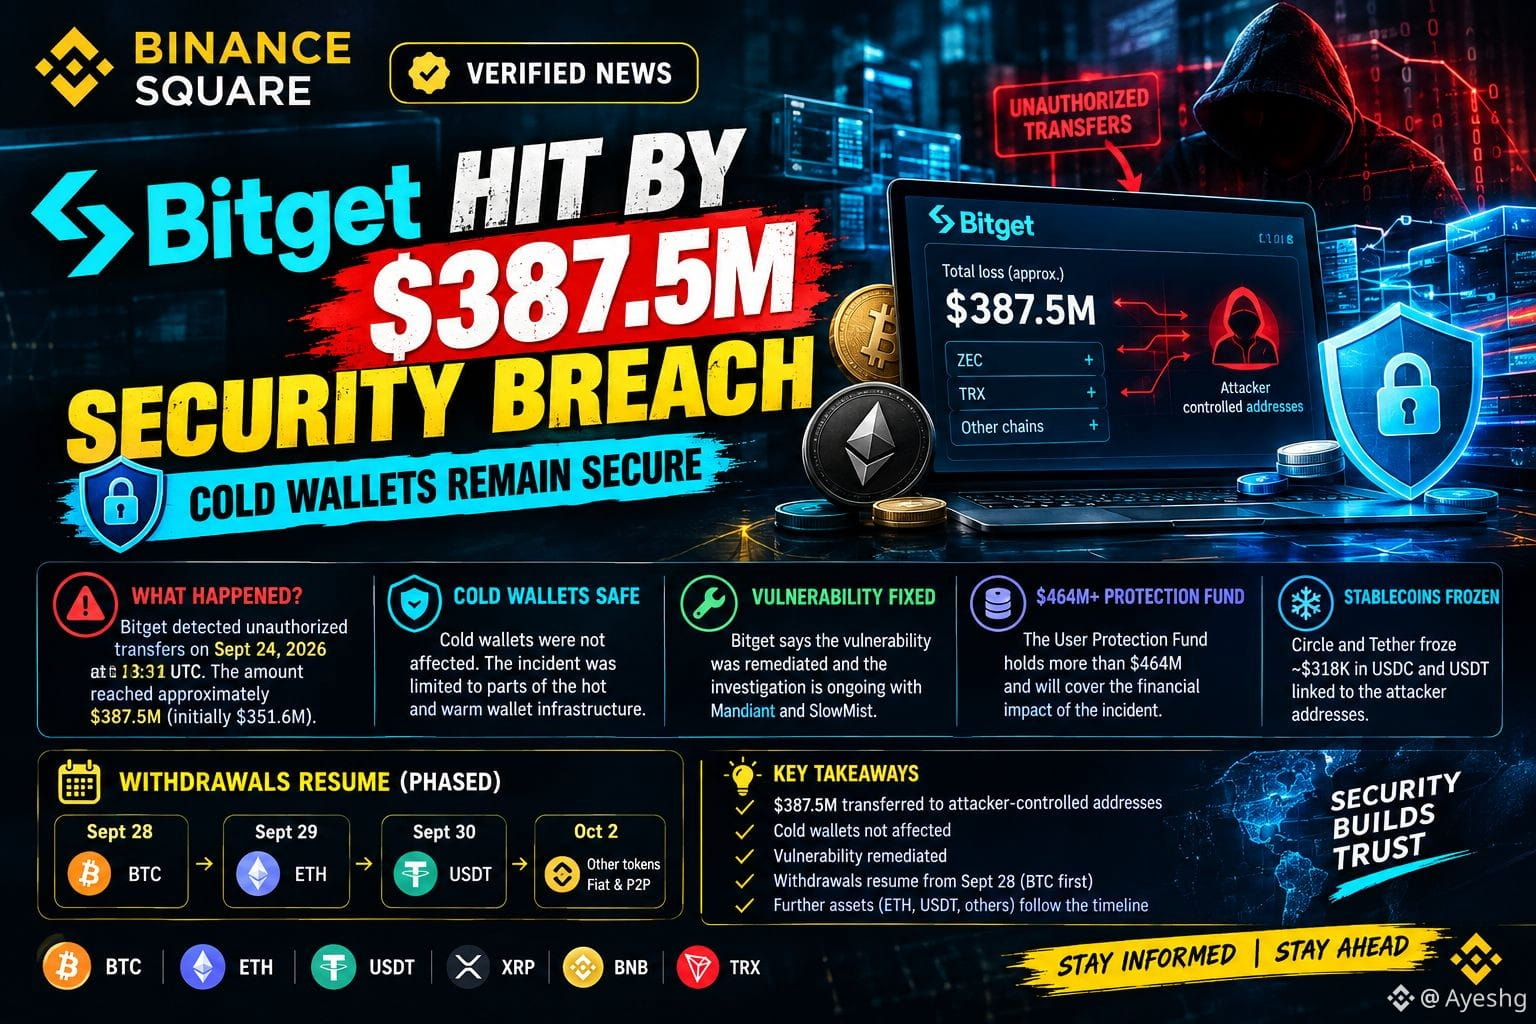
#circletetherfreezebitgethackerwallet 🔴 حادثة بتجيت بقيمة 387.5 مليون دولار: لا اختراق لمحافظ باردة
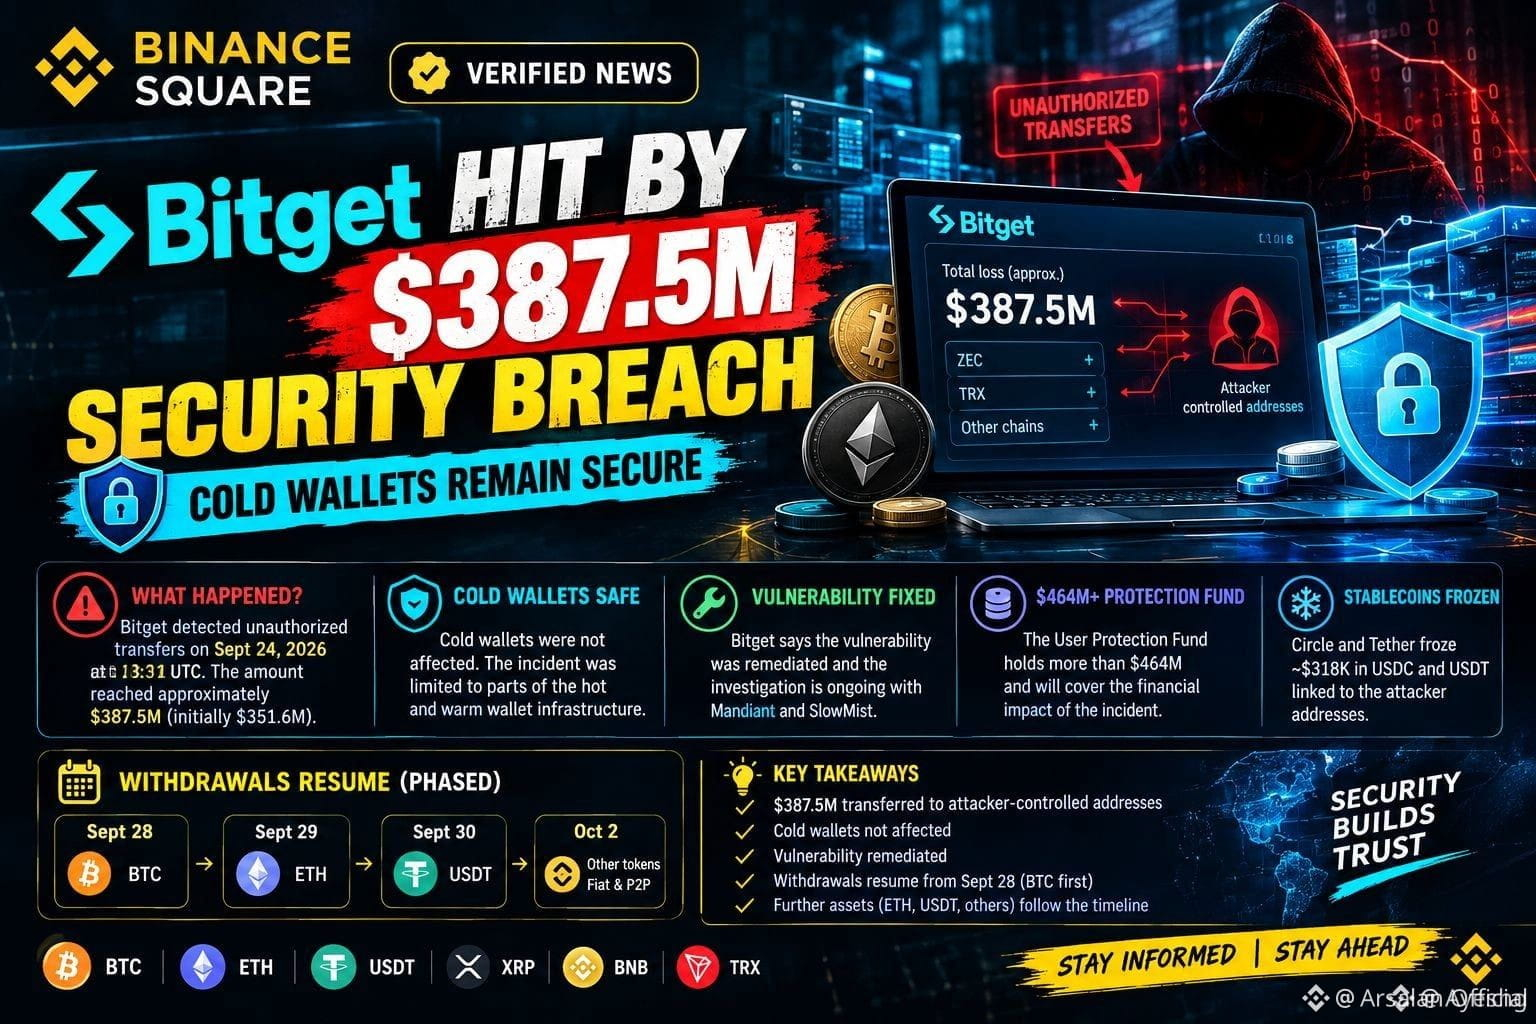
أبلغت منصة تداول العملات المشفرة Bitget عن أن ما يقرب من 387.5 مليون دولار من الأصول تأثر بعمليات تحويل غير مصرح بها تم رصدها في 24 سبتمبر عند الساعة 18:31 بتوقيت UTC.
كانت التقديرات الأولية تبلغ 351.6 مليون دولار، لكن الرقم تم تعديله لاحقًا بعد تتبع إضافي على السلسلة كشف عن أصول تشمل ZEC وTRX.
🔐 كيف حدث ذلك؟
وفقًا لبتجيت، تم احتواء الحادث ضمن أجزاء من بنية محافظها الساخنة والدافئة.
🛡️ ظلت المحافظ الباردة آمنة.
قالت بتجيت إن المهاجم استغل ثغرة في البنية الخلفية لمحافظها وقام بالتلاعب ببيانات المعاملات بحيث تم تمرير التحويلات غير المصرح بها عبر نظام تفويض المنصة. التحقيق مستمر بالتعاون مع Mandiant وSlowMist.
💰 464 مليون دولار+ صندوق الحماية
تقول بتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الأثر المالي للحادث.
كما تقول المنصة إن أرصدة حسابات العملاء لم تتأثر، بينما تستمر الإيداعات والتداول.
🧊 تجميد العملات المستقرة
يُقال إن Circle وTether جمدتا حوالي 318,000 دولار مرتبطة بعناوين المهاجم من USDC وUSDT.
📅 استئناف عمليات السحب
أعلنت بتجيت جدولًا على مراحل لاستئناف عمليات السحب:
• 28 سبتمبر: BTC
• 29 سبتمبر: ETH
• 30 سبتمبر: USDT
• 2 أكتوبر: عملات أخرى، والعملة الورقية & P2P
⚠️ هل هناك صلة بكوريا الشمالية؟
قال الرئيس التنفيذي لبتجيت Gracy Chen إن نمط الهجوم يبدو متوافقًا مع مجموعات نُسبت إليها سابقًا عمليات مرتبطة بكوريا الشمالية. ومع ذلك، لا تزال هوية المهاجم ونسبة المسؤولية قيد التحقيق، لذا يجب التعامل مع الأمر على أنه ادعاء وليس حقيقة مؤكدة.
📊 مراقبة السوق
تُبرز الحادثة الأهمية المستمرة لأمن منصات التداول ومعمارية المحافظ وحماية الأصول في صناعة العملات المشفرة.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
Specialhyips:
may mà ko có tài sản trên sàn này
1
6
7.9k
أدت «إثارة أمن Bitget» إلى تركيز تدقيق التبادل
أصبح أمن منصّة التبادل محورًا رئيسيًا بعد الإبلاغ عن استغلال في Bitget يُقدّر بنحو بين 351.6 مليون و387.5 مليون دولار. أوضحت Bitget أن البنية التحتية الخلفية تم اختراقها بينما ظلت المحافظ الباردة وأموال المستخدمين في مأمن، مدعومة بصندوق الحماية الخاص بهم البالغ 464 مليون دولار. تجمّد كل من Tether وCircle بسرعة الأموال الخاضعة لسيطرة المخترقين، ما ساعد في إبقاء حالة الهلع في السوق محصورة.
#StrategyStriveAdd2305BitcoinThisWeek #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
أدت «إثارة أمن Bitget» إلى تركيز تدقيق التبادل
أصبح أمن منصّة التبادل محورًا رئيسيًا بعد الإبلاغ عن استغلال في Bitget يُقدّر بنحو بين 351.6 مليون و387.5 مليون دولار. أوضحت Bitget أن البنية التحتية الخلفية تم اختراقها بينما ظلت المحافظ الباردة وأموال المستخدمين في مأمن، مدعومة بصندوق الحماية الخاص بهم البالغ 464 مليون دولار. تجمّد كل من Tether وCircle بسرعة الأموال الخاضعة لسيطرة المخترقين، ما ساعد في إبقاء حالة الهلع في السوق محصورة.
#StrategyStriveAdd2305BitcoinThisWeek #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities
1
25
🔒 العملات المستقرة مجمّدة — لكن الإيثيريوم يواصل التحرك
تحرّكت Circle وTether ضد محفظة مستغلّ على Bitget كانت تحمل ما يقارب 218 ألف $USDT و100 ألف $USDC.
تُبرز الحادثة فرقًا مهمًا بين العملات المستقرة الخاضعة لسيطرة المُصدر والأصول الأصلية مثل $ETH.
ينبغي على المستثمرين الفوريين متابعة تدفقات السلسلة (on-chain) قبل اتخاذ القرارات. 📈
#circletetherfreezebitgethackerwallet
277
·
--
#CircleTetherFreezeBitgetHackerWallet
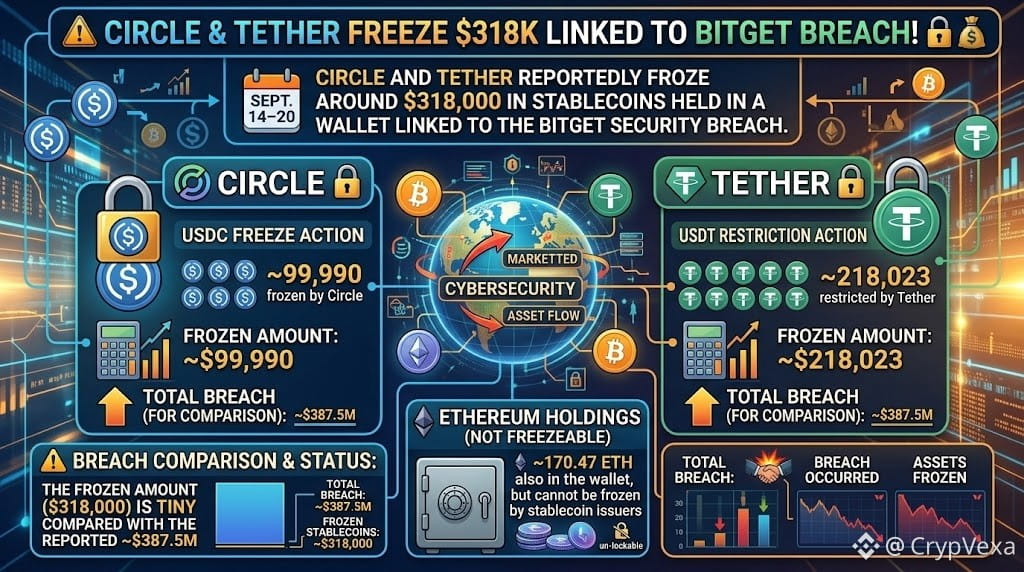
🚨 تجميد دائرة وتيثير 318 ألف دولار مرتبط باختراق Bitget! 🔒💰
يُقال إن شركة Circle وTether جمدتا حوالي 318,000 دولار في عملات مستقرة (stablecoins) محفوظة في محفظة مرتبطة باختراق أمني لـ Bitget.
🔵 USDC: ~99,990 مجمدة بواسطة Circle
🟢 USDT: ~218,023 مقيدة بواسطة Tether
⟠ ETH: ~170.47 ETH موجودة أيضًا في المحفظة، لكن لا يمكن تجميدها من قِبل مُصدّري العملة المستقرة
📊 المبلغ المُجمّد صغير مقارنةً بما تم الإبلاغ عنه من اختراق بقيمة ~$387.5M.
⚠️ الفرق الرئيسي: يمكن لمُصدّري USDC وUSDT إدراج رموزهم في القائمة السوداء (blacklist)، بينما لا يمكن تجميد الأصول الأصلية مثل ETH وXRP عادةً على مستوى عقد الرمز (token-contract).
🔐 يُقال إن Bitget نسبت الحادث إلى بنية تحتية لواجهة محفظة خلفية (backend) تعرضت للاختراق وبيانات معاملات تم التلاعب بها، مع الإشارة إلى أن صندوق الحماية لديها يغطي خسائر العملاء.
#Bitget #USDC #USDT #Ethereum
1
8
·
--
صاعد
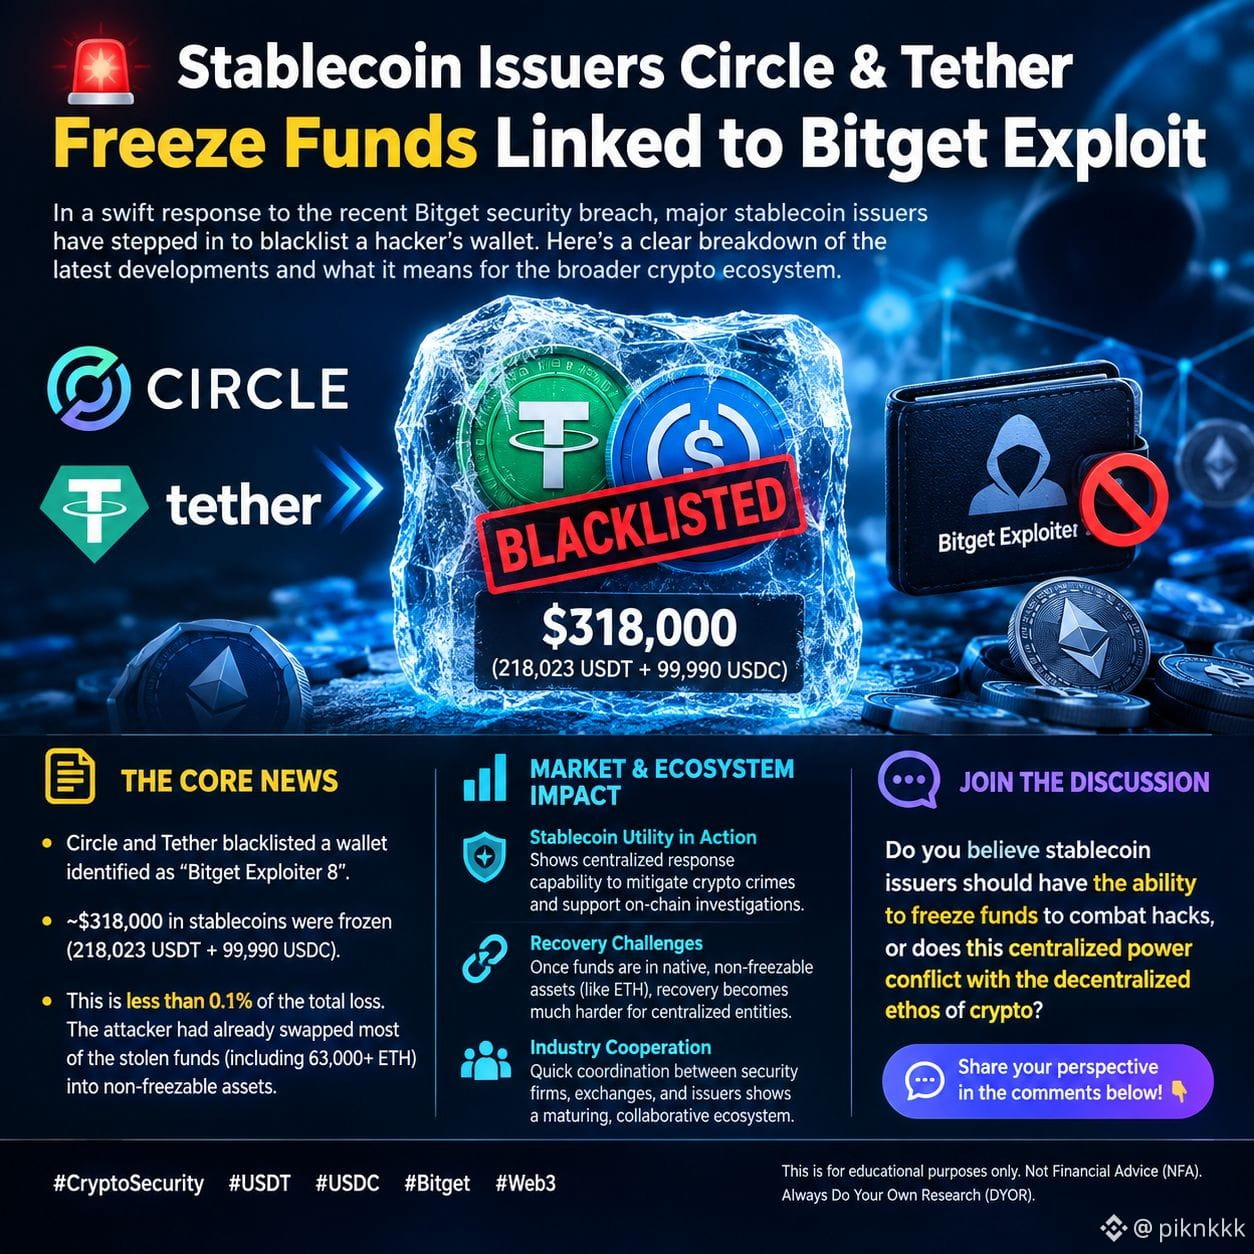
#circletetherfreezebitgethackerwallet 🚨 مُصدرو الستابل كوين: ربط مُجمّد تيثير الداعمين بالاستغلال في Bitget
في رد سريع على اختراق أمني حديث في Bitget، تدخل كبار مُصدري الستابل كوين لإدراج محفظة أحد المخترقين في القائمة السوداء. إليك شرحًا واضحًا لأحدث التطورات وما يعنيه ذلك بالنسبة للنظام البيئي الأوسع للعملات المشفرة.
📌 الخبر الرئيسي
• قامت Circle وTether بحظر محفظة تم تحديدها من قبل شركات أمنية على أنها "Bitget Exploiter 8" [[4]].
• نجحت هذه الخطوة المنسقة في تجميد ما يقارب 318,000 دولار من الستابل كوين، تتكون تقريبًا من 218,023 USDT و99,990 USDC [[13]].
• وتجدر الإشارة إلى أن هذا المبلغ المجمد يمثل أقل من 0.1% من إجمالي الخسارة المُبلغ عنها. كان المهاجم قد قام بالفعل بتبديل أغلب الأموال المسروقة (بما في ذلك أكثر من 63,000 ETH) إلى أصول لامركزية غير قابلة للتجميد قبل تطبيق القائمة السوداء [[14]].
📊 تأثير السوق والنظام البيئي
• استخدام الستابل كوين في الواقع يُبرز هذا الحدث القدرة الاستجابية المركزية لمُصدري الستابل كوين المدعومة بالعملات الورقية، إذ يمكنهم التخفيف بشكل فعّال من الجرائم المرتبطة بالعملات المشفرة والمساعدة في التحقيقات على السلسلة.
• تحديات الاسترداد يُسلط الضوء على حقيقة أمنية محورية: بمجرد تحويل الأموال إلى أصول بلوكشين أصلية غير قابلة للتجميد (مثل ETH)، يصبح الاسترداد أكثر تعقيدًا بشكل كبير بالنسبة للجهات المركزية.
• تعاون الصناعة تُظهر السرعة في التنسيق بين شركات أمن البلوكشين والبُورصات ومُصدري الستابل كوين نضجًا في نظام بيئي تعاوني للاستجابة للاستغلالات واسعة النطاق.
💬 شارك في النقاش
هل تعتقد أن مُصدري الستابل كوين يجب أن يكون لديهم القدرة على تجميد الأموال لمكافحة عمليات الاختراق، أم أن هذه القوة المركزية تتعارض مع روح اللامركزية في عالم العملات المشفرة؟ شارك برأيك في التعليقات أدناه! 👇
🔖 الوسوم
#CryptoSecurity #USDT #USDC #Bitget #Web3
هذا المحتوى لأغراض تعليمية فقط. ليس نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$RAY $SUPER $DASH
{future}(DASHUSDT)
{future}(SUPERUSDT)
{spot}(RAYUSDT)
#circletetherfreezebitgethackerwallet 🚨 مُصدرو الستابل كوين: ربط مُجمّد تيثير الداعمين بالاستغلال في Bitget
في رد سريع على اختراق أمني حديث في Bitget، تدخل كبار مُصدري الستابل كوين لإدراج محفظة أحد المخترقين في القائمة السوداء. إليك شرحًا واضحًا لأحدث التطورات وما يعنيه ذلك بالنسبة للنظام البيئي الأوسع للعملات المشفرة.
📌 الخبر الرئيسي
• قامت Circle وTether بحظر محفظة تم تحديدها من قبل شركات أمنية على أنها "Bitget Exploiter 8" [[4]].
• نجحت هذه الخطوة المنسقة في تجميد ما يقارب 318,000 دولار من الستابل كوين، تتكون تقريبًا من 218,023 USDT و99,990 USDC [[13]].
• وتجدر الإشارة إلى أن هذا المبلغ المجمد يمثل أقل من 0.1% من إجمالي الخسارة المُبلغ عنها. كان المهاجم قد قام بالفعل بتبديل أغلب الأموال المسروقة (بما في ذلك أكثر من 63,000 ETH) إلى أصول لامركزية غير قابلة للتجميد قبل تطبيق القائمة السوداء [[14]].
📊 تأثير السوق والنظام البيئي
• استخدام الستابل كوين في الواقع يُبرز هذا الحدث القدرة الاستجابية المركزية لمُصدري الستابل كوين المدعومة بالعملات الورقية، إذ يمكنهم التخفيف بشكل فعّال من الجرائم المرتبطة بالعملات المشفرة والمساعدة في التحقيقات على السلسلة.
• تحديات الاسترداد يُسلط الضوء على حقيقة أمنية محورية: بمجرد تحويل الأموال إلى أصول بلوكشين أصلية غير قابلة للتجميد (مثل ETH)، يصبح الاسترداد أكثر تعقيدًا بشكل كبير بالنسبة للجهات المركزية.
• تعاون الصناعة تُظهر السرعة في التنسيق بين شركات أمن البلوكشين والبُورصات ومُصدري الستابل كوين نضجًا في نظام بيئي تعاوني للاستجابة للاستغلالات واسعة النطاق.
💬 شارك في النقاش
هل تعتقد أن مُصدري الستابل كوين يجب أن يكون لديهم القدرة على تجميد الأموال لمكافحة عمليات الاختراق، أم أن هذه القوة المركزية تتعارض مع روح اللامركزية في عالم العملات المشفرة؟ شارك برأيك في التعليقات أدناه! 👇
🔖 الوسوم
#CryptoSecurity #USDT #USDC #Bitget #Web3
هذا المحتوى لأغراض تعليمية فقط. ليس نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$RAY $SUPER $DASH
2.1k
·
--
مقالة
شرح اختراق Bitget: كيف تمت سرقة 387.5 مليون دولار بدون مفاتيح خاصة#circletetherfreezebitgethackerwallet
شرح اختراق Bitget: كيف تمت سرقة 387.5 مليون دولار بدون مفاتيح خاصة
تتعامل شركة Bitget مع واحدة من أكبر حوادث أمن العملات المشفرة في عام 2026، بعد أن قام المهاجمون بنقل حوالي 387.5 مليون دولار من أجزاء من البنية التحتية لمحافظ البورصة الساخنة والساخنة-الدافئة.
ما يجعل الحادثة غير معتادة هو أن المهاجمين، بحسب ما ورد، لم يسرقوا مفاتيح خاصة.
اكتشفت شركة Bitget عمليات تحويل غير مصرح بها في الساعة 18:31 بتوقيت UTC يوم 24 سبتمبر، وقدّرت في البداية الأصول المتأثرة بنحو 351.6 مليون دولار. ثم تم رفع هذا الرقم إلى 387.5 مليون دولار بعد أن حدد المحققون على السلسلة أصولًا إضافية متعلقة بشبكات من بينها Zcash وTRON.
شرح اختراق Bitget: كيف تمت سرقة 387.5 مليون دولار بدون مفاتيح خاصة
#circletetherfreezebitgethackerwallet
شرح اختراق Bitget: كيف تمت سرقة 387.5 مليون دولار بدون مفاتيح خاصة
تتعامل شركة Bitget مع واحدة من أكبر حوادث أمن العملات المشفرة في عام 2026، بعد أن قام المهاجمون بنقل حوالي 387.5 مليون دولار من أجزاء من البنية التحتية لمحافظ البورصة الساخنة والساخنة-الدافئة.
ما يجعل الحادثة غير معتادة هو أن المهاجمين، بحسب ما ورد، لم يسرقوا مفاتيح خاصة.
اكتشفت شركة Bitget عمليات تحويل غير مصرح بها في الساعة 18:31 بتوقيت UTC يوم 24 سبتمبر، وقدّرت في البداية الأصول المتأثرة بنحو 351.6 مليون دولار. ثم تم رفع هذا الرقم إلى 387.5 مليون دولار بعد أن حدد المحققون على السلسلة أصولًا إضافية متعلقة بشبكات من بينها Zcash وTRON.
شرح اختراق Bitget: كيف تمت سرقة 387.5 مليون دولار بدون مفاتيح خاصة
تتعامل شركة Bitget مع واحدة من أكبر حوادث أمن العملات المشفرة في عام 2026، بعد أن قام المهاجمون بنقل حوالي 387.5 مليون دولار من أجزاء من البنية التحتية لمحافظ البورصة الساخنة والساخنة-الدافئة.
ما يجعل الحادثة غير معتادة هو أن المهاجمين، بحسب ما ورد، لم يسرقوا مفاتيح خاصة.
اكتشفت شركة Bitget عمليات تحويل غير مصرح بها في الساعة 18:31 بتوقيت UTC يوم 24 سبتمبر، وقدّرت في البداية الأصول المتأثرة بنحو 351.6 مليون دولار. ثم تم رفع هذا الرقم إلى 387.5 مليون دولار بعد أن حدد المحققون على السلسلة أصولًا إضافية متعلقة بشبكات من بينها Zcash وTRON.
1
179

·
--
هابط
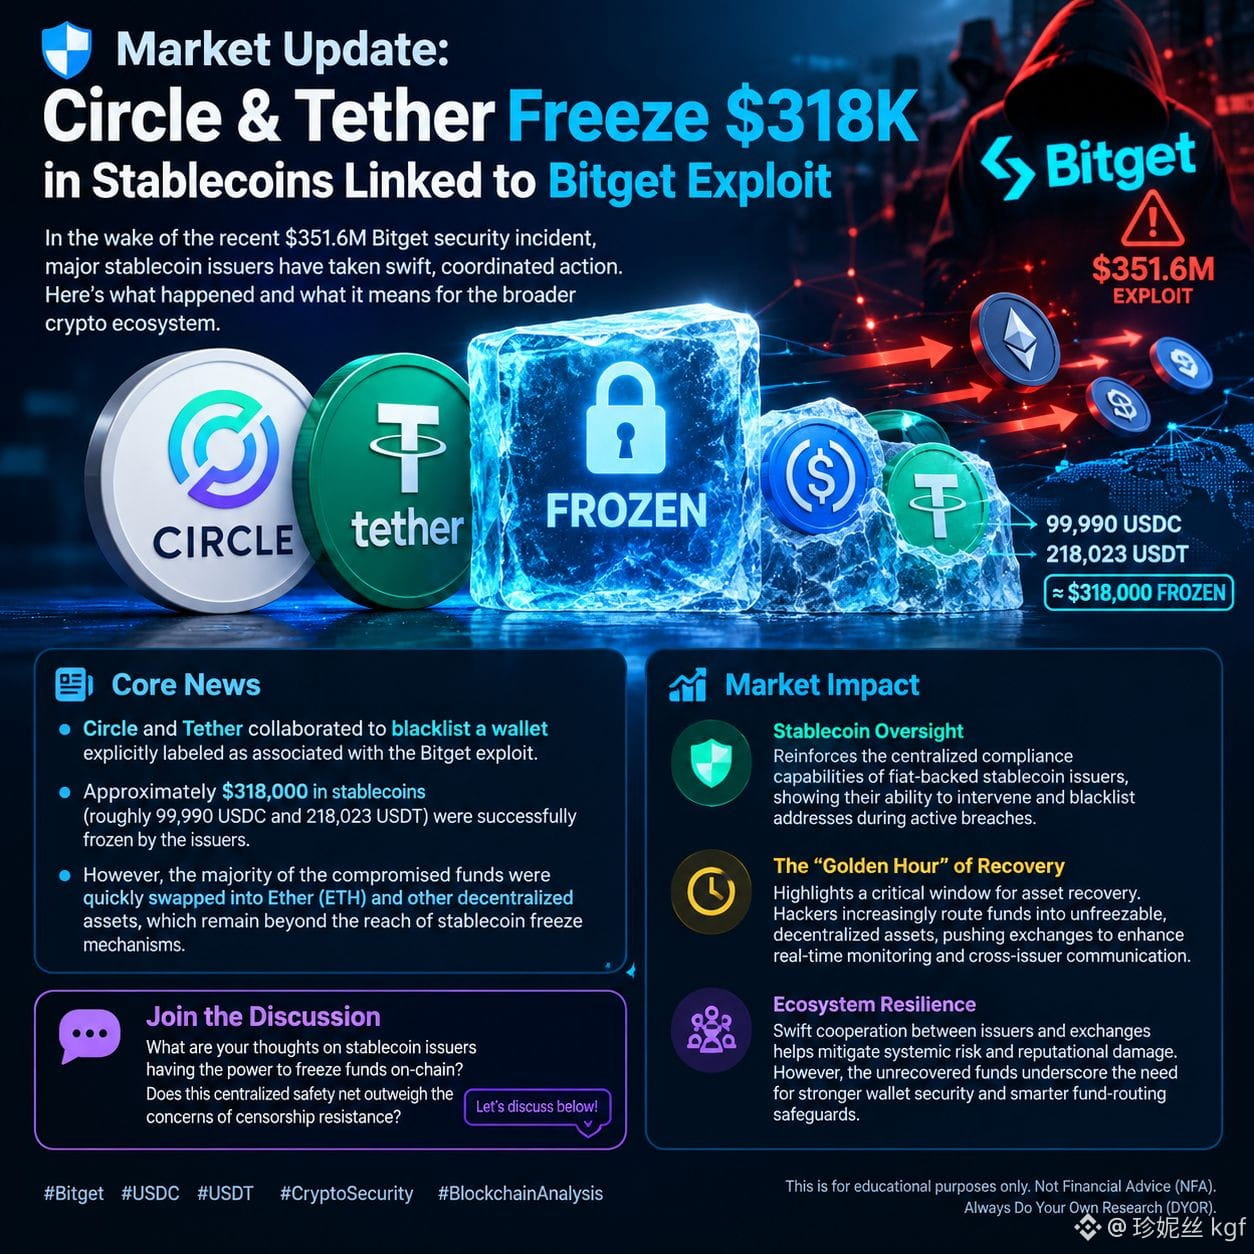
#circletetherfreezebitgethackerwallet 🛡️ تحديث السوق: Circle وTether تجمّدان 318 ألف دولار من العملات المستقرة المرتبطة باختراق Bitget
في أعقاب حادث أمني حديث بقيمة 351.6 مليون دولار على Bitget، اتخذ مُصدرو العملات المستقرة الرئيسيون إجراءات سريعة ومنسّقة. إليك شرحًا واضحًا لما حدث وما يعنيه ذلك بالنسبة لمنظومة العملات الرقمية الأوسع.
📰أهم الأخبار
• تعاونت Circle وTether لحظر محفظة مُشار إليها صراحةً بأنها مرتبطة باختراق Bitget [[20]].
• تم تجميد ما يقارب 318,000 دولار من العملات المستقرة (حوالي 99,990 USDC و218,023 USDT) بنجاح من قِبل المُصدِرين [[17]].
• ومع ذلك، تم تحويل غالبية الأموال المخترقة بسرعة إلى الإيثيريوم (ETH) وأصول لامركزية أخرى، والتي تظل خارج نطاق آليات تجميد العملات المستقرة [[11]].
📊 أثر السوق
• الإشراف على العملات المستقرة يعزّز هذا الحدث قدرات الامتثال المركزية لمُصدري العملات المستقرة المدعومة بالعملات الورقية، مُظهرًا قدرتهم على التدخل وحظر العناوين أثناء خروقات أمنية نشطة.
• «الساعة الذهبية» للاسترداد يسلّط الضوء على نافذة حاسمة لاستعادة الأصول. إذ يقوم القراصنة بشكل متزايد بتوجيه الأموال المسروقة إلى أصول لامركزية غير قابلة للتجميد لتجاوز القوائم المحظورة، ما يدفع البورصات إلى تعزيز مراقبة المعاملات في الوقت الفعلي والتواصل بين المُصدّرين.
• مرونة النظام البيئي يساعد التعاون السريع بين المُصدّرين الرئيسيين والبورصات على التخفيف من المخاطر النظامية والأضرار السمعة. ومع ذلك، فإن الجزء غير المُسترد من الأموال يبرز الحاجة المستمرة على مستوى الصناعة إلى حماية قوية للمحافظ وضمانات أذكى لتوجيه الأموال.
💬 انضم للنقاش
ما رأيك في أن تكون لدى مُصدري العملات المستقرة القدرة على تجميد الأموال على السلسلة؟ هل تفوق هذه «الشبكة الأمنية» المركزية مخاوف مقاومة الرقابة؟ لنتناقش أدناه! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
هذا لأغراض تعليمية فقط. ليست نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$ACE $2Z $PHA
{future}(PHAUSDT)
{future}(2ZUSDT)
{future}(ACEUSDT)
#circletetherfreezebitgethackerwallet 🛡️ تحديث السوق: Circle وTether تجمّدان 318 ألف دولار من العملات المستقرة المرتبطة باختراق Bitget
في أعقاب حادث أمني حديث بقيمة 351.6 مليون دولار على Bitget، اتخذ مُصدرو العملات المستقرة الرئيسيون إجراءات سريعة ومنسّقة. إليك شرحًا واضحًا لما حدث وما يعنيه ذلك بالنسبة لمنظومة العملات الرقمية الأوسع.
📰أهم الأخبار
• تعاونت Circle وTether لحظر محفظة مُشار إليها صراحةً بأنها مرتبطة باختراق Bitget [[20]].
• تم تجميد ما يقارب 318,000 دولار من العملات المستقرة (حوالي 99,990 USDC و218,023 USDT) بنجاح من قِبل المُصدِرين [[17]].
• ومع ذلك، تم تحويل غالبية الأموال المخترقة بسرعة إلى الإيثيريوم (ETH) وأصول لامركزية أخرى، والتي تظل خارج نطاق آليات تجميد العملات المستقرة [[11]].
📊 أثر السوق
• الإشراف على العملات المستقرة يعزّز هذا الحدث قدرات الامتثال المركزية لمُصدري العملات المستقرة المدعومة بالعملات الورقية، مُظهرًا قدرتهم على التدخل وحظر العناوين أثناء خروقات أمنية نشطة.
• «الساعة الذهبية» للاسترداد يسلّط الضوء على نافذة حاسمة لاستعادة الأصول. إذ يقوم القراصنة بشكل متزايد بتوجيه الأموال المسروقة إلى أصول لامركزية غير قابلة للتجميد لتجاوز القوائم المحظورة، ما يدفع البورصات إلى تعزيز مراقبة المعاملات في الوقت الفعلي والتواصل بين المُصدّرين.
• مرونة النظام البيئي يساعد التعاون السريع بين المُصدّرين الرئيسيين والبورصات على التخفيف من المخاطر النظامية والأضرار السمعة. ومع ذلك، فإن الجزء غير المُسترد من الأموال يبرز الحاجة المستمرة على مستوى الصناعة إلى حماية قوية للمحافظ وضمانات أذكى لتوجيه الأموال.
💬 انضم للنقاش
ما رأيك في أن تكون لدى مُصدري العملات المستقرة القدرة على تجميد الأموال على السلسلة؟ هل تفوق هذه «الشبكة الأمنية» المركزية مخاوف مقاومة الرقابة؟ لنتناقش أدناه! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
هذا لأغراض تعليمية فقط. ليست نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$ACE $2Z $PHA
206 Atlas:
Freezing $318K while hackers swap the bulk into ETH proves stablecoin blacklists are mostly theater for PR, not actual recovery.
2
2
2.1k
·
--
#CircleTetherFreezeBitgetHackerWallet
🚨 تم تجميد الهاكر. 🧊
قامت Circle وTether بحظر محفظة مرتبطة بعملية اختراق Bitget، مما أدى إلى تجميد ما يقارب 318 ألف دولار في $USDC + $USDT . 💰
لكن إليك المفاجأة 👀
💵 العملات المستقرة → مجمّدة
⟠ $ETH → لا يمكن تجميدها من قِبل المُصدِرين
غالبية الأموال المسروقة كانت قد انتقلت بالفعل إلى أصول خارج نطاق سيطرة مُصدري العملات المستقرة.
الأمن السيبراني للعملات المشفرة تلقّى اختبارًا واقعيًا جادًا. ⚠️
ما رأيك —
🔒 حماية أم مركزية؟
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
1
71
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
419 مشاهدات
66 يقومون بالنقاش
2
#USChinaRelease$30BTariffCutProductLists
5 مشاهدات
4 يقومون بالنقاش
3
#SKoreaFSCConsidersVirtualAssetMarketMaker
1,515 مشاهدات
96 يقومون بالنقاش
4
#ChinaIndustrialProfitGrowthSlowsFourthMonth
2,782 مشاهدات
122 يقومون بالنقاش
5
#BitwiseFilesFinalNEARSpotETFProspectus
108,742 مشاهدات
1,623 يقومون بالنقاش
6
#BitgetHackerMoves$83MStolenXRP
37,744 مشاهدات
173 يقومون بالنقاش
7
#SOLSpotETFWeeklyInflow$188M
24,140 مشاهدات
138 يقومون بالنقاش
8
#DogecoinETFsPostBiggestWeekSinceLaunch
64,372 مشاهدات
1,075 يقومون بالنقاش
9
#StrategyStriveAdd2305BitcoinThisWeek
160,867 مشاهدات
2,323 يقومون بالنقاش
10
#TrumpRejectsIranHormuzReopening
138,481 مشاهدات
1,751 يقومون بالنقاش