


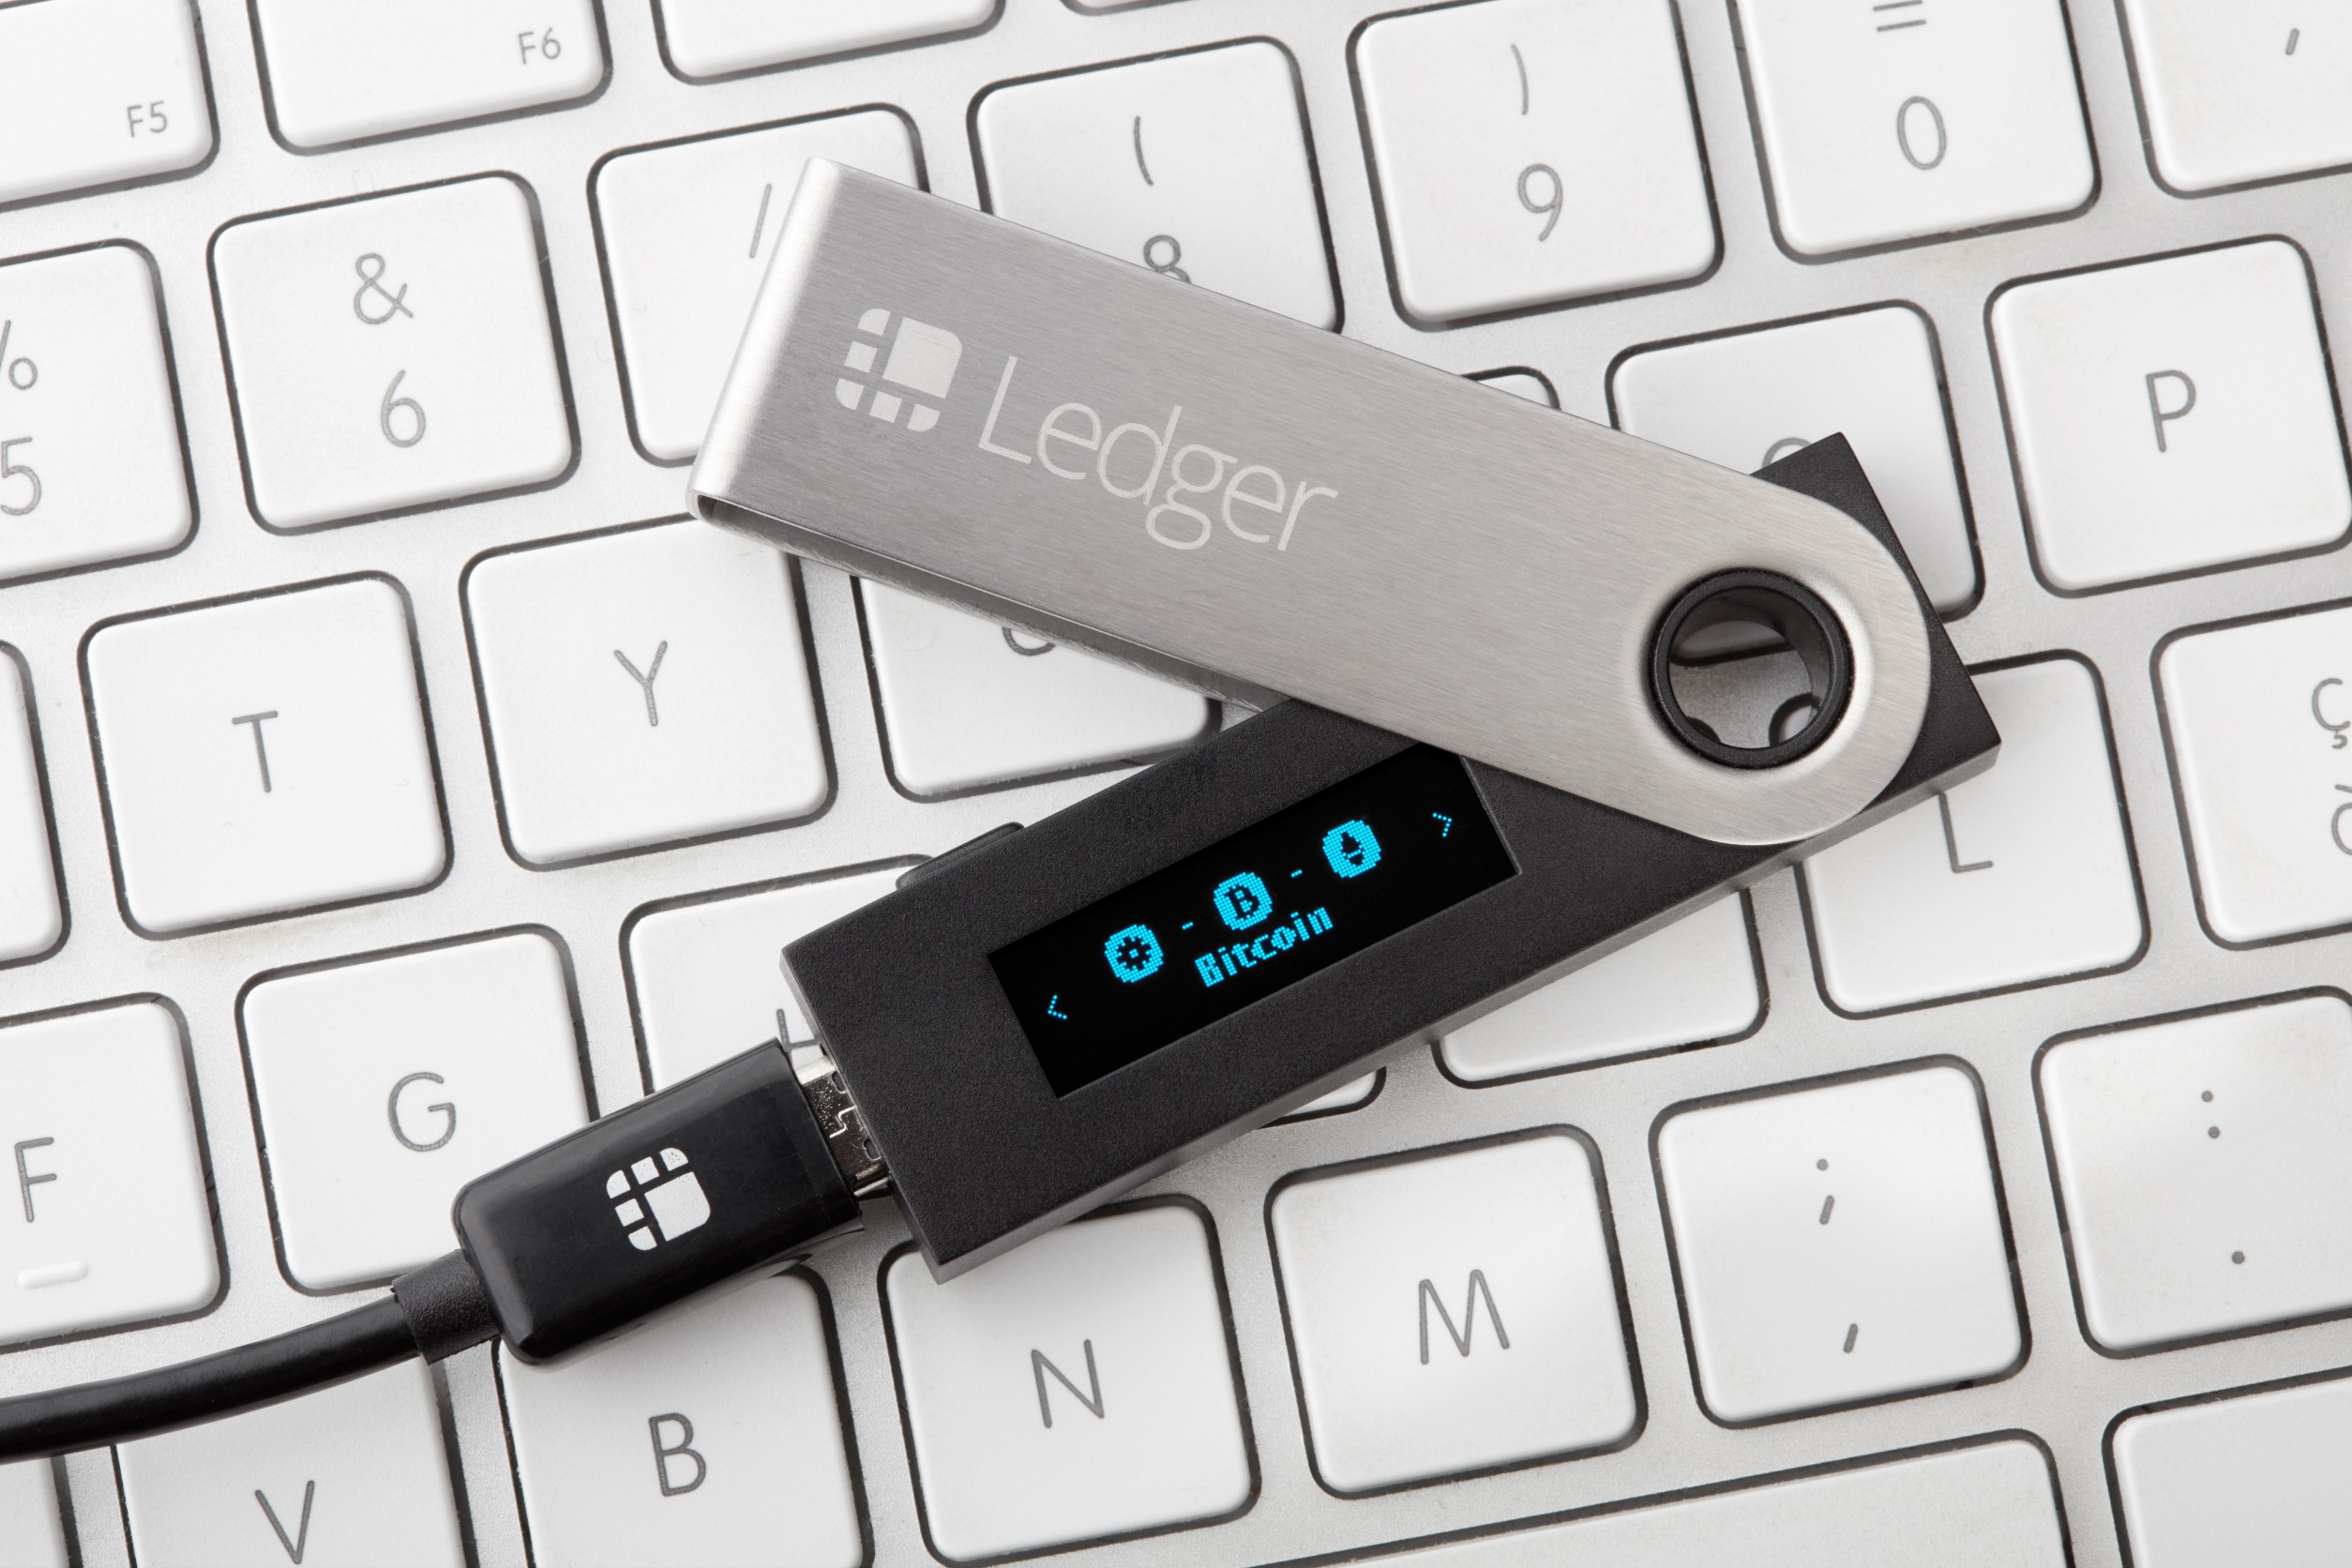
خلال عطلة نهاية الأسبوع، أكدت شركة Ledger، المصنعة للمحافظ، أن أحد الأجهزة المرتبطة بتحقيق CryptoBilis احتوى على زرعة مادية غير مصرح بها، فيما قدّر آخر تحديث لشركة Bitquery المتخصصة في تحليل البلوك تشين خسائر العملات المشفرة بنحو 93.2 مليون دولار من 315 محفظة عبر ست سلاسل.
إن التقدير المستند إلى بيانات السلسلة ليس إجماليًا أكدته Ledger، كما أن اكتشاف الجهاز لا يثبت أن الزرعة تسببت في كل عمليات السحب المُبلّغ عنها، ولا يؤكد الادعاءات بحدوث اختراق أوسع في أوروبا.
يثير التلاعب المؤكد مخاوف بشأن أمان المحافظ المادية ومصدر الأجهزة، لكن نطاق الحادثة ومسار الهجوم لا يزالان غير محسومين. وكما في حالات أمنية أخرى مرتبطة بالمحافظ، من المهم التمييز بين نتيجة تقنية مؤكدة وادعاءات أوسع: فالوصول غير المصرح به من طرف ثالث إلى برمجيات المحفظة ينطوي على مخاطر تختلف عن العبث المادي بالجهاز.
تحديث بعد 72 ساعة بشأن حادثة بائع التجزئة CryptoBilis مع استمرار التحقيق، نعمل مع السلطات المعنية. عدد الأجهزة المتضررة محدود. ندرك أن هذا الأمر يثير القلق، لا سيما لدى المتضررين مباشرة، ونتواصل مع المستخدمين المتضررين.…
— Ledger (@Ledger) 11 أكتوبر 2026
تعلقت التقارير الأولية بعملاء في إندونيسيا وماليزيا والفلبين اشتروا الأجهزة عبر CryptoBilis. وقالت Ledger إنها تواصلت مع المستخدمين المتضررين وبدأت العمل مع السلطات، وإنها لا تملك مؤشرات على اختراق بنيتها التحتية أو أنظمتها أو خدماتها.
وطلبت Ledger أيضًا من CryptoBilis وقف بيع مخزون المحافظ المادية خلال مواصلة التحقيق. وتربط التقارير المتاحة المشتريات المتضررة ببائع التجزئة، لكنها لا تحدد من ثبّت الزرعة أو في أي مرحلة من سلسلة التوريد عُدّل الجهاز.
ما الذي كشفه فحص زرعة محفظة Ledger؟
عاجل: عثر مارك كاربليس على شريحة SIM مخفية داخل محفظة Ledger مادية جرى العبث بها. «أُخفيت الزرعة ببراعة في المكان المخصص لحشوة الشاشة». ويُزعم أن الجهاز مرتبط ببائع التجزئة «CryptoBilis». @MagicalTux pic.twitter.com/LhdNJ4y1wW
— Bitcoin Archive (@BitcoinArchive) 9 أكتوبر 2026
فحصت Ledger جهازًا يعود لمستخدم متضرر، واكتشفت زرعة مادية غير مصرح بها، مؤكدةً وقوع العبث في تلك الحالة. لكن لا يزال من غير الواضح عدد الأجهزة الأخرى التي قد تكون متضررة، أو ما إذا كان ذلك يفسر جميع عمليات سحب الأموال المُبلّغ عنها من المحافظ.
تحمي المحافظ المادية بيانات اعتماد المعاملات من التهديدات عبر الإنترنت، لكن إذا تعرضت للاختراق، فقد يتمكن المهاجمون من اعتماد معاملات دون موافقة المالك.
تتبعت Bitquery التحويلات عبر سلاسل الكتل، مشيرةً إلى أن 25 محفظة على TRON وافقت على المعاملة نفسها خلال ثلاث ثوانٍ، ورصدت نشاطًا تجريبيًا خلال الأسبوعين السابقين لعمليات السحب الكبيرة للأموال. ورغم أن هذه الأنماط ترسم مسار حركة الأموال، فإنها لا توضح كيفية اختراق المفاتيح.
تثير الزرعة تساؤلات حول دورها في عمليات السرقة، لكن Ledger لم تثبت أنها تسببت في جميع الخسائر، ولا يزال مصدرها مجهولًا.
تؤكد هذه الحادثة مخاطر الحفظ الذاتي وأهمية تأمين بيانات اعتماد المحفظة والثقة بالأجهزة والبرمجيات المستخدمة لحمايتها.
تقرير خبير العملات المشفرة: ما هي العملات المشفرة العشر التالية التي ستشهد انفجارًا في 2026؟
تقديرات الخسائر والادعاء الأوروبي لا يزالان غير مؤكدين
تنبيه: ربما وصل الخوف من زرعة Ledger إلى أوروبا. يقول مستخدم X، يوهانس (4، 4)، إنه عثر على زرعة مادية في جهاز Ledger Nano X اشتراه مؤخرًا من MediaMarkt. ويقول إن الجهاز اجتاز فحوصات Ledger، لكن أمواله لم تُمس. وتقول Ledger إن جميع الحالات المؤكدة حتى الآن… https://t.co/nonR2cHiwS pic.twitter.com/aEWnUQnmNY
— CryptosRus (@CryptosR_Us) 12 أكتوبر 2026
ارتفع تقدير الخسائر مع توسيع المحللين نطاق تتبعهم على السلسلة. واستشهد التقرير الأصلي بتقدير سابق من Bitquery يقارب 93 مليون دولار عبر 311 محفظة على خمس سلاسل؛ أما تحديث Bitquery اللاحق، المؤرخ في 11 أكتوبر، فقدّر الخسائر بـ93.2 مليون دولار عبر 315 محفظة على ست سلاسل.
أشارت تقارير سابقة إلى خسائر مشتبه بها تتجاوز 80 مليون دولار أو 86 مليون دولار، وهو ما يعكس تقديرات أضيق نطاقًا أو أسبق. وتعكس هذه الأرقام تحليل المحققين لنشاط البلوك تشين، لا حسابًا نهائيًا من Ledger، كما أن الشركة لم تؤكد إجمالي الخسائر أو عدد العملاء المتضررين.
انتشر ادعاء منفصل على X بأن جهاز Ledger اشتُري عبر MediaMarkt في أوروبا ظهرت عليه علامات تلاعب مادي محتمل. ولم تؤكد Ledger اختراق الجهاز، واختلف المراقبون حول ما إذا كانت الصور المنشورة تُظهر زرعة أو حتى لوحة Ledger أصلية.
ذكر التقرير الأصلي أن MediaMarkt بائع معتمد لمنتجات Ledger في عدة أسواق أوروبية، منها ألمانيا والنمسا. لكن هذه الصفة لا تثبت الادعاء المحدد، ولا تؤكد أن الجهاز عُدّل، ولا تُظهر أن الاختراق امتد إلى ما يتجاوز الحالات المرتبطة بـ CryptoBilis.
التعرض لمخاطر سلسلة التوريد هو القضية الأمنية الأوسع
تجعل الزرعة المؤكدة التعامل مع الأجهزة ومصدرها مسألة جوهرية لأمان المحافظ المادية. وقد تؤدي علاقة البائع بالتجزئة إلى وجود أطراف أكثر بين الشركة المصنعة والمستخدم النهائي.
لكن الأدلة في هذه الحالة لا تُظهر أن CryptoBilis أو أيًا من موظفيها ثبّت المكوّن، كما أنها لا تثبت وجود مشكلة على مستوى الشبكة تؤثر في قناة بائعي Ledger بالتجزئة.
أفادت Bitquery بأن Tether جمّدت 10.0 ملايين دولار، وأن 5.35 ملايين دولار من عملة USDC كانت في محافظ تستطيع Circle تجميدها. وهذه نتائج تحقيق على السلسلة تتعلق بمحاولات تقييد بعض الأموال، وليست دليلاً على استرداد الخسائر الأوسع أو حسم سبب سحب الأموال.
بالنسبة إلى Ledger، يتمثل التمييز الفوري في الفرق بين ما أفادت به من عدم وجود دليل على اختراق بنيتها التحتية، وبين العبث المؤكد الذي عُثر عليه في جهاز أحد المستخدمين.
وبالنسبة إلى سوق الحفظ الذاتي الأوسع، تُبقي الحادثة مخاطر سلسلة التوريد في دائرة الاهتمام، بينما يظل عدد الأجهزة المتضررة والآلية الكامنة وراء عمليات السحب وإجمالي خسائر العملات المشفرة مسائل مفتوحة.
تقرير خبير العملات المشفرة: تتبّع الأموال – ما عروض البيع المسبق التي تجذب حيتان العملات المشفرة في 2026؟
نُشر مقال «تزايد التساؤلات حول أمان محفظة Ledger بعد تأكيد وجود زرعة في جهاز» لأول مرة على Tokenist.