كنتُ أتعمق في كيفية قيام Succinct Attestation بحلّ التكرار فعليًا، وكان شيءٌ ما في مسار الفشل يظل يثير في ذهني القلق.
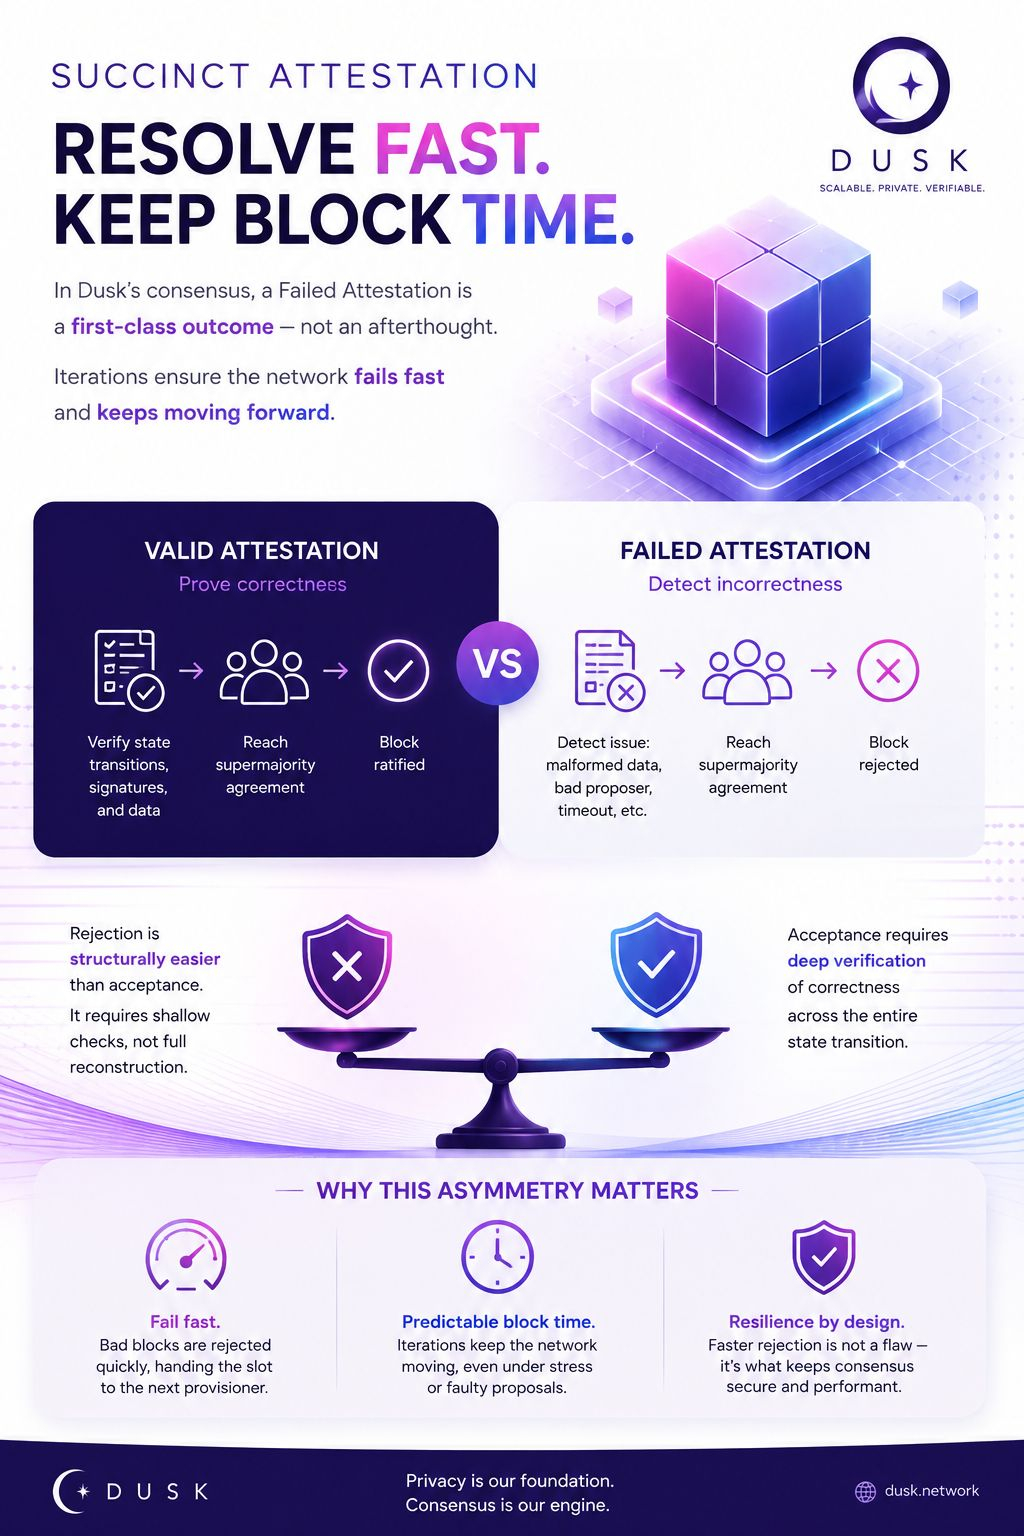
القصة الواضحة: لجنةٌ ما تتحقق من صحة كتلة، وتُصادق عليها، ثم ينتهي الأمر. لكن بروتوكول Dusk لا يتتبع "الصحيح" فحسب — بل يتتبع أيضًا Attestations، وFailed Attestation (أي اتفاق النصاب على أن الكتلة *ليست* صحيحة) هو نتيجةٌ أساسية، لا مجرد فكرةٍ ثانوية.
وهذا ما لم أكن قد أخذته في الحسبان: الرفض أسهل بنيويًا من القبول. ولإقرار كتلة صحيحة، على اللجنة أن تتحقق فعليًا من انتقالات الحالة، والتواقيع، ومن الكيان المرشح كاملًا. أما للوصول إلى Failed Attestation، فكل ما يحتاجه أعضاء اللجنة هو اتفاق أغلبيةٍ معززة على أن *هناك* شيئًا خاطئًا — بيانات مشوهة، مُقترِح سيئ، أو انتهاء مهلة. هذا فحصٌ أقل عمقًا بكثير.
إذًا، من الناحية الميكانيكية، يمكن لكتلةٍ سيئة أن تتجاوز عتبة النصاب أسرع من أن تتمكن كتلةٌ جيدة من اجتياز التحقق — ليس لأن الشبكة تفضّل الكتل غير الصالحة، بل لأن الرفض لا يتطلب إعادة بناء الصحة، وإنما مجرد اكتشاف غيابها. وهذا ليس عيبًا. بل هو في الواقع سبب وجود التكرارات أصلًا: فشلٌ سريع، وتسليم الفتحة إلى المزوّد التالي، والحفاظ على زمن الكتلة متوقعًا.
ما زلت أعمل على فهم ما يعنيه هذا اللاتماثل عندما تتغير أحجام اللجان مع توزيع الحصص. هل يصبح الرفض الأسرع سطحَ هجومٍ محتملًا، أم مجرد قدرةٍ على التحمّل مصممةٍ مسبقًا؟
@Dusk #dusk $DUSK
القصة الواضحة: لجنةٌ ما تتحقق من صحة كتلة، وتُصادق عليها، ثم ينتهي الأمر. لكن بروتوكول Dusk لا يتتبع "الصحيح" فحسب — بل يتتبع أيضًا Attestations، وFailed Attestation (أي اتفاق النصاب على أن الكتلة *ليست* صحيحة) هو نتيجةٌ أساسية، لا مجرد فكرةٍ ثانوية.
وهذا ما لم أكن قد أخذته في الحسبان: الرفض أسهل بنيويًا من القبول. ولإقرار كتلة صحيحة، على اللجنة أن تتحقق فعليًا من انتقالات الحالة، والتواقيع، ومن الكيان المرشح كاملًا. أما للوصول إلى Failed Attestation، فكل ما يحتاجه أعضاء اللجنة هو اتفاق أغلبيةٍ معززة على أن *هناك* شيئًا خاطئًا — بيانات مشوهة، مُقترِح سيئ، أو انتهاء مهلة. هذا فحصٌ أقل عمقًا بكثير.
إذًا، من الناحية الميكانيكية، يمكن لكتلةٍ سيئة أن تتجاوز عتبة النصاب أسرع من أن تتمكن كتلةٌ جيدة من اجتياز التحقق — ليس لأن الشبكة تفضّل الكتل غير الصالحة، بل لأن الرفض لا يتطلب إعادة بناء الصحة، وإنما مجرد اكتشاف غيابها. وهذا ليس عيبًا. بل هو في الواقع سبب وجود التكرارات أصلًا: فشلٌ سريع، وتسليم الفتحة إلى المزوّد التالي، والحفاظ على زمن الكتلة متوقعًا.
ما زلت أعمل على فهم ما يعنيه هذا اللاتماثل عندما تتغير أحجام اللجان مع توزيع الحصص. هل يصبح الرفض الأسرع سطحَ هجومٍ محتملًا، أم مجرد قدرةٍ على التحمّل مصممةٍ مسبقًا؟
@Dusk #dusk $DUSK