#dusk $DUSK @Dusk
كنت أعتقد سابقًا أن سلاسل الخصوصية والسلاسل المتوافقة ليست سوى طرفين متقابلين على طيف واحد: اختر واحدًا واعتبر التكلفة.
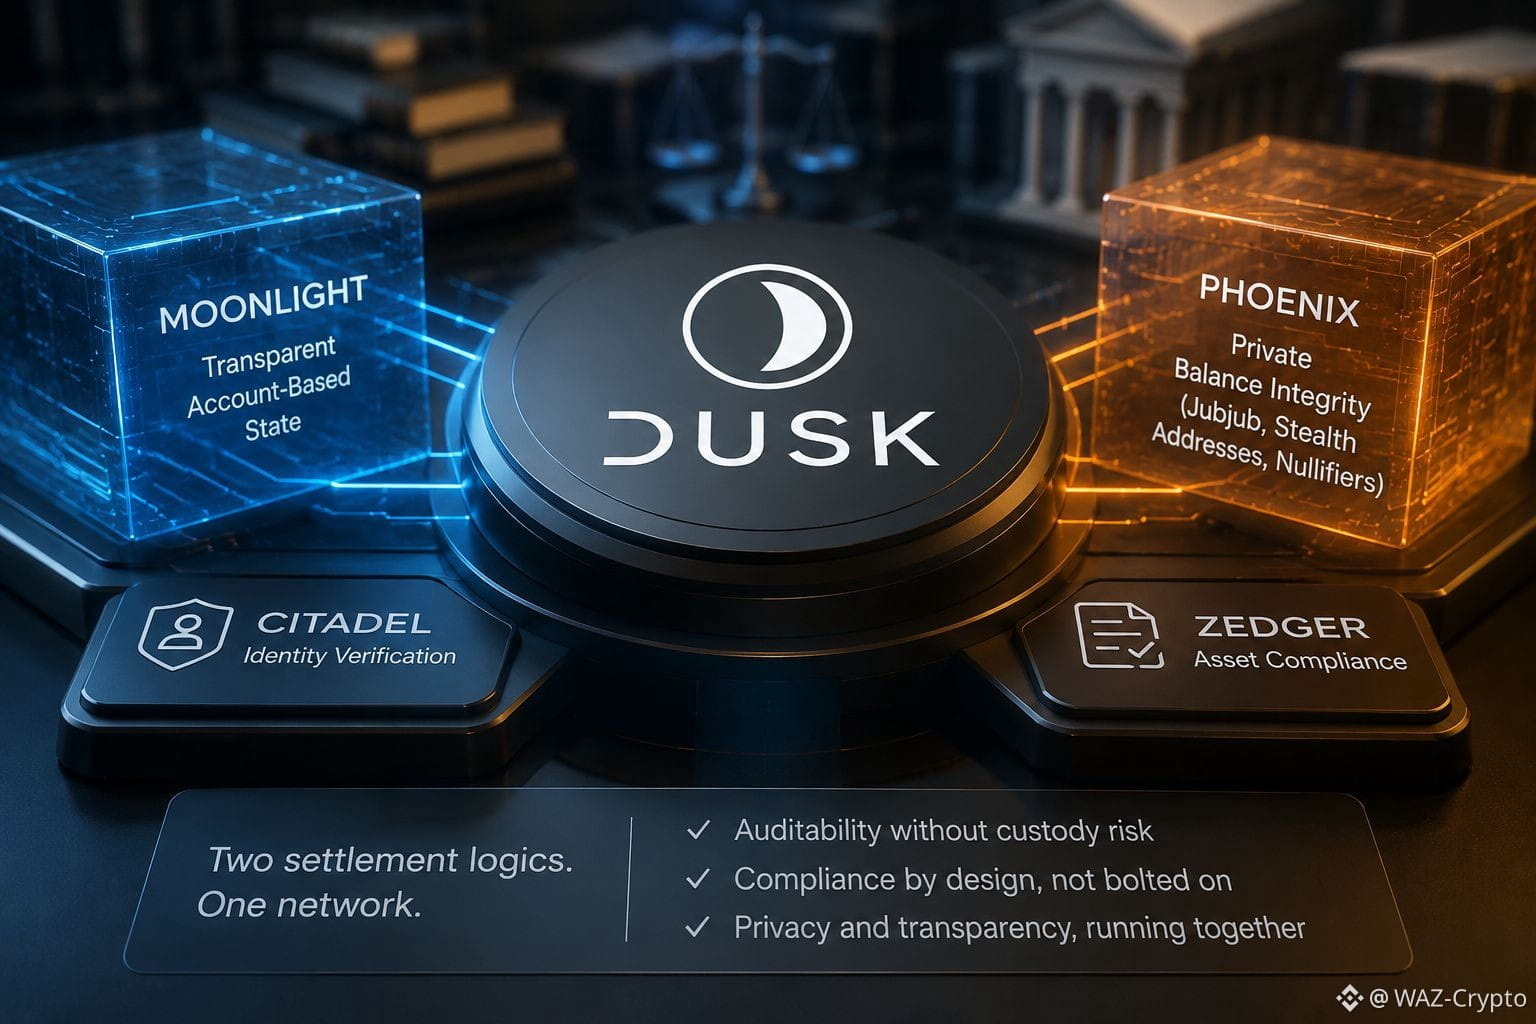
إجابة Dusk هي ألا تختار. يتولى Moonlight التعامل مع حالة شفافة قائمة على الحسابات، وهي من النوع الذي يمكن للجهات التنظيمية قراءته مباشرة. يعمل Phoenix بجانبه، باستخدام توقيعات بمنحنى Jubjub وعناوين خفية وnullifiers للتحقق من سلامة الرصيد دون كشف المرسل أو المستلم أو المبلغ. نفس الشبكة، منطقان للتسوية، يعملان في آن واحد.
ما غيّر قراءتي لما سبق هو مفاتيح العرض. يمكن للمؤسسات تفويض فحص المعاملات لطرف ثالث دون تسليم صلاحيات الإنفاق أبدًا. هذا يُعد قابلية للتدقيق دون مخاطر الحيازة، وهي ليست شيئًا غالبًا ما تُقدِّمه قواعد الشفافية على نمط MiCA.
ضع Layer Citadel وZedger فوق ذلك، مع التحقق من الهوية والامتثال للأصول المدمجين داخل البروتوكول نفسه، والنمط متسق: الامتثال ليس مُلحقًا لاحقًا، بل هو بنيوي.
هل يؤدي تضمين الامتثال على مستوى البروتوكول فعلاً إلى إرضاء الجهات التنظيمية، أم أنه فقط ينقل سؤال الثقة إلى من يكتب القواعد؟
$ACE
$EDEN
كنت أعتقد سابقًا أن سلاسل الخصوصية والسلاسل المتوافقة ليست سوى طرفين متقابلين على طيف واحد: اختر واحدًا واعتبر التكلفة.
إجابة Dusk هي ألا تختار. يتولى Moonlight التعامل مع حالة شفافة قائمة على الحسابات، وهي من النوع الذي يمكن للجهات التنظيمية قراءته مباشرة. يعمل Phoenix بجانبه، باستخدام توقيعات بمنحنى Jubjub وعناوين خفية وnullifiers للتحقق من سلامة الرصيد دون كشف المرسل أو المستلم أو المبلغ. نفس الشبكة، منطقان للتسوية، يعملان في آن واحد.
ما غيّر قراءتي لما سبق هو مفاتيح العرض. يمكن للمؤسسات تفويض فحص المعاملات لطرف ثالث دون تسليم صلاحيات الإنفاق أبدًا. هذا يُعد قابلية للتدقيق دون مخاطر الحيازة، وهي ليست شيئًا غالبًا ما تُقدِّمه قواعد الشفافية على نمط MiCA.
ضع Layer Citadel وZedger فوق ذلك، مع التحقق من الهوية والامتثال للأصول المدمجين داخل البروتوكول نفسه، والنمط متسق: الامتثال ليس مُلحقًا لاحقًا، بل هو بنيوي.
هل يؤدي تضمين الامتثال على مستوى البروتوكول فعلاً إلى إرضاء الجهات التنظيمية، أم أنه فقط ينقل سؤال الثقة إلى من يكتب القواعد؟
$ACE
$EDEN