

#keystone
keystone
6,353 مشاهدات
63 يقومون بالنقاش
رائج
جديد

في تسريب Keystone هذه المرة، أكثر ما أريد توبيخه ليس المخترقين، بل شركة تبيع محافظ باردة واحتفظت بعناوين تسليم المشترين لعامين.
اكتُشف أمر مريب في 20 أكتوبر، ولم يُؤكَّد إلا في 23 أكتوبر. بحسب الملخص المتداول على X: هناك 25,964 سجلًا للعملاء، تتضمن الأسماء وبيانات الاتصال وعناوين التسليم والطلبات، بالإضافة إلى 12,873 طلبًا متروكًا لم تُسدَّد قيمتها. مصدر الثغرة أداة خارجية على الموقع الرسمي، وأشار البعض إلى واجهة Shopify API. والأكثر فداحة أن مفتاح WebAuth المستخدم للتحقق من الأجهزة سُرق أيضًا، ما أدى إلى إتلاف 18,835 جهازًا من المخزون مباشرةً، وتحويل الأجهزة الجديدة إلى طلبات مسبقة مع انتظار من 4 إلى 6 أسابيع.
تؤكد الشركة مرارًا أن العبارات التذكيرية والمفاتيح الخاصة لم تتأثر. صحيح، الشريحة سليمة. لكن عنوان منزلك الآن موجود في جدول بيانات شخص آخر، وكأن خانة الملاحظات تقول: «هذا الشخص يملك عملات مشفرة». ووفقًا لبيانات CertiK، سُجلت 52 هجمة باستخدام مفتاح ربط في النصف الأول من هذا العام، بزيادة 33% على أساس سنوي. لا يحتاج المهاجمون أصلًا إلى اختراق شريحتك؛ يكفي أن يطرقوا بابك.
بعد وقوع الحادث، أعلنت الشركة أنها ستحتفظ بالبيانات لمدة 90 يومًا فقط. ولماذا لم تفعل ذلك من قبل؟
عند شراء محفظة أجهزة، لا تكتب اسمك الحقيقي أو عنوانك الحقيقي. استلمها بنفسك إن أمكن، أو استخدم نقطة استلام وسيطة. هذا العام، لا يُسمى ذلك توهمًا بالاضطهاد، بل إجراءً أساسيًا.
#Keystone #محفظة_باردة
1

·
--
أكثر ما تخشاه المحافظ المادية ليس الشعارات، بل انكشاف مفاتيح سلسلة التوريد.
بحسب ما نقلته Decrypt وgood.box وغيرهما: قالت Keystone إن المهاجمين حصلوا على مفتاح مصنع دائم يُستخدم للتحقق من أصالة الأجهزة، وقررت إتلاف نحو 18,835 محفظة مادية غير مباعة وتعليق الشحنات؛ كما تأثرت بالحادثة سجلات نحو 26 ألف مشترٍ، بما فيها الأسماء وبيانات الاتصال والعناوين وغيرها. وأكدت الشركة أن عبارات الاسترداد والمفاتيح الخاصة لم تتأثر، وأن الأجهزة التي سُلّمت قبل 20 أكتوبر غير متأثرة.
كيف نفهم الأمر: هذه إجراءات لاحتواء الضرر بعد اختراق آلية التحقق من نزاهة جهة التوريد، ولا تعني أن المفاتيح الخاصة للأجهزة المباعة قد تسرّبت، ولا أن جميع العلامات التجارية للمحافظ المادية تواجه الخطر نفسه. والأجدر بالمتابعة هو ما إذا كانت إجراءات التحقق من البرامج الثابتة والأصالة ستتغير، ومدة تعليق الشحنات، وكيف سيتمكن المستخدمون من التحقق من أصالة منتجاتهم. أما النصيحة العملية للمستخدمين العاديين فهي: اشتروا من القنوات الرسمية فقط، وتحققوا من الرقم التسلسلي وطريقة التحقق من الأصالة، ولا تُدخلوا العبارة الأولية استجابةً لتعليمات من مصدر مجهول عند ملاحظة أي أمر غير طبيعي.
#Keystone #硬件钱包 #供应链安全 #الحفظ_الذاتي
43

·
--
18835 محفظة Keystone جديدة ستُدمَّر. من المستودع مباشرةً.
السبب — سُرق مفتاح WebAuth. يُدمَج في الجهاز في المصنع، ولا يمكن محوه أو إعادة برمجته بعد ذلك. وبوجود هذا المفتاح، ستجتاز النسخة المقلّدة فحصهم الإلكتروني باعتبارها أصلية. لذا أصبح كل ما في المستودع موضع شك.
أضف إلى ذلك ما حدث في 23 أكتوبر: أكدت Keystone حينها أن جهات خارجية حصلت على بيانات توصيل المشترين.
إذا اجتمعت العناوين والمفتاح في أيدي جهة واحدة = فمخطط «أرسلنا إليك جهازًا بديلًا» شبه جاهز. تحذّر Keystone بنفسها: لا يوجد استدعاء للأجهزة، ومن يطلب منك إعادة جهازك محتال.
ما الذي ينبغي فعله:
- إذا استلمته قبل 20 أكتوبر واجتاز الفحص — استخدمه، فلا حاجة إلى نقل الأموال
- إذا استلمته بعد ذلك — تواصل مع الدعم
أتابع تحديدًا ما يحدث مع من اشتروا بعد 20 أكتوبر. إذا كان لديك جهاز محفظة، فاشترك، وسأتابع هذه القصة حتى النهاية.
#Keystone #HardwareWallet #WebAuth #CryptoSecurity #Scam
1
56
·
--
تتلف Keystone عدد 18,835 من محافظ الأجهزة غير المباعة، بعد أن كشف اختراقٌ مفتاحًا للإنتاج يتيح للأجهزة المقلدة اجتياز فحوصات الأصالة.
لا يمكن تدوير المفتاح المسروق، لذا ستبدو أي محفظة مزيفة تستخدمه أصلية — ما يعرّض أموال المستخدمين للخطر.
ماذا يعني هذا بالنسبة إلى الثقة بسلسلة توريد محافظ الأجهزة؟
#Keystone #محفظة_الأجهزة
لا يمكن تدوير المفتاح المسروق، لذا ستبدو أي محفظة مزيفة تستخدمه أصلية — ما يعرّض أموال المستخدمين للخطر.
ماذا يعني هذا بالنسبة إلى الثقة بسلسلة توريد محافظ الأجهزة؟
#Keystone #محفظة_الأجهزة
86

أتلفت Keystone نحو 19,000 جهاز بعد تسريب بيانات
• أتلفت Keystone نحو 19,000 جهاز بسبب ثغرة أمنية.
• كشف الحادث عن 25,964 سجلًا لمعلومات العملاء، احتُفظ ببعضها مدة تجاوزت سياسة الحذف البالغة 180 يومًا.
• كان السبب أداة أتمتة معطوبة لم تكتشفها الشركة.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
المصدر: CoinDesk
• أتلفت Keystone نحو 19,000 جهاز بسبب ثغرة أمنية.
• كشف الحادث عن 25,964 سجلًا لمعلومات العملاء، احتُفظ ببعضها مدة تجاوزت سياسة الحذف البالغة 180 يومًا.
• كان السبب أداة أتمتة معطوبة لم تكتشفها الشركة.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
المصدر: CoinDesk
193

·
--
تتفاقم تداعيات اختراق Keystone: مفتاح مسروق قد يجعل المحافظ المزيفة تبدو أصلية
• استولى قراصنة على مفتاح مصادقة الأجهزة المستخدم للتحقق من أن محافظ Keystone أصلية
• ستتلف Keystone عدد 18,835 محفظة؛ ويحتاج مالكو الأجهزة المزودة بالمفتاح القديم التي تسلّموها بعد 20 أكتوبر إلى إجراء فحوص إضافية للتحقق من الأصالة
• كما كشف الاختراق السابق للموقع الإلكتروني عن عناوين مشتري محافظ الأجهزة
رأيي: سرقة مفتاح التصديق أسوأ من تسريب العناوين، لأنها قد تتيح للأجهزة المقلّدة اجتياز التحقق. على المشترين حديثًا اتباع إرشادات الشركة المصنّعة الرسمية فقط. هذه ليست نصيحة مالية؛ أجروا أبحاثكم بأنفسكم.
#Keystone #الأمن
54
·
--
محافظ الأجهزة تواجه مجددًا درس «اختراق الموقع الرسمي»: فقدان مفتاح التحقق من الأصالة أخطر من مجرد تسريب البيانات.
بحسب تقارير من Cointelegraph وgood.box وغيرهما، كشفت Keystone عن اختراق موقعها وسرقة المفتاح الأساسي المستخدم للتحقق من أصالة الأجهزة. وقد يستغل المهاجمون ذلك لتزييف أجهزة تعرض نتيجة «اجتاز التحقق من الأصالة». كما يُشتبه في تسريب نحو 26 ألف سجل للمشترين. تكمن المخاطر في سلسلة التوريد وآلية التحقق من الأصالة، لا في تسريب عناوين البريد الإلكتروني فحسب.
كيف نفهم الأمر: عند شراء محفظة أجهزة، لا تكتفِ بعلامة الصح الخضراء على الموقع الرسمي؛ تحقّق من مصدر البرنامج الثابت، والقنوات الرسمية، وآلية التحقق من التوقيع مفتوحة المصدر. وعلى من اشتروا بالفعل متابعة إعلانات الشركة المصنّعة وإرشادات تغيير المفاتيح أو تحديث البرنامج الثابت. وأي «موظف دعم يطلب منك تصدير العبارة الاستردادية» اعتبره محاولة تصيّد بلا استثناء. مهما ازدهرت روايات الأمان، فلن تمنع اختراق الموقع الرسمي.
#Keystone #硬件钱包 #安全 #Web3
20

·
--
فضيحة جديدة في مخزن مفاتيح Keystone: سرقة مفتاح التحقق، وإمكانية اعتماد محفظة مزيفة على أنها أصلية
يتصاعد الحادث الأمني الذي تعرضت له Keystone من «تسريب معلومات» إلى «سرقة مفاتيح»، في محطة بارزة أخرى تشير إلى اختراق سلسلة الثقة في المحافظ العتادية.
بحسب Cointelegraph، كشفت Keystone في البداية عن تسريب معلومات العملاء فحسب، لكنها أوضحت لاحقًا في تحديث أن القراصنة سرقوا أيضًا مفتاحًا يُستخدم للتحقق مما إذا كانت المحفظة «أصلية». وهذا يعني نظريًا أن المهاجمين قد يتمكنون من استخدام المفتاح لانتحال صفة محفظة أصلية بمحفظة مزيفة، متجاوزين بذلك قدرة المستخدمين على التحقق من أصالة الجهاز.
لماذا يستدعي هذا الحادث قلقًا أكبر من تسريب البيانات المعتاد؟ تكمن القيمة الأساسية للمحافظ العتادية في أنها «غير متصلة بالإنترنت + قابلة للتحقق». ويعهد المستخدمون إليها بأصول كبيرة لأنهم يثقون بأصالة توقيع الجهاز وبموثوقية مصدره. لكن تسريب مفتاح التحقق يهز أساس آلية الثقة هذه؛ إذ لا يقتصر تأثيره على كلمة مرور حساب بعينه، بل يمس أساس الثقة بالمنتج بأكمله.
على صعيد الوقائع، لا تزال المعلومات المنشورة قيد التحديث: فلم تصدر الشركة بعد استنتاجًا واضحًا بشأن النطاق المحدد لتأثير المفتاح المسروق، أو ما إذا كان قد أسيء استخدامه فعليًا. لذا ينبغي التمييز بين «الوقائع التي حدثت بالفعل» و«الافتراضات التي لم يثبت صحتها بعد»: فسرقة المفتاح حقيقة مؤكدة، لكن ما إذا كان قد استُخدم لتزييف محافظ، وعدد المستخدمين الذين قد يتأثرون، لا يزالان غير واضحين.
على مستوى السوق، تؤثر مثل هذه الحوادث الأمنية عادةً أولًا في ثقة حاملي الأصول، وقد تؤدي إلى سلوك احترازي على المدى القصير. لكن بالنسبة إلى المحافظ العتادية، فإن ما سيحدد مسارها على المدى الطويل هو قدرة الشركة المصنعة على تقديم حلول معالجة سريعة وقابلة للتحقق، إلى جانب تحديثات شفافة.
وتوجد أيضًا عوامل مضادة: فتسريب المفتاح لا يعني سرقة الأصول، إذ تظل المفاتيح الخاصة للمحافظ العتادية مخزنة دون اتصال بالإنترنت، وقد لا يكفي مفتاح تحقق واحد لنقل الأصول مباشرةً. كما أن الحادث لا يزال يتطور، لذا فإن المبالغة في تفسيره تنطوي على مخاطر كبيرة.
ما الذي ينبغي ترقبه لاحقًا؟ أولًا، التوضيحات اللاحقة من الشركة بشأن نطاق تأثير المفتاح المسروق؛ ثانيًا، ما إذا ظهرت حالات موثقة للاحتيال باستخدام محافظ مزيفة؛ وثالثًا، سرعة استجابة الشركة المصنعة للطوارئ ومدى موثوقية الحلول التي ستقدمها. وعلى مستوى التداول، يكون تأثير الحوادث الأمنية في الأصول المرتبطة بالمحافظ العتادية عاطفيًا ومرحليًا في الغالب. والأهم هو انتظار الإفصاحات اللاحقة لتأكيد حجم الخسائر الفعلية، بدلًا من التسرع في استخلاص النتائج قبل اكتمال المعلومات.
#Keystone #CryptoSecurity #HardwareWallet
ما سبق هو تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات، وسأوافيكم بأي مستجدات مهمة.
49
قراصنة يسرقون مفاتيح المصادقة لمحافظ Keystone، ما يزيد من خطر التزييف
• أعلنت Keystone في البداية عن تسريب بيانات العملاء فقط.
• ثم سرق القراصنة المفاتيح المستخدمة للتحقق من أصالة المحافظ.
• قد تتيح المفاتيح المسروقة تمرير المحافظ المزيفة عبر فحوصات المصادقة.
• ينبغي للمستخدمين توخي الحذر وتحديث إجراءات الأمان فورًا.
#BinanceSquare #CryptoNews #Keystone #الأمن
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
152

·
--
ضجّ عالم المحافظ المادية بخبر كبير: أقرت Keystone للتو بأن اختراق موقعها الرسمي في 20 أكتوبر لم يقتصر على سرقة بيانات العملاء، بل طال أيضًا مفاتيح التحقق من الأصالة. وباستخدام هذه المفاتيح، باتت الأجهزة المقلّدة قادرة على اجتياز التحقق الرسمي، وهذا هو الجزء الأكثر إثارة للقلق. أتلفت الشركة 18835 جهازًا من مخزونها، وأوقفت الشحن وحوّلت الطلبات إلى البيع المسبق، وستُصنع الأجهزة الجديدة بمفاتيح جديدة. لم تتأثر العبارة الاستردادية أو المفاتيح الخاصة أو معلومات البطاقات المصرفية، لكن إذا استلمت بعد 20 أكتوبر جهازًا بمفتاح قديم، فلا تثق بنتيجة التحقق وحدها حتى لو اجتازها؛ تواصل أولًا مع خدمة العملاء وأعِد التحقق. هل ما زلت تثق بنتيجة تحقق واحدة فقط لمحفظتك المادية؟ #Keystone #硬件钱包 #钱包安全 #币圈安全 #محفظة_باردة
ضجّ عالم المحافظ المادية بخبر كبير: أقرت Keystone للتو بأن اختراق موقعها الرسمي في 20 أكتوبر لم يقتصر على سرقة بيانات العملاء، بل طال أيضًا مفاتيح التحقق من الأصالة. وباستخدام هذه المفاتيح، باتت الأجهزة المقلّدة قادرة على اجتياز التحقق الرسمي، وهذا هو الجزء الأكثر إثارة للقلق. أتلفت الشركة 18835 جهازًا من مخزونها، وأوقفت الشحن وحوّلت الطلبات إلى البيع المسبق، وستُصنع الأجهزة الجديدة بمفاتيح جديدة. لم تتأثر العبارة الاستردادية أو المفاتيح الخاصة أو معلومات البطاقات المصرفية، لكن إذا استلمت بعد 20 أكتوبر جهازًا بمفتاح قديم، فلا تثق بنتيجة التحقق وحدها حتى لو اجتازها؛ تواصل أولًا مع خدمة العملاء وأعِد التحقق. هل ما زلت تثق بنتيجة تحقق واحدة فقط لمحفظتك المادية؟ #Keystone #硬件钱包 #钱包安全 #币圈安全 #محفظة_باردة
61
اختراق Keystone أعمق: سرق المخترقون المفاتيح، واجتازت المحافظ المزيفة التحقق من الهوية
- تسرّب بيانات عملاء Keystone.
- سرق المخترقون مفاتيح مصادقة المحافظ.
- اجتازت المحافظ المزيفة عمليات التحقق من المصادقة.
- خطر فقدان المستخدمين لأصولهم.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
المصدر: CoinTelegraph
- تسرّب بيانات عملاء Keystone.
- سرق المخترقون مفاتيح مصادقة المحافظ.
- اجتازت المحافظ المزيفة عمليات التحقق من المصادقة.
- خطر فقدان المستخدمين لأصولهم.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
المصدر: CoinTelegraph
89
في قضية Keystone، أكثر ما يدعو للقلق ليس تسريب بيانات 26,000 مشترٍ، بل تعطّل خطوة «التحقق من الأصالة» بالكامل.
تحديث رسمي في 26 أكتوبر: الهجوم الذي وقع في 20 أكتوبر بدأ من أداة مراقبة تابعة لجهة خارجية على الموقع الرسمي، وتمكّن المهاجمون أيضاً من سرقة مفتاح WebAuth. هذا المفتاح مدمج في الجهاز منذ التصنيع ولا يمكن تغييره. ولا يمكنه توقيع المعاملات أو توليد عبارة الاسترداد، لذا كانت أول عبارة استخدمها الرسميون وكثير من حسابات الأخبار العاجلة هي «أموال المفاتيح الخاصة آمنة».
الكلام صحيح، لكنه يتجنب صلب المشكلة. ما الذي تبيعه محافظ الأجهزة؟ إنها تبيع لك ضماناً بأن «الجهاز الذي بين يديك أصلي». والآن، يمكن خداع صفحة التحقق الرسمية بمنتج مقلّد، ولا خيار أمامهم سوى إتلاف مخزون 18,835 جهازاً يحمل المفتاح القديم. أما من استلموا أجهزتهم بعد 20 أكتوبر، فعليهم التواصل مع خدمة العملاء بأنفسهم للتأكد منها.
بمعنى آخر: ما تسرّب هو اسمك ورقم هاتفك وعنوان التوصيل، وما فُقد هو «إثبات أصالة الجهاز». يعرف المحتالون ما اشتريته وأين تسكن، ونظرياً يمكنهم صنع جهاز يجتاز الفحص الرسمي وإرساله إليك. وهذا أخطر بكثير من مجرد تسريب قائمة عناوين بريد إلكتروني.
قبل يومين فقط، كانت بعض حسابات الأخبار العاجلة تكرر أن «التأثير محدود». وهناك أيضاً مجموعة من الحسابات على X تنشر العبارة نفسها: «What if a hardware wallet's genuine check can be forged?»، مع علامات ترقيم تكاد تكون متطابقة. لا تصدقوا من يركب موجة الاهتمام أيضاً.
موقفي بسيط: اشتروا محافظ الأجهزة من القنوات الرسمية فقط، وتعاملوا مع أي رسالة عن «استدعاء» أو «استبدال» أو «ترقية» على أنها احتيال. فقد أرسل أحدهم للتو رسائل استدعاء مزيفة باستخدام نطاق رسمي تابع لـFoundation؛ المحتالون نجحوا بالفعل في هذا الأسلوب.
#Keystone #محافظ_الأجهزة
4
·
--
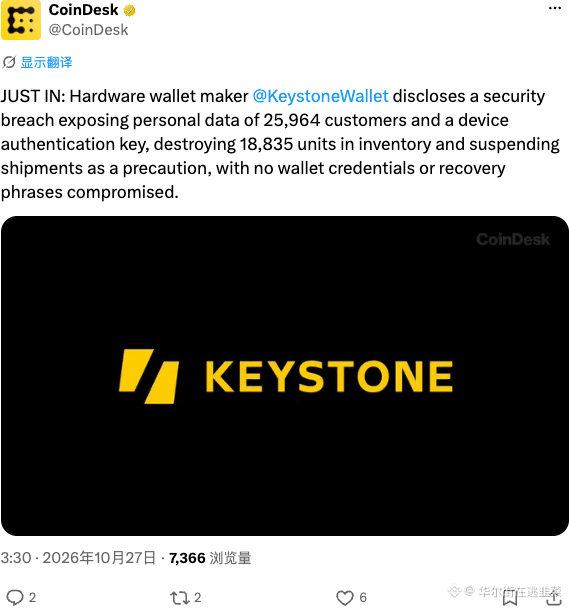
تمكّن شخص من اختراق الموقع الرسمي لمحفظة الأجهزة Keystone؛ ولم تقتصر المسروقات على بيانات المشترين، بل شملت أيضًا المفتاح المستخدم للتحقق من الأصالة.
الليلة الماضية عند الساعة 10 بتوقيت بكين، نشرت Keystone توضيحًا إضافيًا على X. ففي 20 أكتوبر، استغلّ شخص ثغرة في أداة خارجية لمراقبة البيانات ودخل إلى الموقع الرسمي، وسرق 25,964 سجلًا للمشترين، تتضمن الأسماء وبيانات الاتصال وعناوين الشحن والطلبات. وكان الإفصاح الأول يوم السبت قد ذكر هذه المعلومات فقط، أما الآن فأضافت الشركة أن مفتاح WebAuth، المثبّت مسبقًا في الأجهزة عند تصنيعها، قد سُرق أيضًا.
هذا المفتاح لا علاقة له بعبارة الاسترداد أو المفتاح الخاص أو التوقيع؛ فهو مخصّص فقط لفحص «هل هذا المنتج أصلي؟» على الموقع الرسمي. لكن وقوعه في أيدي الآخرين يعني أن بإمكان الأجهزة المقلّدة اجتياز الفحص أيضًا.
توجد في المخزون 18,835 وحدة تحمل المفتاح القديم، وقالت Keystone إنها ستدمّرها جميعًا. كما أوقفت طلبات الموقع الرسمي التي لم تُشحن، وحوّلتها إلى طلبات مسبقة. هذه خطوة حازمة، لكن بما أن المفتاح لا يمكن محوه أو تغييره، أرى أن هذه الدفعة لا يمكن بيعها ما لم تُدمّر.
أما الأجهزة التي استلمها أصحابها قبل 20 أكتوبر واجتازت الفحص، فقالت الشركة إنه يمكن استخدامها كالمعتاد. وبالنسبة إلى الأجهزة المستلمة بعد 20 أكتوبر، فعليكم التواصل مع خدمة العملاء لإعادة التحقق منها، حتى لو اجتازت الفحص. تقول الشركة إنها لن تستدعي الأجهزة؛ وأي شخص يطلب منكم إرسال جهازكم إليه محتال.
حتى الآن، لم تقل Keystone إنها عثرت على أي أجهزة مقلّدة.
#Keystone #هجوم_قراصنة
4

·
--
【أخبار السوق العاجلة】كشف تفاصيل اختراق Keystone: تسرّبت معلومات 25964 مشتريًا، ودُمّرت 18835 وحدة من المخزون.
شمل اختراق 20 أكتوبر 51083 سجلًا، منها 25964 سجلًا تضم الأسماء وأرقام الهواتف وعناوين استلام الشحنات، كما جرى الاطلاع على 12873 طلبًا غير مكتمل. المفتاح المسروق مخصص للتحقق من الأصالة فقط، ولا يُستخدم لتوقيع المفاتيح الخاصة، لكن يمكن تزوير أجهزة التحقق من الأصالة. أُوقف الشحن المباشر، واستُبدل بالبيع المسبق.
هل يمكن استعادة الثقة بمحافظ الأجهزة؟ لنتحدث عن ذلك.
$BTC $ETH $SOL
#Keystone #硬件钱包 #الأمن
(المصدر: CryptoEconomy)
⚠️تنبيه بشأن المخاطر: المعلومات الواردة أعلاه للمشاركة حول السوق، ولا تشكل نصيحة استثمارية. ينطوي الاستثمار على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
440

·
--
كشفت شركة Keystone المصنّعة للمحافظ hardware عن ثغرة أمنية أدت إلى تسريب بيانات 2.5 万 عميل ومفاتيح أجهزتهم. وللوقاية من المخاطر، أتلفت 1.8 万 جهاز لم يُشحن بعد، وأوقفت عمليات التوصيل، لكن المفاتيح الخاصة لم تتعرض للخطر.
كان تصرف Keystone هذه المرة حاسمًا للغاية، إذ فجّرت مباشرةً 1.8 万 جهاز لم يُشحن بعد. ورغم أن المفاتيح الخاصة آمنة، فإن هذا الإجراء للحد من الخسائر عبر «الإتلاف المادي» يدل على أن خطورة الحادث تفوق التصورات بكثير. تضررت سمعة العلامة التجارية بشدة، وستواجه معنويات السوق ضغوطًا على المدى القصير، لكن على المدى الطويل تظل المحافظ hardware غير المتصلة بالإنترنت خط الدفاع الأخير؛ غير أن حرية الاختيار قد تغيرت.
#Keystone #HardwareWallet #Security
3

·
--
يستحق هذا البلاغ عن الحادثة من Keystone أن يقرأه جميع مستخدمي محافظ الأجهزة بعناية: فالخطر الحقيقي لا يقتصر على ما إذا كانت العبارة الاستذكارية قد اتصلت بالإنترنت، بل يكمن أيضًا في احتمال نسخ مفتاح التحقق الذي «يثبت أصالة الجهاز».
استغل المهاجمون ثغرة في أداة مراقبة بيانات تابعة لجهة خارجية على الموقع الرسمي لـ Keystone لرفع مستوى صلاحياتهم، والحصول على معلومات بعض العملاء، وكذلك مفاتيح WebAuth المستخدمة للتحقق من أصالة الأجهزة. ونظريًا، قد يتمكن المهاجمون من صنع أجهزة مزيفة تجتاز التحقق الرسمي.
أوقفت Keystone إنتاج الأجهزة باستخدام المفاتيح القديمة، وستتلف 18,835 جهازًا في المخزون مزودًا بالمفاتيح القديمة، كما علّقت الطلبات التي لم تُشحن من الموقع الرسمي وحولت البيع إلى نظام الطلب المسبق. يمكن استخدام الأجهزة التي استُلمت واجتازت التحقق قبل 20 أكتوبر بصورة طبيعية؛ أما الأجهزة ذات المفاتيح القديمة التي يتم استلامها بعد 20 أكتوبر، فحتى إذا اجتازت التحقق، ينبغي التواصل مع خدمة العملاء لإجراء فحص إضافي. لن تطلب الشركة من المستخدمين إعادة الأجهزة، ولن تطلب منهم العبارة الاستذكارية.
والخبر الجيد أن العبارات الاستذكارية والمفاتيح الخاصة ومعلومات الدفع لم تتسرب. لكن تم الحصول على الأسماء وبيانات الاتصال وعناوين التسليم وتفاصيل الطلبات، وشمل ذلك 25,964 سجل شراء من Shopify لا تزال تتضمن معلومات شخصية، و12,873 سجلًا لعمليات دفع لم تكتمل. ينبغي للمستخدمين توخي الحذر خصوصًا من محاولات التصيد الموجّهة التي تنتحل صفة خدمة العملاء أو دعم ما بعد البيع أو شركات الشحن.
يمكن لمحافظ الأجهزة أن تبقى غير متصلة بالإنترنت، لكن المواقع الرسمية للعلامات التجارية والبرامج النصية التابعة لجهات خارجية وسلاسل التوريد تظل متصلة بالإنترنت دائمًا. فالأمن لا يبدأ أبدًا عند توصيل الجهاز بالطاقة فحسب.
#Keystone #硬件钱包 #الأمن_السيبراني
8
·
--
كشف أحدث تحقيق أجرته Keystone أن قراصنة استغلوا ثغرة في الموقع للحصول على مفاتيح المصادقة لأجهزة WebAuth، ما قد يؤدي إلى اجتياز محافظ أجهزة مزيفة لعملية التحقق الرسمية. ولضمان سلامة المستخدمين، ستتلف Keystone 18,835 جهازًا قديمًا غير مباع يحتوي على مفاتيح، وستعلّق الطلبات التي لم تُشحن بعد، وستحوّل الإنتاج إلى مفاتيح بديلة. أثّرت هذه الحادثة في 25,964 سجل شراء و12,873 عملية دفع غير مكتملة، لكن Keystone أكدت أن العبارات الاستذكارية والمفاتيح الخاصة وتوقيعات المعاملات لم تتعرض للتسريب. #网络安全 #硬件钱包 #Keystone
كشف أحدث تحقيق أجرته Keystone أن قراصنة استغلوا ثغرة في الموقع للحصول على مفاتيح المصادقة لأجهزة WebAuth، ما قد يؤدي إلى اجتياز محافظ أجهزة مزيفة لعملية التحقق الرسمية. ولضمان سلامة المستخدمين، ستتلف Keystone 18,835 جهازًا قديمًا غير مباع يحتوي على مفاتيح، وستعلّق الطلبات التي لم تُشحن بعد، وستحوّل الإنتاج إلى مفاتيح بديلة. أثّرت هذه الحادثة في 25,964 سجل شراء و12,873 عملية دفع غير مكتملة، لكن Keystone أكدت أن العبارات الاستذكارية والمفاتيح الخاصة وتوقيعات المعاملات لم تتعرض للتسريب. #网络安全 #硬件钱包 #Keystone
10
·
--
كشف أحدث تحقيق أجرته Keystone أن قراصنة استغلوا ثغرة في موقع إلكتروني للحصول على مفاتيح التحقق من هوية أجهزة WebAuth، ما قد يسمح لمحافظ أجهزة مزيفة باجتياز فحوص الأصالة الرسمية. ولضمان سلامة المستخدمين، قررت الشركة إتلاف 18,835 جهازًا قديمًا غير مباع من أجهزة المفاتيح، وتعليق الطلبات التي لم تُشحن، وتحويل الإنتاج الجديد إلى استخدام مفتاح بديل. أثرت هذه الحادثة في 25,964 سجل شراء و12,873 عملية إتمام شراء غير مكتملة، لكن Keystone شددت على أن عبارات الاسترداد والمفاتيح الخاصة وتوقيعات المعاملات لم تُكشف. #网络安全 #硬件钱包 #Keystone
كشف أحدث تحقيق أجرته Keystone أن قراصنة استغلوا ثغرة في موقع إلكتروني للحصول على مفاتيح التحقق من هوية أجهزة WebAuth، ما قد يسمح لمحافظ أجهزة مزيفة باجتياز فحوص الأصالة الرسمية. ولضمان سلامة المستخدمين، قررت الشركة إتلاف 18,835 جهازًا قديمًا غير مباع من أجهزة المفاتيح، وتعليق الطلبات التي لم تُشحن، وتحويل الإنتاج الجديد إلى استخدام مفتاح بديل. أثرت هذه الحادثة في 25,964 سجل شراء و12,873 عملية إتمام شراء غير مكتملة، لكن Keystone شددت على أن عبارات الاسترداد والمفاتيح الخاصة وتوقيعات المعاملات لم تُكشف. #网络安全 #硬件钱包 #Keystone
5

·
--
تسرّبت عناوين التسليم أولًا: اختراق متجر Keystone الإلكترونيالمحفظة المادية تحمي المفاتيح الخاصة، لكنها لا تحمي عنوان منزلك على Shopify.
اعتذرت Keystone رسميًا عبر حسابها @KeystoneWallet في 24 أكتوبر: اكتشفت في 20 أكتوبر دخولًا غير مصرّح به إلى موقعها الرسمي، وبعد مراجعة Shopify API، تأكدت في 23 أكتوبر من أن طرفًا ثالثًا حصل على معلومات الشحن الخاصة بالعملاء. وشملت المعلومات المكشوفة الأسماء وبيانات الاتصال وعناوين التسليم وتفاصيل الطلبات (ما تم شراؤه وبأي سعر)؛ وقالت الشركة إن بيانات البطاقات المصرفية وعبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ لم تُسرق. وأغلقت الثغرة وأصلحتها وبدأت تحقيقًا، كما أرسلت رسائل بريد إلكتروني إلى العملاء المتضررين. ولا يزال التقرير المفصل قيد الإعداد، ولم يُكشف عن عدد المتضررين.
والأكثر إيلامًا: لطالما روّجت Keystone لعبارة «حذف معلومات الشحن بعد 180 يومًا من تقديم الطلب». أفادت The Block في 25 أكتوبر بأن بعض المستخدمين قالوا إنهم تلقوا إشعارات رغم مرور أكثر من 180 يومًا على طلباتهم، بل إن بعضها يعود إلى ما قبل عامين. ولم تصدر الشركة علنًا ردًا بشأن ما إذا كانت تطبّق هذه السياسة بحذافيرها. كما حذّرت الشركة رسميًا من أن أي مكالمات أو رسائل نصية أو رسائل بريد إلكتروني أو طرود تنتحل صفتها بحجة استرداد الأموال أو استبدال الجهاز أو تغيير العنوان، ليست صادرة عنها. لا تضغطوا على روابط مجهولة، ولا تُدخلوا عبارة الاسترداد في جهاز لم تطلبوه بأنفسكم.
تسرّبت عناوين التسليم أولًا: اختراق متجر Keystone الإلكتروني
المحفظة المادية تحمي المفاتيح الخاصة، لكنها لا تحمي عنوان منزلك على Shopify.
اعتذرت Keystone رسميًا عبر حسابها @KeystoneWallet في 24 أكتوبر: اكتشفت في 20 أكتوبر دخولًا غير مصرّح به إلى موقعها الرسمي، وبعد مراجعة Shopify API، تأكدت في 23 أكتوبر من أن طرفًا ثالثًا حصل على معلومات الشحن الخاصة بالعملاء. وشملت المعلومات المكشوفة الأسماء وبيانات الاتصال وعناوين التسليم وتفاصيل الطلبات (ما تم شراؤه وبأي سعر)؛ وقالت الشركة إن بيانات البطاقات المصرفية وعبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ لم تُسرق. وأغلقت الثغرة وأصلحتها وبدأت تحقيقًا، كما أرسلت رسائل بريد إلكتروني إلى العملاء المتضررين. ولا يزال التقرير المفصل قيد الإعداد، ولم يُكشف عن عدد المتضررين.
والأكثر إيلامًا: لطالما روّجت Keystone لعبارة «حذف معلومات الشحن بعد 180 يومًا من تقديم الطلب». أفادت The Block في 25 أكتوبر بأن بعض المستخدمين قالوا إنهم تلقوا إشعارات رغم مرور أكثر من 180 يومًا على طلباتهم، بل إن بعضها يعود إلى ما قبل عامين. ولم تصدر الشركة علنًا ردًا بشأن ما إذا كانت تطبّق هذه السياسة بحذافيرها. كما حذّرت الشركة رسميًا من أن أي مكالمات أو رسائل نصية أو رسائل بريد إلكتروني أو طرود تنتحل صفتها بحجة استرداد الأموال أو استبدال الجهاز أو تغيير العنوان، ليست صادرة عنها. لا تضغطوا على روابط مجهولة، ولا تُدخلوا عبارة الاسترداد في جهاز لم تطلبوه بأنفسكم.
56
·
--
صاعد
أسوأ ما يمكن أن يُسرّبه متجر محافظ الأجهزة هو عنوان الشحن. وهذا ما فعلته Keystone للتو
اكتُشف الأمر في 20 أكتوبر، وتأكد في 23 أكتوبر بعد التحقق من نشاط واجهة API في متجرهم على Shopify
المُسرَّب: الأسماء، وبيانات الاتصال، وعناوين الشحن، والمنتجات والأسعار
الآمن: بيانات البطاقات، وعبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ
إذًا، العملات بخير. لكن لم يعد عنوانك مجهولًا
لا أحد موثوق يرسل «بديلًا مجانيًا» أو يطلب عبارة الاسترداد. تلك الرسالة هي الهجوم التالي
والأمر المؤلم: نصّ «وعد الخصوصية» على حذف معلومات الشحن بعد 180 يومًا من الطلب. وأخبر أحد العملاء موقع The Block أن 214 يومًا كانت قد مضت، لكن ذلك لم يُتحقق منه. ولم تُفصح Keystone عن عدد المتضررين
كان الوعد منشورًا على موقع Keystone، لكن البيانات كانت على منصة المتجر. الحذف الذي لا يمكنك التحقق منه ليس إلا دعاية. هل ستظل تصدّق وعدًا كهذا كما هو؟
#Keystone
1
218
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedWatch
16.3M مشاهدات
39,276 يقومون بالنقاش
2
#EarningsSeason
6.4M مشاهدات
31,983 يقومون بالنقاش
3
#USMidtermElections
32,308 مشاهدات
559 يقومون بالنقاش
4
#BitcoinDropsBelow$80K
21,333 مشاهدات
92 يقومون بالنقاش
5
#比特币跌破8万美元
171,237 مشاهدات
105 يقومون بالنقاش
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
350 مشاهدات
19 يقومون بالنقاش
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
24,709 مشاهدات
465 يقومون بالنقاش
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
666 مشاهدات
15 يقومون بالنقاش
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,491 مشاهدات
25 يقومون بالنقاش
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
19,514 مشاهدات
418 يقومون بالنقاش